Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
13910 résultats
ebpf-container-escape-framework preview

ebpf-container-escape-framework

GitHub0xmfbk/ebpf-container-escape-framework

Audit uniquement EDR eBPF pour Linux 5.15+ LTS : 14 hooks noyau, 15 actions (13 techniques MITRE), lignage de processus, export SIEM, prêt pour…

defensive-toolscontainer-securityintrusion-detection+2

9
il y a 12 jours
Barzakh preview

Barzakh

GitHubyasindce1998/barzakh

Ring -4 à Ring 0 : plateforme de recherche firmware offensif-défensif. Nous créons les bootkits, puis nous les interceptons. Boucle fermée. Zéro…

defensive-toolsembedded-systems-securityvulnerability-scanners+6
15il y a 23 jours
veiled-eye preview

veiled-eye

GitHubemrekybs/veiled-eye

Outil d'investigation d'identité OSINT. Pivotez depuis un e-mail, un nom d'utilisateur, un téléphone ou un portefeuille sur 46 sources vers un profil…

osintreconnaissanceosint-social-engineering+6
il y a 14 jours
nextjs-supabase-stripe-security-checker preview

nextjs-supabase-stripe-security-checker

GitHubedtrackai/nextjs-supabase-stripe-security-checker

Scanner de sécurité statique local pour les applications Next.js, Supabase et Stripe : 24 vérifications basées sur l'AST pour les clés divulguées,…

authentication-authorizationstatic-analysisvulnerability-scanners+7
il y a 20 jours
HostBadger preview

HostBadger

GitHubg4bri-3l3/hostbadger

Windows host hardening auditor and remediation tool in PowerShell: CIS, DISA STIG, Essential Eight checks, reversible fixes, optional AI analysis

defensive-toolsprivilege-escalationvulnerability-scanners+6
23il y a 11h 52m
IDWolf preview

IDWolf

GitHubg4bri-3l3/idwolf

Auditeur d'hygiène Active Directory et Microsoft Entra ID en lecture seule, en PowerShell pur. Collecte unique, analyse hors ligne : constats…

defensive-toolsprivilege-escalationvulnerability-analysis+6
23il y a 1 jour
Vader-Pro-VDR preview

Vader-Pro-VDR

GitHubtridents10/vader-pro-vdr

Plateforme de détection et de remédiation des vulnérabilités assistée par IA, comprenant un agent de point de terminaison en Go, un tableau de bord…

defensive-toolsvulnerability-scannersvulnerability-analysis+5
3il y a 19 jours
ai-pentest-agent preview

ai-pentest-agent

GitHubinfobyte/ai-pentest-agent

Agent autonome de pentest IA autonome avec une boucle planifier→agir→juger, des compétences génériques, un garde-fou pour les actions destructrices…

vulnerability-analysisscripting-automationweb-application-exploitation+6
15il y a 22 jours
ghidra-llm-pipeline preview

ghidra-llm-pipeline

GitHubhappytotoro116/ghidra-llm-pipeline

Extraction déterministe PyGhidra, triage et pipeline de backend de compilateur LLM local pour la réimplémentation en C.

static-analysiscode-analysisreverse-engineering+5
11il y a 20 jours
cve-intel preview

cve-intel

GitHubfazmin/cve-intel

Renseignement de sécurité local pour le triage des CVE - 40 sources de données et 41 outils, scores de risque et un serveur MCP pour agents IA, le…

ioc-managementosintvulnerability-scanners+8
137il y a 4 jours
semantic_firewall preview

semantic_firewall

GitHubblackvectorops/semantic_firewall

Générer des empreintes sémantiques déterministes pour les fonctions Go. Détecter les backdoors de style xz et vérifier l'équivalence sémantique à…

defensive-toolsstatic-analysisstatic-code-analysis+6
37il y a 15 jours
miniDumpReader preview

miniDumpReader

GitHubgmh5225/minidumpreader

Analyse les fichiers Windows MiniDump (MDMP) avec Kaitai Struct, en extrayant les chaînes de la mémoire et en les comparant à des règles YARA pour le…

memory-forensicsforensicsmalware-analysis+3
il y a 3 ans
Mirage preview

Mirage

GitHubgmh5225/mirage

Plateforme OSINT de microservices en Rust qui automatise la collecte, la corrélation et la visualisation de renseignements pour le threat…

osintreconnaissancevulnerability-analysis+2
1il y a 1 an
NaSuno preview

NaSuno

GitHubahmadhassan-bted/nasuno

Boîte à outils de suppression de filigrane audio par IA et d'anti-attribution forensique. Neutralise Suno, Udio et les empreintes neuronales grâce au…

encryption-decryption-toolsforensicssteganography+4
6.0kil y a 1 jour
DFIRHub preview

DFIRHub

GitHublascc/dfirhub

Recherchez les artefacts forensiques Windows, voyez où chacun se trouve sur le disque et copiez la commande KAPE pour le collecter. Construit…

forensicsinformation-gatheringdigital-forensics+4
10il y a 17h 38m
IMSIsting preview

IMSIsting

GitHubyslxotwod/imsisting

Boîte à outils de sécurité cellulaire GTK4 et CLI avec 57 modules pour l'interface radio 2G GSM, 3G UMTS, 4G LTE et 5G NR, le réseau cœur, l'identité…

iot-securitypayload-generationvulnerability-analysis+8
25il y a 5 jours
TornadoC2 preview

TornadoC2

GitHubkamalx06/tornadoc2

Pull-based C2 framework with ten native transports, concurrent multi-profile handlers, ECDSA-signed tasking, and a multi-operator team server with…

penetration-testing-frameworkspersistence-mechanismsids-ips-evasion+9
34il y a 3 jours
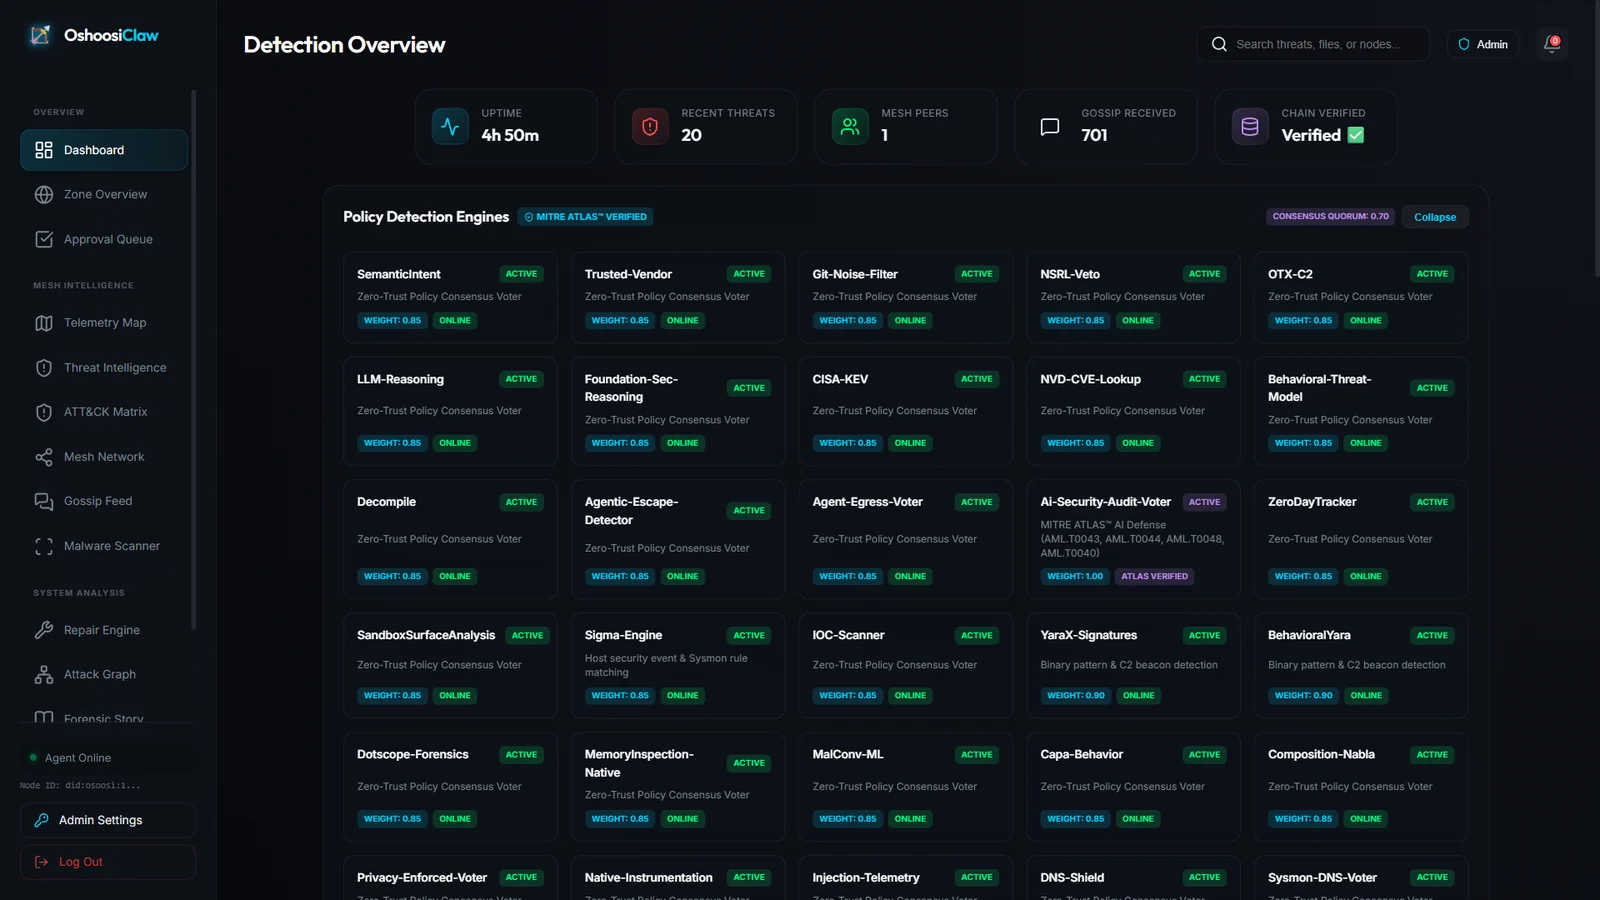
OshoosiClaw preview

OshoosiClaw

GitHuboyesanyf/oshoosiclaw

Agent autonome de sécurité des endpoints en Rust combinant un pilote Windows Ring-0 et un blocage pré-exécution eBPF sous Linux, la détection YARA,…

defensive-toolsnetwork-securitymalware-analysis+8
7il y a 2 jours
Précédent1…192021…100Suivant