

Gu3ssWeak
 b4sith-sec/gu3ssweak
Application Android délibérément vulnérable pour la recherche en sécurité mobile et la pratique du bug bounty - OWASP Mobile Top 10
android-securityvulnerability-analysismobile-app-pentesting+7
8
b4sith-sec/gu3ssweakApplication Android délibérément vulnérable pour la recherche en sécurité mobile et la pratique du bug bounty - OWASP Mobile Top 10
 k3ystr0k3r/metis
Framework d'exploitation Python modulaire avec une console de style Metasploit, des modules Exploit et Auxiliary à enregistrement automatique, des…
 mister-iks/pcybox-attackgraph
Laboratoire de navigateur open source pour construire une infrastructure simulée, observer le déroulement d'une attaque et vérifier si votre défense…
 mitsu-bis/security-portfolio
Portefeuille de sécurité regroupant des découvertes originales issues de divulgations responsables, des write-ups de CTF et de laboratoires, des…
 recurse-labs/recurse
Agentic reverse engineering IDE with a pure-Rust multi-architecture disassembler, native decompiler, debugger, and LLM agent for binary analysis and…
 w4r10ck423/envvisualizer
Analyse et visualise /proc/self/environ sur des machines Linux compromises — catégorise les variables d'environnement par stack technique (AWS,…
 s1n6h/pentest-harness
Harnais d'agent IA auto-hébergé pour les pentests autorisés, le bug bounty, les laboratoires de sécurité et les CTF. Basé sur des plugins, prise en…
 mubix/ai-ctf
Plateforme locale de Capture-the-Flag avec des leçons guidées sur l'injection de prompt, l'abus d'appels d'outils et l'OSINT contre six personas de…
 owasp/owasp-ctf-in-a-box
Self-hosted OWASP CTF kit: one box, one free GitHub org, no cloud dependencies
 gitowl58/gitvault
A beginner Obsidian Vault structure for Cybersecurity, Linux, Homelabbing / Self-hosting, all about sharing knowledge.
 whgojp/javaseclab
Laboratoire complet sur les vulnérabilités Java avec code vulnérable et corrigé, scénarios d'attaque, notes d'audit source/sink et recommandations de…
 veridiff/veridiff
Dynamic branch-divergence finder for native code -- traces two Frida executions and finds the exact instruction where they diverge.
 whereisxuezugi/cplhf
Boîte à outils Bash modulaire qui durcit les systèmes Debian/Ubuntu pour les compétitions CyberPatriot, automatisant le durcissement des comptes, du…
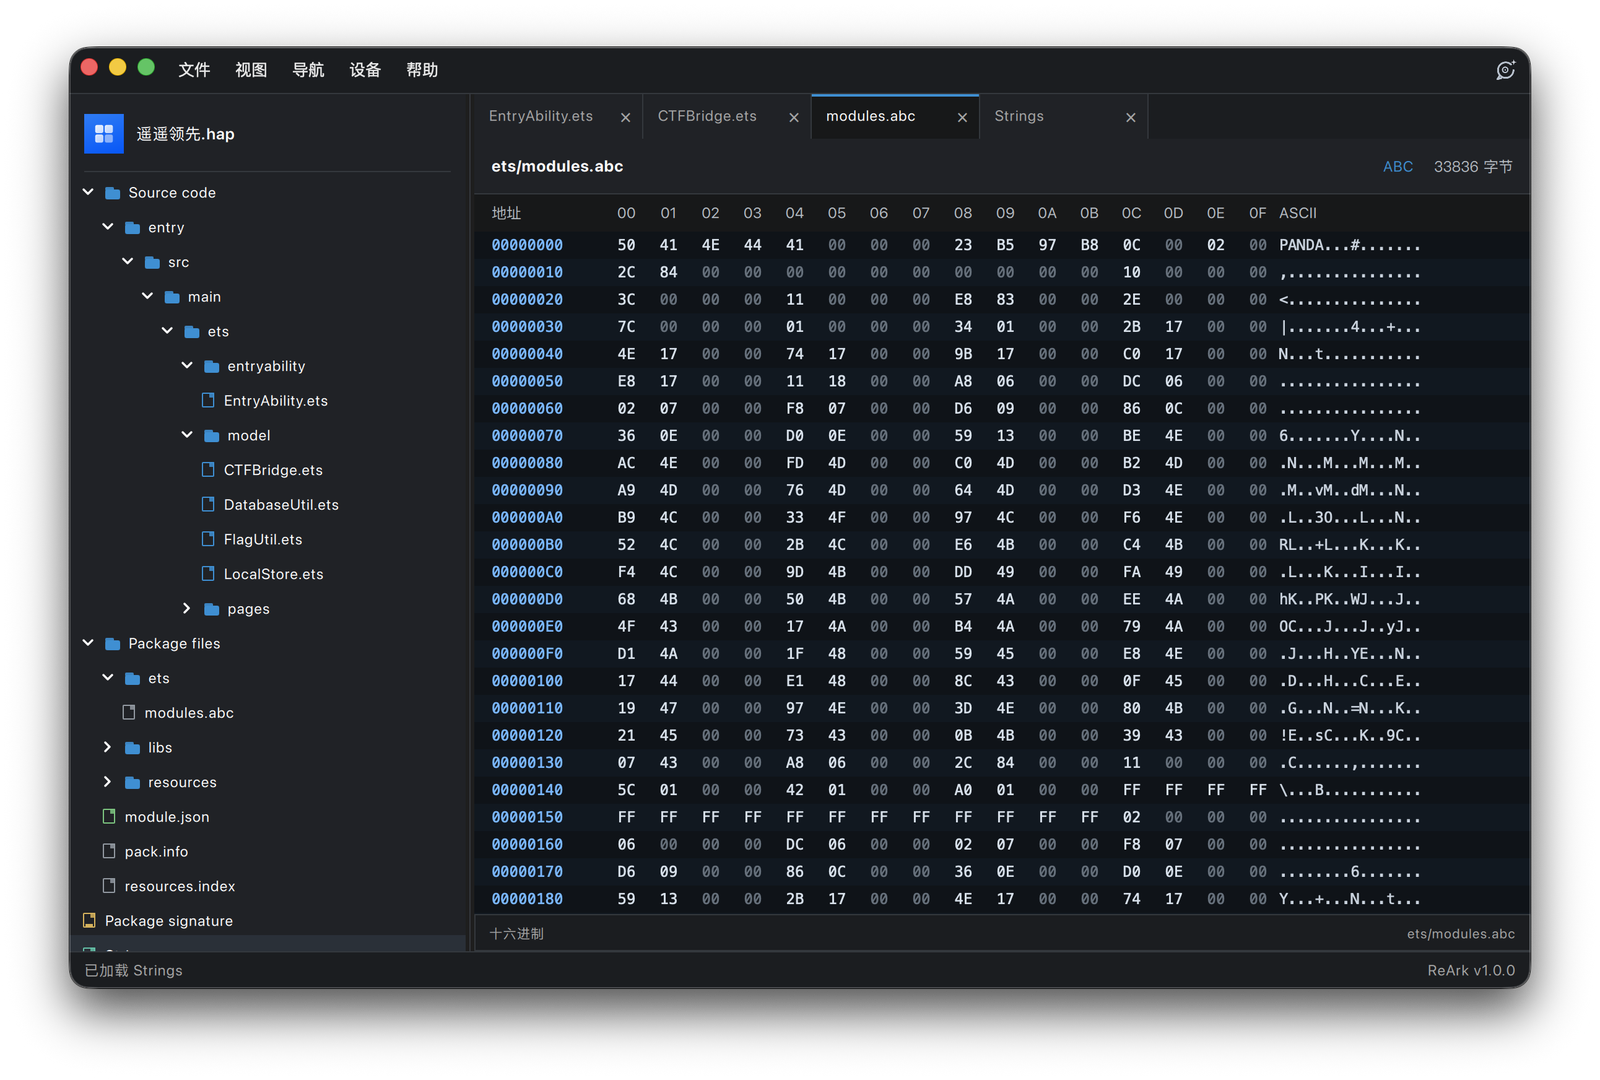 lkimuk/reark
An intelligent reverse engineering analysis tool designed for multiple target platforms, currently supporting HarmonyOS (HAP/APP/ABC) and Android…
 9xeb/context-segmentation
Gestion automatisée du contexte multi-agents pour les tâches à long horizon dans les agents d'IA locaux
 doretox/atomicvulns
Atomic web vulnerability labs. One OWASP flaw per app — minimal Flask + Docker, intentionally broken for hands-on study with Burp Suite.
 bugbasesecurity/pentest-copilot
Agent de test d'intrusion piloté par IA qui se connecte à une machine Kali, exécute automatiquement des outils de sécurité, analyse les résultats et…
 pinksawtooth/how_to_become_a_malware_analyst
Guide organisé pour devenir analyste en malware, couvrant les connaissances essentielles, l'ingénierie inverse, les outils d'analyse et…