

LazZzy_Dump
 trustedsec/lazzzy_dump
Extrait et déchiffre statiquement le shellcode obfusqué par AES-CBC/XOR à partir de binaires PE encapsulés par laZzzy via la correspondance de…
static-analysisencryption-decryption-toolscode-analysis+6
1
trustedsec/lazzzy_dumpExtrait et déchiffre statiquement le shellcode obfusqué par AES-CBC/XOR à partir de binaires PE encapsulés par laZzzy via la correspondance de…
 ejfkdev/jscd
Reversez un .jsc bytenode (cache de code V8) vers JavaScript — statique, pur Rust, sans V8/Node patché. Node 8→26 / V8 5.8–14.6 ; 25k .jsc testés, 0…
 superkhung/luadec-tplink
Version modifiée de luadec pour décompiler le firmware LUA du TP-Link Archer C7.
 viruscamp/luadec
Décompilateur Lua pour Lua 5.1, 5.2 et 5.3
 wheregoes/byd-dolphin-hacking
Rétro-ingénierie de l'unité centrale de la BYD Dolphin — bus CAN, AVAS, clés NFC, OTA, et plus encore. DiLink 3 / Android 10.
 st0rn/siglens
Boîte à outils d'analyse d'artefacts Windows qui mappe les détections AV aux offsets PE, sections, RVA/VA et chaînes de caractères, avec YARA, AMSI,…
 structio-labs/n0xis
Boîte à outils de rétro-ingénierie axée sur l'IA : analyse statique, décompilateur SSA, mémoire vive, provenance. Code source disponible (PolyForm…
 mg1937/asc
Front-end rapide de décompilation d'APK Android qui interroge directement les artefacts DEX compilés, extrayant les classes et les références…
 habanada/nativepe
Bibliothèque Object Pascal (Delphi) pour l'analyse, le mapping, le chargement et le dumping de fichiers PE Windows, avec relocations, imports, TLS et…
 rasetsuu/vmp-devirt
Plateforme de recherche pour la dévirtualisation de VMProtect assistée par trace : les front-ends de version alimentent un backend partagé…
 pdb333/cortex
Une boîte à outils d'analyse d'exécution Windows combinant analyse de mémoire, débogage, automatisation et API adaptées à l'IA.
 akatorich/kernelflirt
Débogueur au niveau du noyau Windows avec une interface de type OllyDbg/IDA, points d'arrêt logiciels et matériels, symboles PDB, décompilateur et 17…
 gmh5225/hooktools
Injecteur basique pour analyser le comportement des malwares furtifs
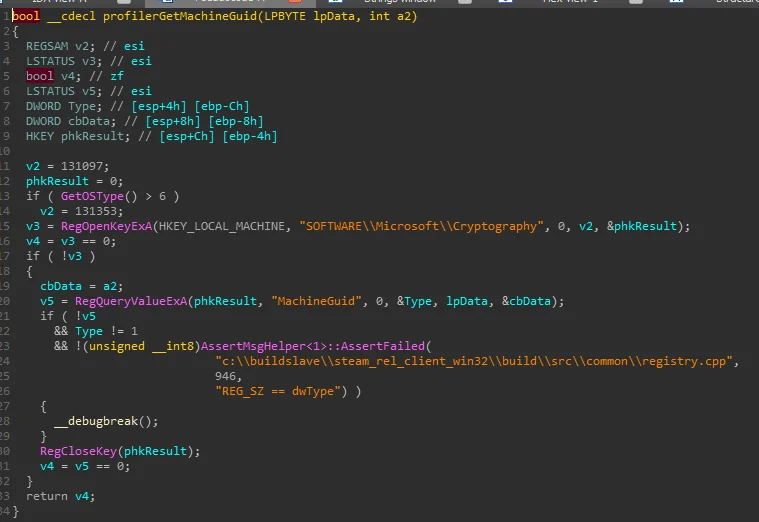 gmh5225/hwid-steamspywareterminator
Bibliothèque en cours de développement injectée dans Steam pour bloquer le thread caché CFillMachineInfoThread qui collecte les données d'empreinte…
 gmh5225/ida-claude-code-plugins
Plugins intégrant Claude Code à IDA Pro pour assister les workflows de reverse engineering et d'analyse binaire grâce au désassemblage et à la…
 gmh5225/ida-sdk
En-têtes et bibliothèques officiels du SDK IDA Pro pour créer des plugins qui désassemblent, décompilent et analysent des binaires dans…
 gmh5225/ida_plugin_pcodegpt
Plugin IDA Pro qui utilise OpenAI GPT-3.5/GPT-4 pour automatiser les tâches de rétro-ingénierie telles que le nommage de fonctions, l'explication de…
 ejfkdev/avdroot
Rootez un émulateur Android Studio en patchant son ramdisk avec Magisk — en pur Go.