

servicenow
 bsysop/servicenow
Analyse les instances ServiceNow à la recherche de mauvaises configurations du plugin widget-simple-list qui exposent des données via l'API, avec…
reconnaissancevulnerability-scannersdata-exfiltration+4
66
bsysop/servicenowAnalyse les instances ServiceNow à la recherche de mauvaises configurations du plugin widget-simple-list qui exposent des données via l'API, avec…
 gopasteverything/gpewebdefender
Moniteur léger d'attaques web. Un binaire Go + SQLite. Pas OSSEC, pas un WAF.
 mondoohq/cnspec
Une sécurité open source et cloud-native pour protéger tout, de la compilation à l'exécution
 dev-sec/chef-mysql-hardening
Ce cookbook chef fournit une configuration de sécurité pour mysql.
 ekitji/siem
Requêtes et techniques SIEM sélectionnées pour la découverte offensive de l'élévation de privilèges Windows, des ACL mal configurées, des services,…
 owasp/openshield
CSPM open source pour Azure - analysez les erreurs de configuration et la cryptographie non sûre face aux ordinateurs quantiques, mappez les…
 keulenr01/remediate-adobeacrobat-cve-2026-34621
# Scripts de correction proactive Intune pour renforcer les versions corrigées d'Adobe Acrobat/Reader et désactiver JavaScript afin d'atténuer…
 trailofbits/semgrep-rules
Collection de règles Semgrep pour l'analyse statique de code, la détection de vulnérabilités de sécurité et l'application de pratiques de codage…
 stelligent/cfn_nag
Outil de linting pour les modèles CloudFormation
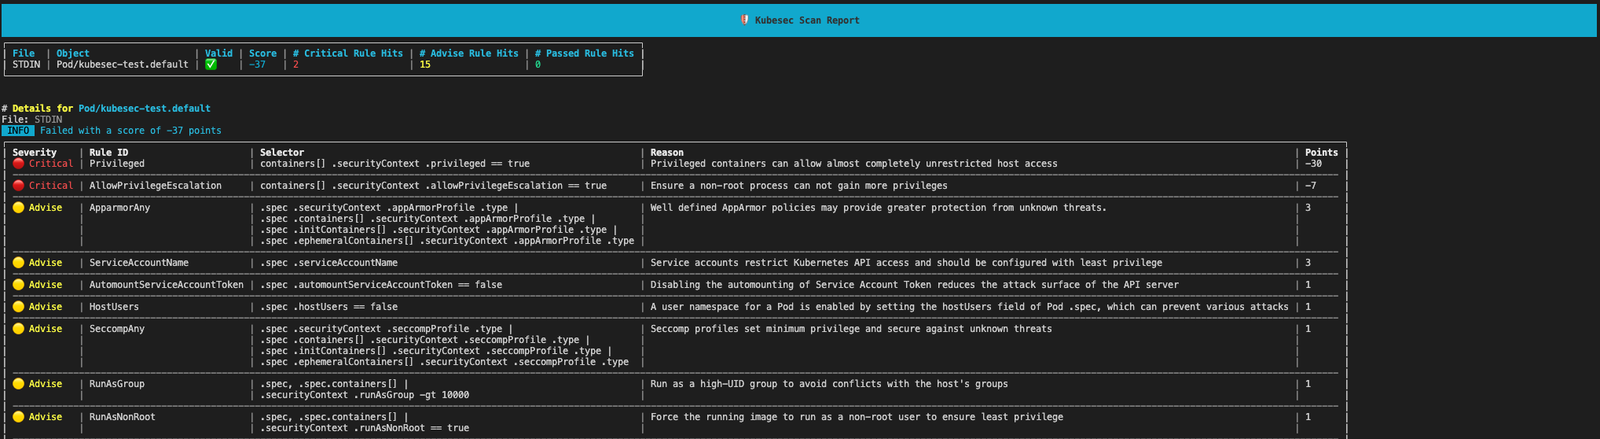 controlplaneio/kubesec
Analyse des risques de sécurité pour les ressources Kubernetes
 kyverno/kyverno
Appliquez la sécurité et la conformité sur les clusters Kubernetes via des contrôles d'admission, la mutation de ressources, des analyses en…
 stackrox/kube-linter
KubeLinter est un outil d'analyse statique qui vérifie les fichiers YAML Kubernetes et les charts Helm afin de garantir que les applications qu'ils…
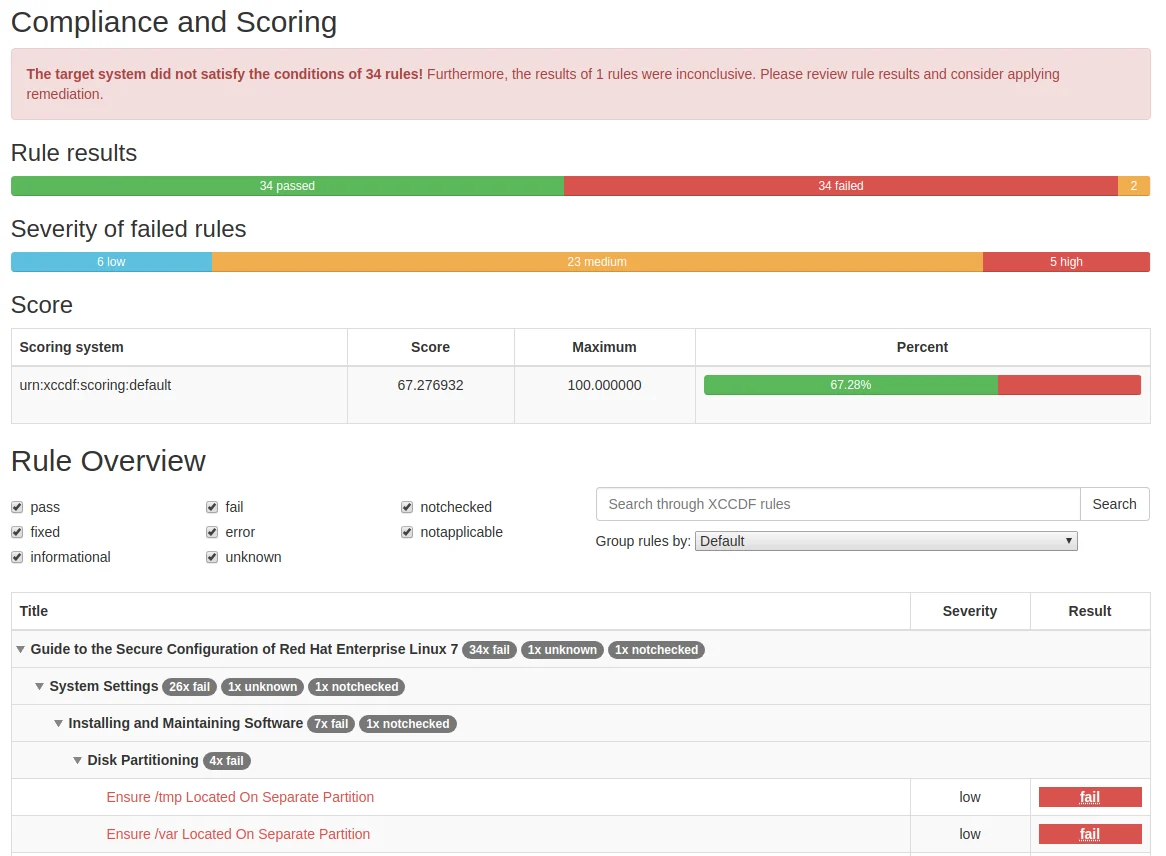 complianceascode/content
Génère du contenu de sécurité SCAP, Ansible, Bash et CEL pour l'évaluation de la conformité et le durcissement automatisé sur les hôtes Linux, les…
 open-policy-agent/conftest
Écrivez des tests contre des données de configuration structurées à l'aide du langage de requête Open Policy Agent Rego.
 open-policy-agent/opa
Moteur de politiques déclaratif qui permet l'autorisation et l'application de politiques à travers les services, Kubernetes, Terraform, Docker et les…
 vivian.maes/bad-secure-rails-app
Application Ruby on Rails volontairement non sécurisée conçue pour étudier les vulnérabilités du Top 10 OWASP et pratiquer les techniques de test de…
 hackwarts12/escepcion
Auditeur AD CS passif détectant ESC1–ESC16 et les Shadow Credentials via des contrôles LDAP/ACL/registre en lecture seule, avec remédiation priorisée…
 indoushka/context-aware-offensive-intelligence
Cadre de recherche redéfinissant la post-exploitation grâce à l'intelligence décisionnelle.