

lockjaw
 g13net/lockjaw
Framework C2 Windows modulaire avec un teamserver Rust, un implant Zig, des appels système indirects, un contournement de l'AMSI, une injection…
penetration-testing-frameworksexploit-frameworkspersistence-mechanisms+9
g13net/lockjawFramework C2 Windows modulaire avec un teamserver Rust, un implant Zig, des appels système indirects, un contournement de l'AMSI, une injection…
 adityatelange/evil-winrm-py
Exécuter des commandes de manière interactive sur des machines Windows distantes à l'aide du protocole WinRM (juste plus rapide)
 mythicagents/xenon
Un agent Mythic pour Windows écrit en C
 stillbigjosh/kube-reaper
Analyse les clusters Kubernetes depuis n'importe quelle identité, signale les permissions dangereuses et les enchaîne en chemins d'escalade…
 b3rt1ng/koi
Gestionnaire de reverse shell multi-session avec mise à niveau PTY, modules de post-exploitation, tunneling de couche 3, obfuscation de payload pour…
 hac01/azure-pentesting-suite
Boîte à outils Go pour les évaluations de sécurité Azure autorisées : énumère les abonnements et les ressources, audite les erreurs de configuration…
 mandiant/gopacket
Un portage complet en Go d'Impacket - 63 outils CLI et 24 bibliothèques pour les attaques de protocoles Windows et Active Directory, compilés en un…
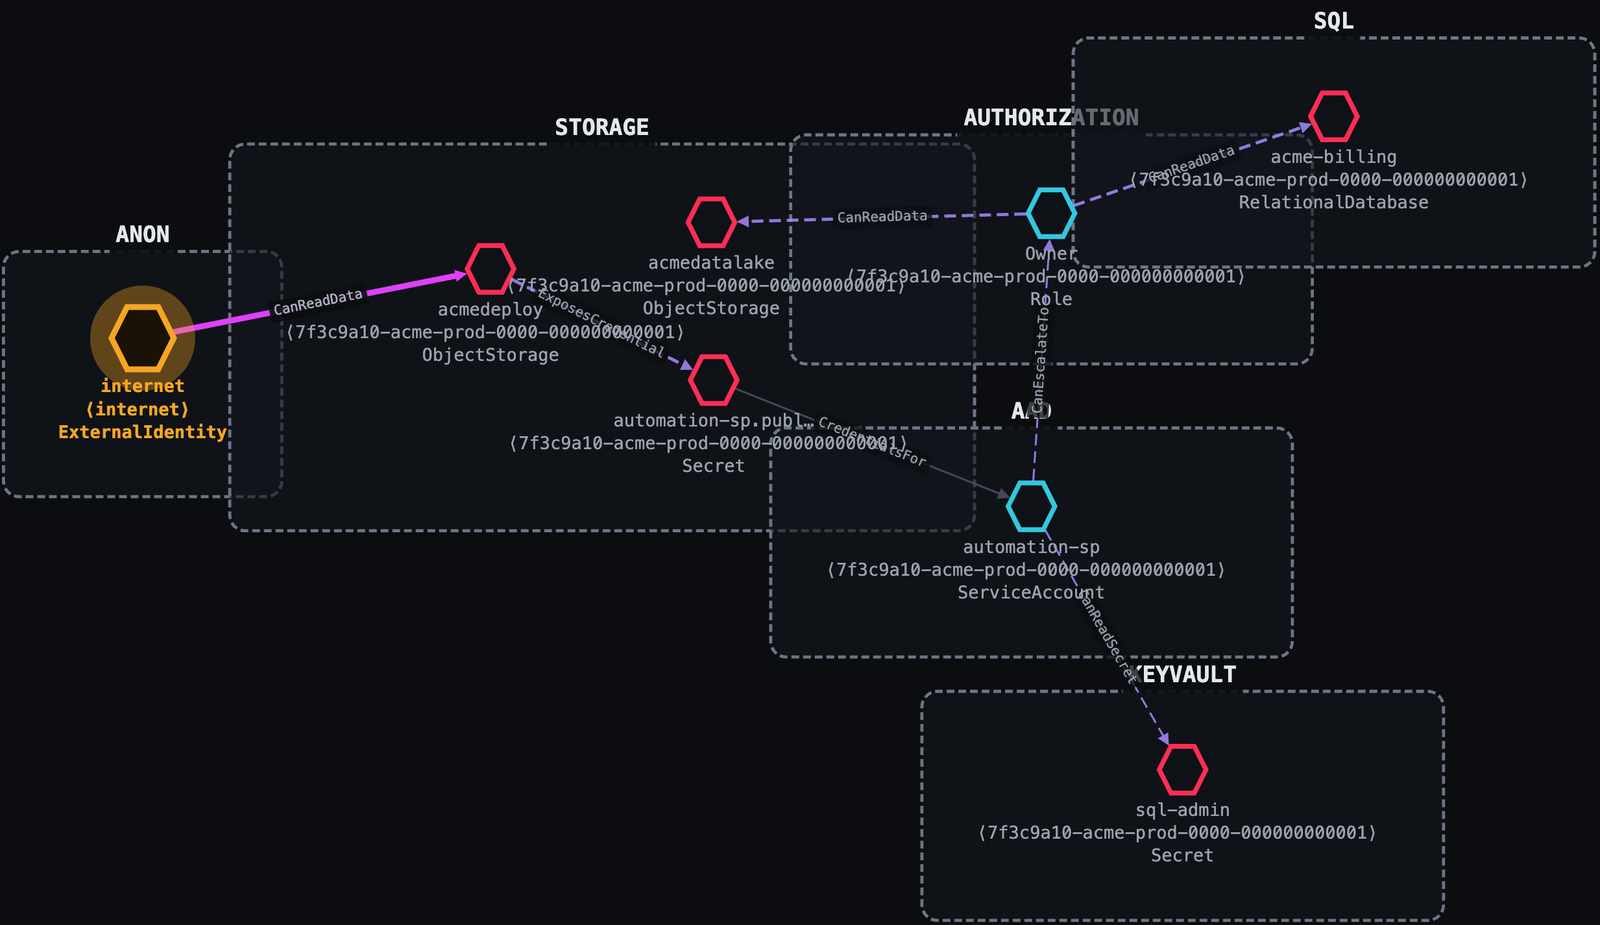 ustayready/thunderstorm
Un collecteur et moteur de dérivation. Il cartographie votre environnement, évalue les permissions effectives et la confiance, et écrit un graphe…
 kamalx06/tornadorevc2
Modular post-exploitation framework managing reverse-shell sessions over TCP/TLS/mTLS with plugins for enumeration, in-memory execution, SOCKS5…
 voidsecsoftwares/voidsyscall
Cross-platform syscall-powered implant & C2 — direct syscalls (Win), raw syscalls (Linux), HTTPS/DNS/ICMP channels. No winapi layer.
 portbuster1337/atlas
Cross-platform network execution toolkit (SMB/Kerberos/WMI/LDAP/DCSync) built on TrustedSec's Titanis - NetExec-style workflow in C#
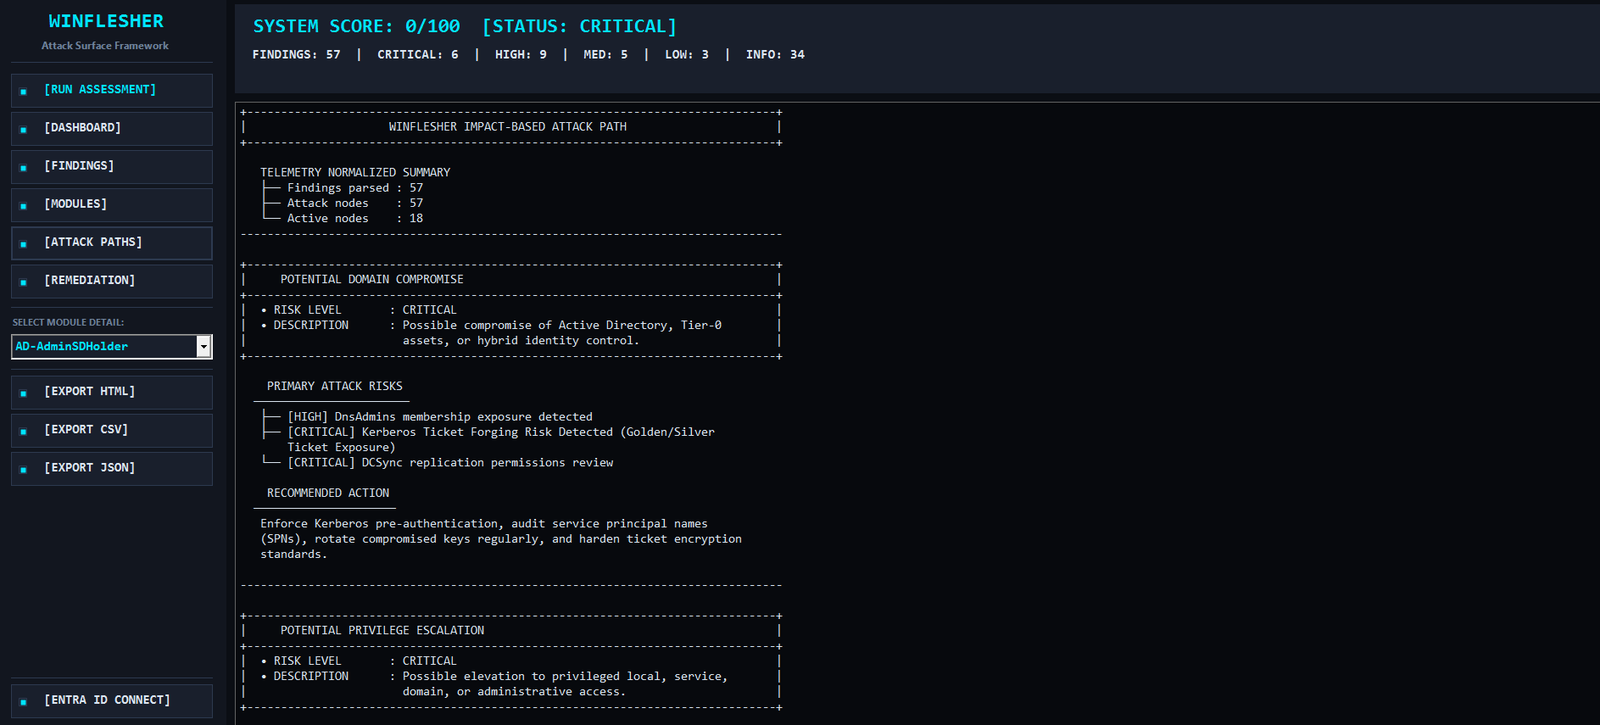 mindsflee/winflesher
Cadre automatisé d'évaluation de la surface d'attaque pour Active Directory et les infrastructures locales, corrélant les vulnérabilités avec les…
 dirkjanm/krbrelayx
Toolkit de relais Kerberos et d'abus de délégation non contrainte
 specterops/sharphound
Collecte les métadonnées des objets Active Directory, les appartenances aux groupes, les sessions, les ACL et les relations d'approbation pour…
 wattocyber/oscp-notes-2026
OSCP notes vault + exam cockpit dashboard: merged technique notes, variable-filled command decks, machines, creds, and runbook for exam day. MIT.
 wattocyber/offensive-one-liners
110 offensive-security one-liners for authorized testing and CTFs, grouped by category and kill-chain step.
 squidsec/bloodbash
Offline AD/Entra attack-path analyzer for SharpHound/AzureHound JSON. Surfaces prioritized privilege escalation, credential, and misconfiguration…
 warpedatom/noisehound
Detection-aware BloodHound attack-path scoring - the quietest route to your objective, calibrated across five detection tiers…