

GPEWebDefender
 gopasteverything/gpewebdefender
Moniteur léger d'attaques web. Un binaire Go + SQLite. Pas OSSEC, pas un WAF.
defensive-toolsvulnerability-analysisinformation-gathering+8
2
gopasteverything/gpewebdefenderMoniteur léger d'attaques web. Un binaire Go + SQLite. Pas OSSEC, pas un WAF.
 sims718718/unifiedthreathunting
Documente une méthodologie de chasse aux menaces structurée et reproductible couvrant les déclencheurs, les hypothèses SMART, les critères de…
 thomaspoppelgaard/netscaler-ctx697096-checker
Vérificateur en lecture seule pour Citrix NetScaler CTX697096 (CVE-2026-88771–88778) : vérifie la build, les préconditions des CVE et les risques de…
 monad-developers/ultrafuzz
End-to-end agentic smart contract fuzzing and threat hunting
 corelight/quipu
Un environnement de travail de bureau pour écrire, valider, compiler et tester des règles YARA.

 ndaal_open_source/ndaal_public_auditd
Ensemble de règles Linux Auditd suivant les bonnes pratiques, avec 14 956 règles mappées à MITRE ATT&CK, un rôle de déploiement Ansible et des outils…
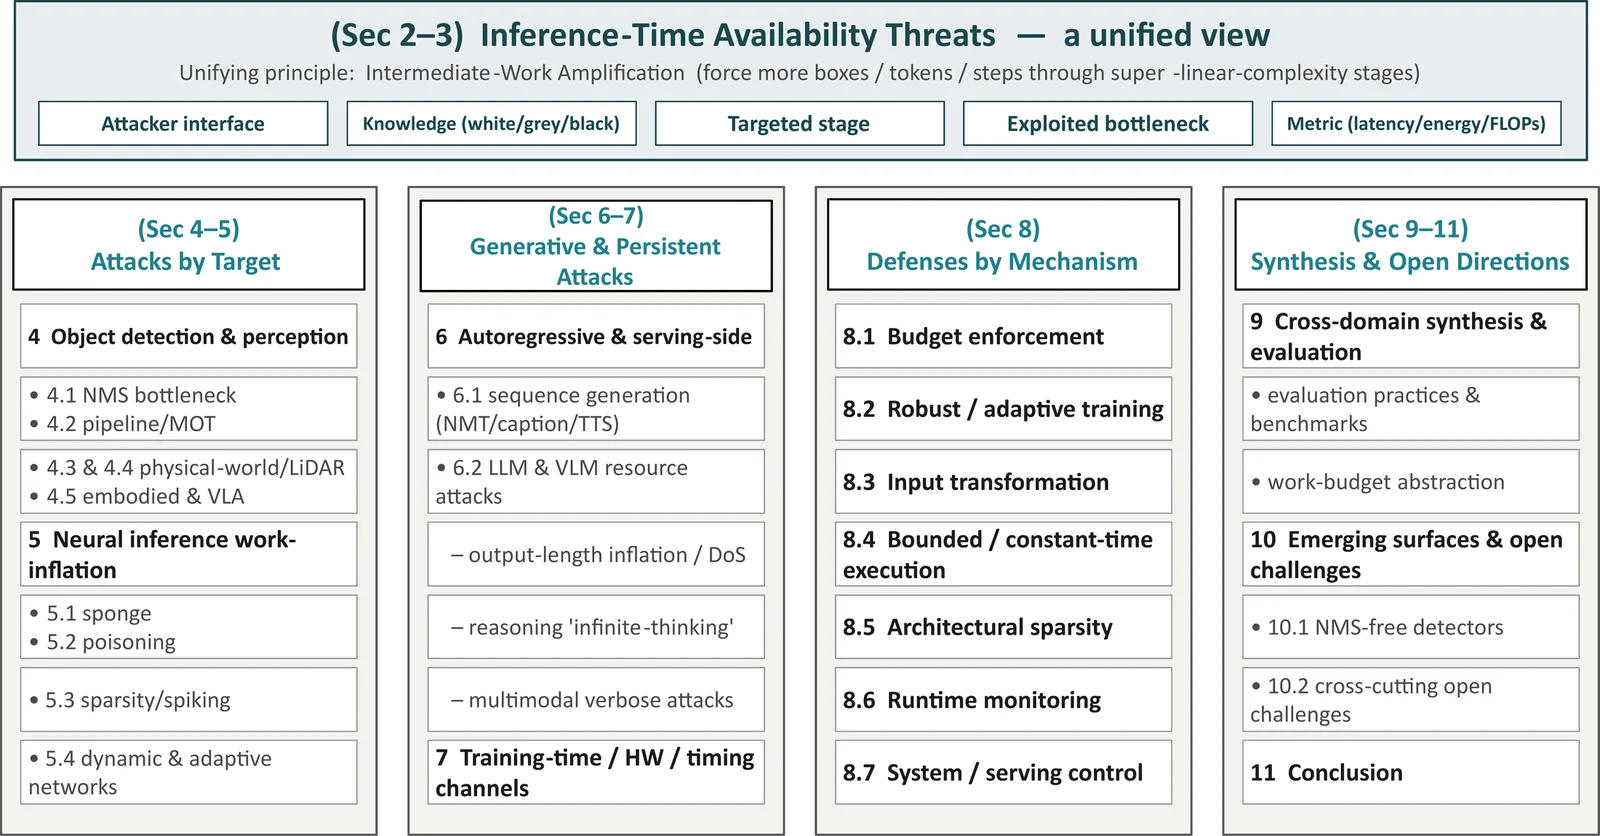 guzonghua/awesome-latency-attacks
Index organisé des attaques et défenses liées à la latence, à l'énergie-latence et au timing (disponibilité) en apprentissage profond — complément à…
 jeeberrr/honeypot-stuff
Des trucs comme des rapports d'analyse de malwares sur ce que j'ai capturé depuis mon honeypot
 niffyhunt/wraithwall-toolkit
Outils d'ingénierie de tromperie issus d'une plateforme de production qui transforme le trafic d'attaquants en direct, les jetons canaris de chaîne…
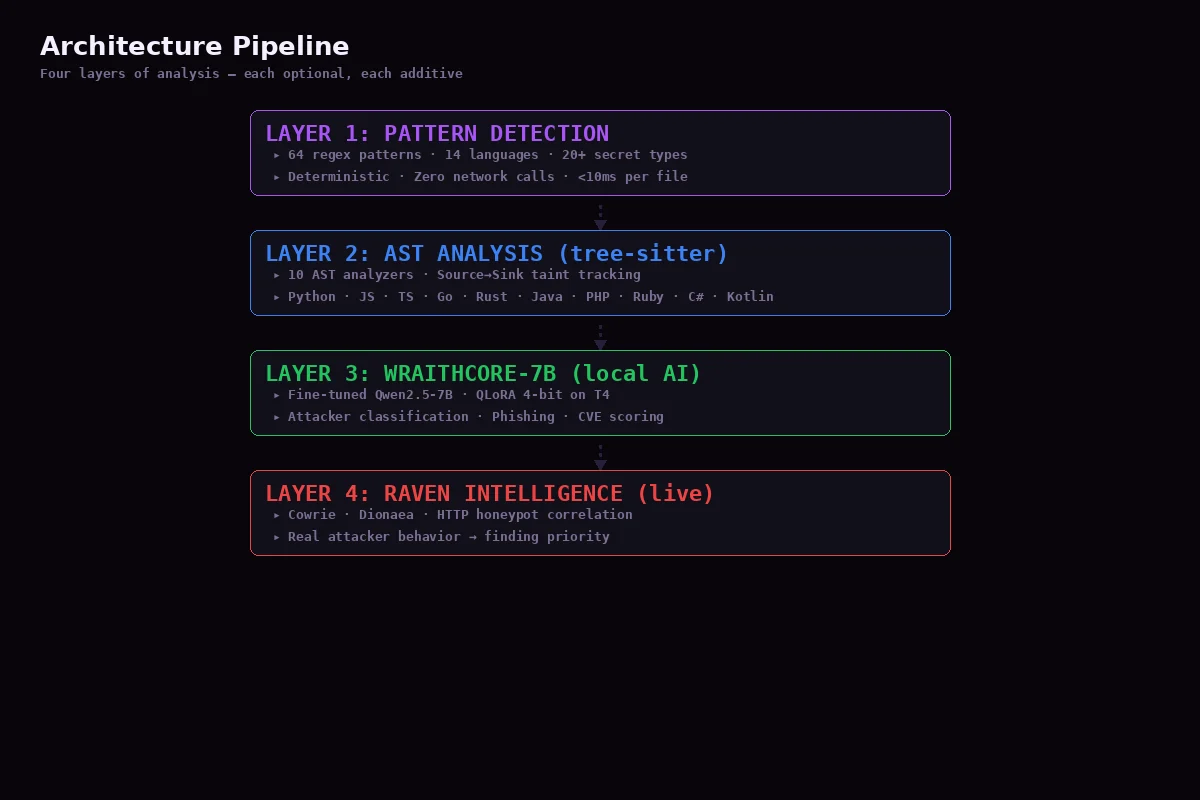 niffyhunt/codeguard-copilot
Co-pilote de sécurité propulsé par l'IA qui détecte les vulnérabilités au fur et à mesure que vous codez. Analyse de sécurité en temps réel,…
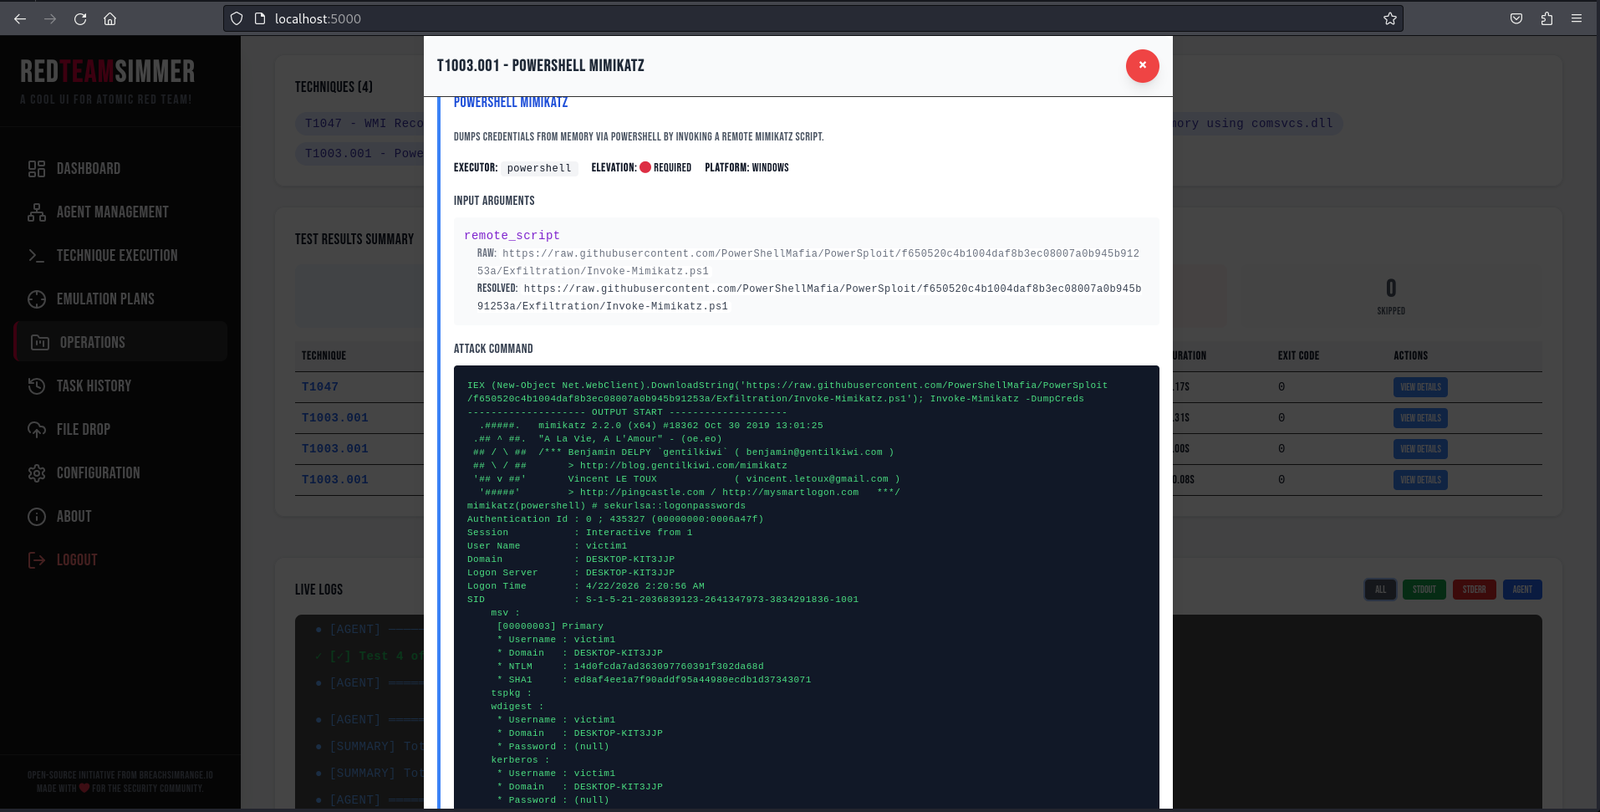 breachsimrange/redteamsimmer
Plateforme d'émulation d'adversaire basée sur le Web qui orchestre les tests Atomic Red Team sur les points de terminaison Windows via des agents Go,…
 rootless-ghost/vulnforge
Renseignement sur les vulnérabilités et les exploits — recherche ExploitDB, NVD, Metasploit avec mappage CVE→ATT&CK et intégration LogNorm/HuntForge…
 hasamba/dfir-companion
Serveur compagnon de forensique DFIR + extension de capture
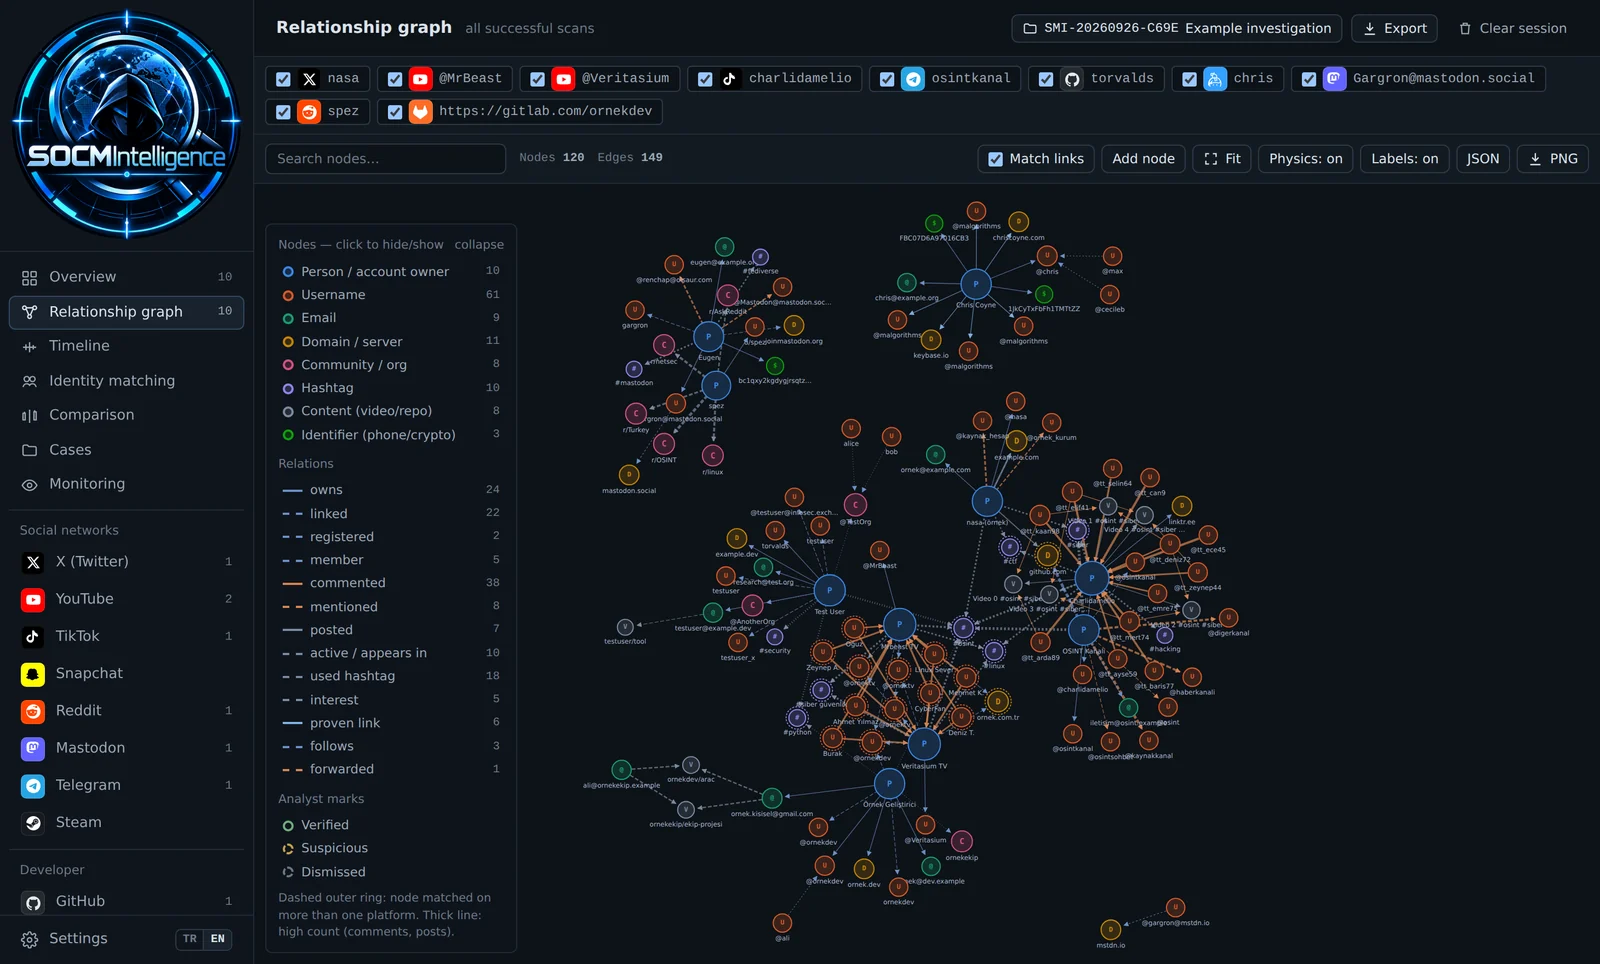 emrekybs/socmintelligence
A modular OSINT & SOCMINT framework for social media intelligence, investigation, and public data analysis.
 joshuagodwin7929/purple-team-automation
Émulation automatisée d'adversaire (Caldera) contre un lab AD afin de valider la couverture de détection Sigma et de mapper les résultats à MITRE…
 cybershujin/prompt-injection-in-the-wild
Suivi des techniques d'injection de prompt signalées publiquement, classées par méthode de livraison, encodage et comportement de propagation, avec…
 emrekybs/osintcase
An OSINT investigation case mapping tool for organizing entities, relationships, evidence, and intelligence.
 atomdrift-project/scan
Détection de malwares 0-day pour les binaires, le code source et les scripts (qui ne craint pas)