

jscd
 ejfkdev/jscd
Reversez un .jsc bytenode (cache de code V8) vers JavaScript — statique, pur Rust, sans V8/Node patché. Node 8→26 / V8 5.8–14.6 ; 25k .jsc testés, 0…
static-analysiscode-analysisdynamic-code-analysis+4
ejfkdev/jscdReversez un .jsc bytenode (cache de code V8) vers JavaScript — statique, pur Rust, sans V8/Node patché. Node 8→26 / V8 5.8–14.6 ; 25k .jsc testés, 0…
 mg1937/asc
Front-end rapide de décompilation d'APK Android qui interroge directement les artefacts DEX compilés, extrayant les classes et les références…
 gmh5225/ida-claude-code-plugins
Plugins intégrant Claude Code à IDA Pro pour assister les workflows de reverse engineering et d'analyse binaire grâce au désassemblage et à la…
 ejfkdev/ddc
DEX → Décompilateur Java en Rust — analyse rapide et progressive, CLI bilingue
 sunghoojung/reverse-engineering-browser
Local-first macOS research browser built on a custom Brave build that captures network traffic, fingerprints, scripts, and runtime evidence for…
 fkie-cad/sandroid_dexray-intercept
Un outil d'analyse de logiciels malveillants Android qui crée des profils d'exécution complets en s'accrochant au comportement des applications à…
 atomdrift-project/scan
Détection de malwares 0-day pour les binaires, le code source et les scripts (qui ne craint pas)
 ch0pin/rdx
A native APK and DEX decompiler written in Rust
 bishopfox/mauidll
Extrayez les assemblys managés (.NET) d'un assembly store MAUI Android.
 gmh5225/frida-stalker-ntstrace
Traceur d'appels système basé sur frida-stalker sous Windows (x64).
 veridiff/veridiff
Dynamic branch-divergence finder for native code -- traces two Frida executions and finds the exact instruction where they diverge.
 ylca0/idalib-cli
CLI natif pour agent encapsulant IDA Pro IDALib pour une analyse binaire sans état avec sortie JSON : désassemblage, décompilation Hex-Rays, CFG,…
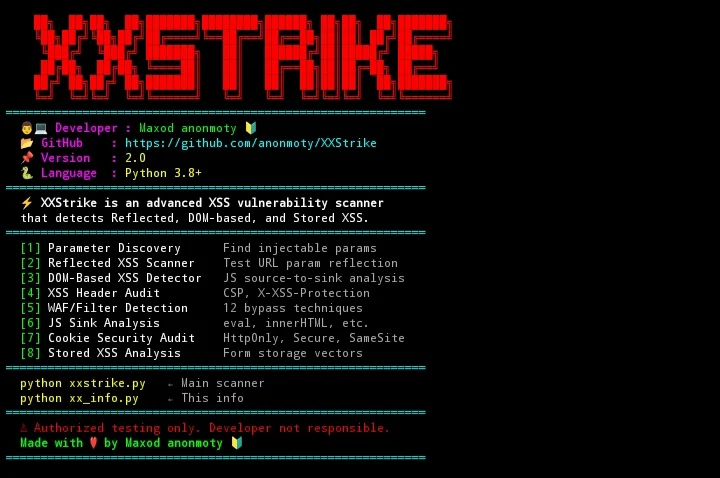 anonmoty/xxstrike
Scanner XSS basé sur XSStrike avec des fonctionnalités personnalisées. Détecte les vulnérabilités XSS dans les applications web.
 gmh5225/enigma-
Réimplémentation en C++ du cœur analytique de Ghidra sans dépendances JVM, offrant une analyse binaire embarquable, les fondations Pcode/Sleigh et…
 iamavu/zairo
Scanne les diffs de code avec contexte pour construire un graphe d'impact et utilise des LLM pour détecter les vulnérabilités, prenant en charge les…
 trailofbits/polytracker
Un outil d'instrumentation basé sur LLVM pour le suivi universel de taint, l'analyse de flux de données et le traçage.
 momalab/icsfuzz
Fuzzer instrumenté pour les applications de contrôle ICS basées sur PLC, ciblant l'environnement d'exécution Codesys sur les contrôleurs Wago afin de…
 angorafuzzer/angora
Fuzzer guidé par la couverture de code qui utilise le suivi de teinte et l'optimisation scalaire pour résoudre les contraintes de chemin sans…