

N0xis
 structio-labs/n0xis
Boîte à outils de rétro-ingénierie axée sur l'IA : analyse statique, décompilateur SSA, mémoire vive, provenance. Code source disponible (PolyForm…
static-analysisdynamic-analysis-sandboxingmemory-forensics+7
structio-labs/n0xisBoîte à outils de rétro-ingénierie axée sur l'IA : analyse statique, décompilateur SSA, mémoire vive, provenance. Code source disponible (PolyForm…
 habanada/nativepe
Bibliothèque Object Pascal (Delphi) pour l'analyse, le mapping, le chargement et le dumping de fichiers PE Windows, avec relocations, imports, TLS et…
 pdb333/cortex
Une boîte à outils d'analyse d'exécution Windows combinant analyse de mémoire, débogage, automatisation et API adaptées à l'IA.
 akatorich/kernelflirt
Débogueur au niveau du noyau Windows avec une interface de type OllyDbg/IDA, points d'arrêt logiciels et matériels, symboles PDB, décompilateur et 17…
 qsecure-labs/deadmatter
Outil d'extraction d'identifiants indépendant du décalage
 hasamba/dfir-companion
Serveur compagnon de forensique DFIR + extension de capture
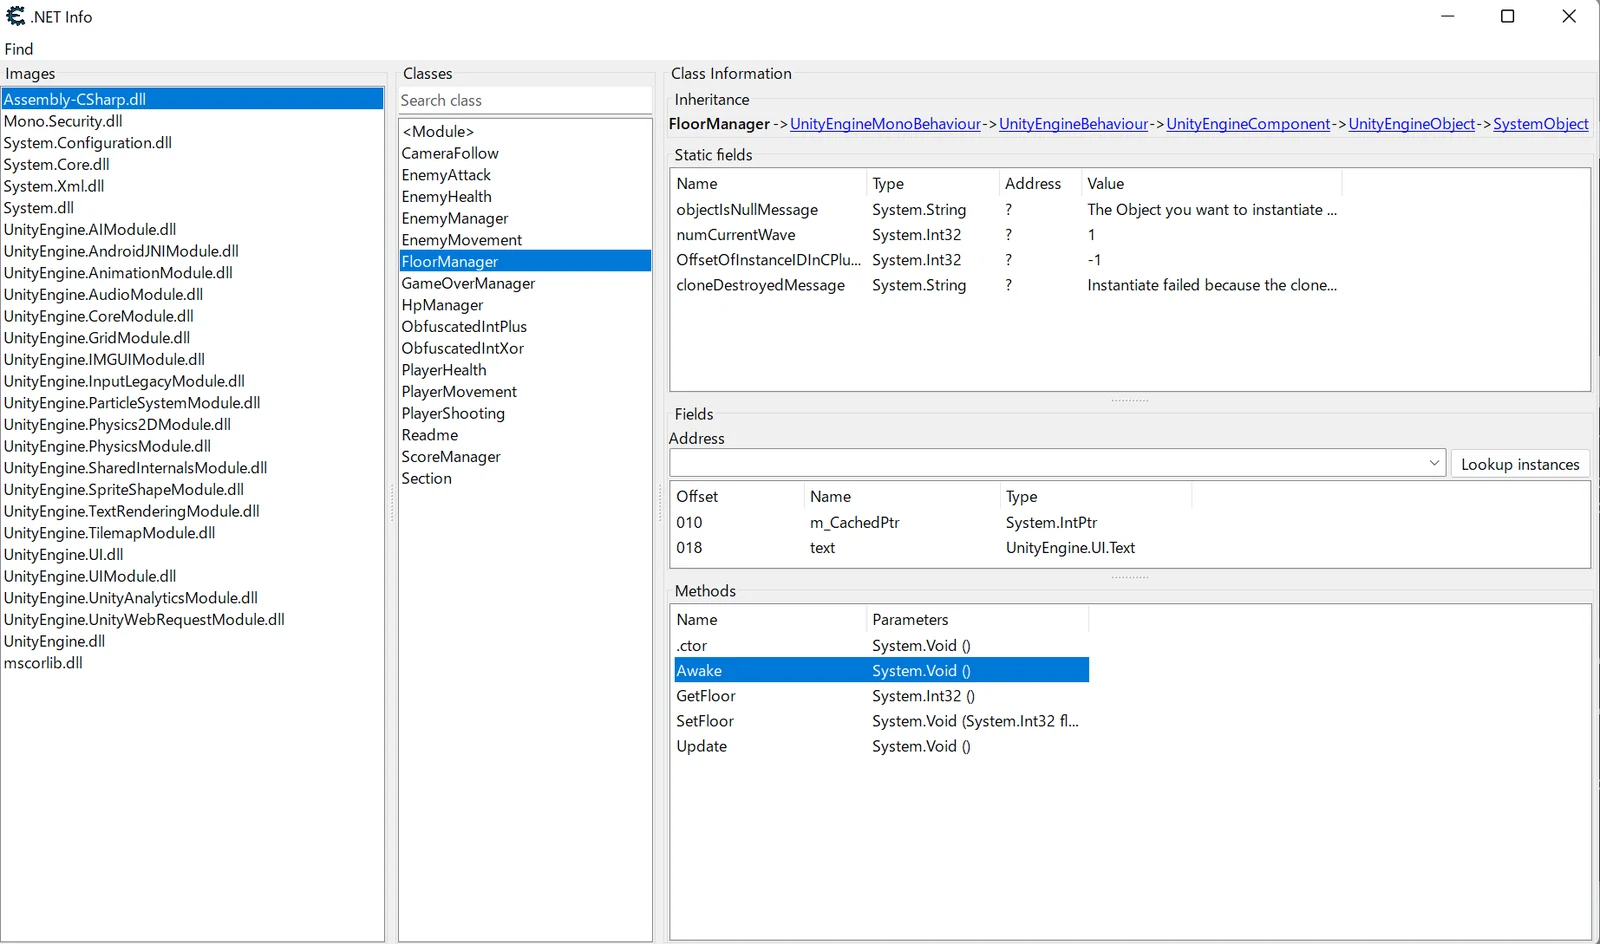 gmh5225/frida-il2cpp-datacollector
Outil basé sur Frida qui porte MonoDataCollector de Cheat Engine vers Android et iOS, permettant la collecte de données Mono/IL2CPP à l'exécution et…
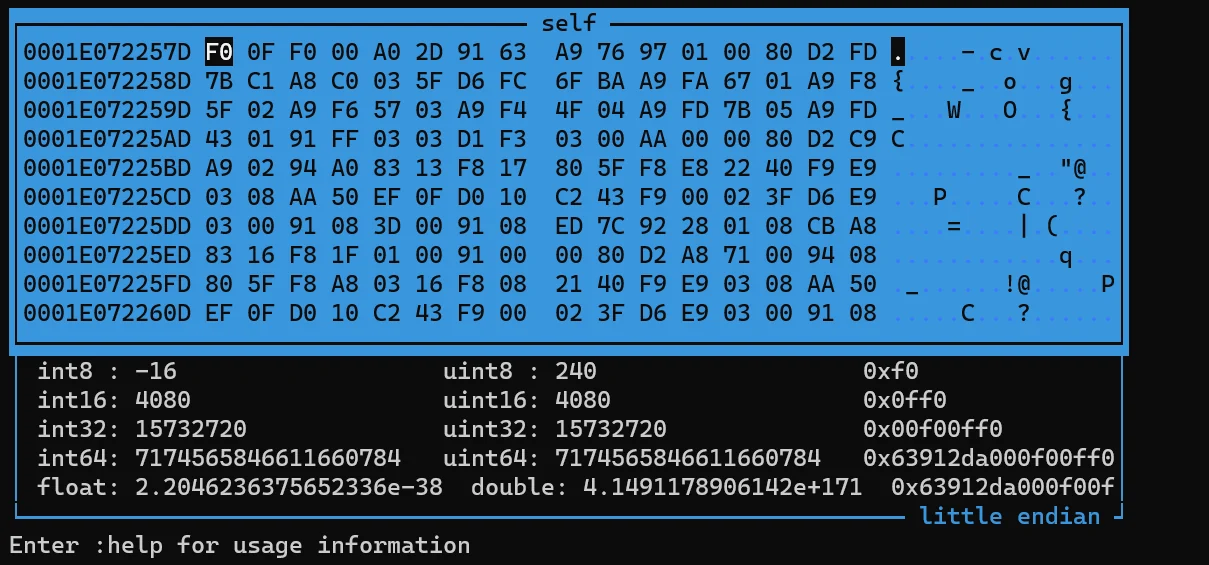 gmh5225/frida-medit
Scanner de mémoire de processus CUI multiplateforme basé sur Frida pour trouver, filtrer, patcher et dumper la mémoire des processus en direct lors…
 rin449/bhpai
Plateforme d'analyse de malwares multi-format combinant un sandbox Windows furtif Ring-3, des analyseurs statiques PE/PDF, la récupération de clés de…
 gmh5225/evilkaspersky
Expérience de pilote de noyau Windows basée sur KasperskyHook qui utilise des appels système directs pour la copie de mémoire interprocessus, avec…
 gmh5225/dma-processdumper
Simple Process Dumper utilisant DMA via un périphérique FPGA PCIe
 gmh5225/driver-kaldereta
Pilote en mode noyau non signé qui effectue des modifications de mémoire
 gmh5225/driver-pidqserializationwrite-example
Comment utiliser PiDqSerializationWrite. Présente comment lire et écrire en toute sécurité depuis un pilote mappé
 pinksawtooth/how_to_become_a_malware_analyst
Guide organisé pour devenir analyste en malware, couvrant les connaissances essentielles, l'ingénierie inverse, les outils d'analyse et…
 ymsniper/umbra
Overlay de jeu externe en lecture seule pour Linux. Décalages dérivés, squelettes composés, module noyau optionnel pour des lectures mémoire…
 stephenfewer/reflectivedllinjection
L'injection de DLL réflexive est une technique d'injection de bibliothèque dans laquelle le concept de programmation réflexive est utilisé pour…
 azr43lkn1ght/dfir-labs
Hands-on DFIR challenges covering digital forensics, incident response, malware analysis, and threat hunting with CTF-style flags and real-world…
 daffainfo/vol-rs
Volatility 3 porté vers Rust. Même sortie, beaucoup plus rapide.