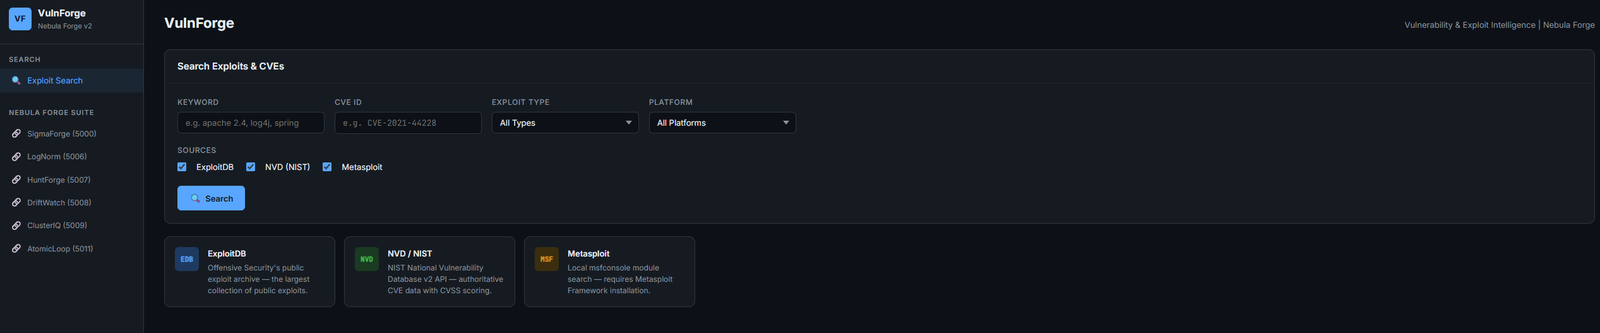

VulnForge
Renseignement sur les vulnérabilités et les exploits — recherche ExploitDB, NVD, Metasploit avec mappage CVE→ATT&CK et intégration LogNorm/HuntForge…

Renseignement sur les vulnérabilités et les exploits — recherche ExploitDB, NVD, Metasploit avec mappage CVE→ATT&CK et intégration LogNorm/HuntForge…

Suivi des techniques d'injection de prompt signalées publiquement, classées par méthode de livraison, encodage et comportement de propagation, avec…

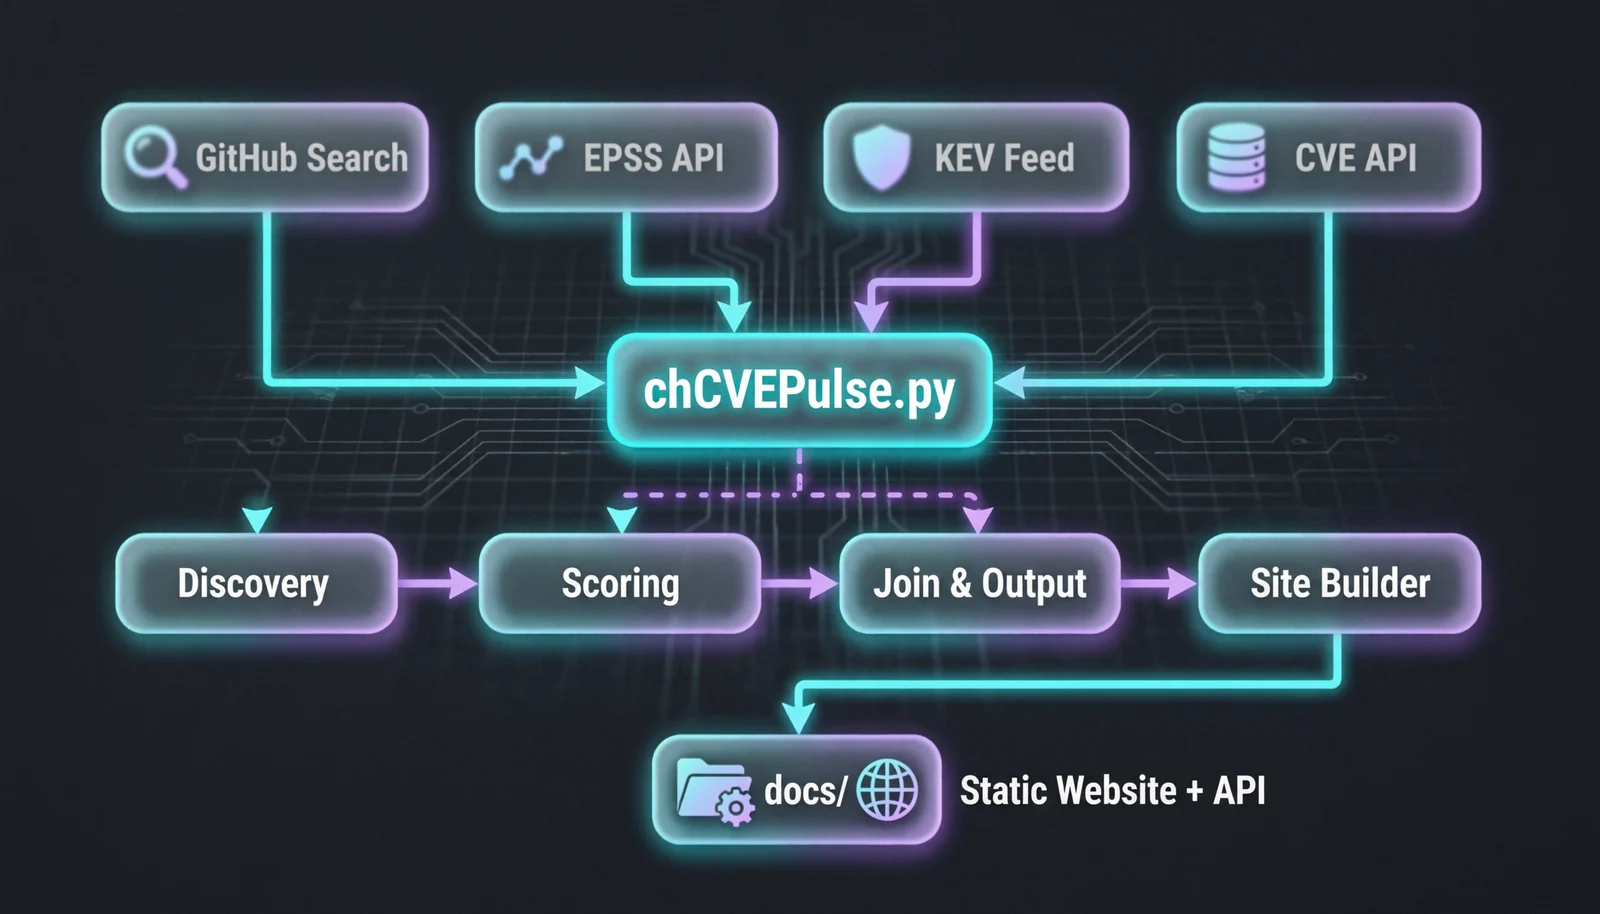
Agrégateur de PoC (Proof-of-Concepts) CVE en direct avec recherche intelligente et renseignement sur les menaces

Catalogue organisé d'outils de surveillance et de gestion à distance (RMM) abusés par des acteurs malveillants, avec profils YAML, règles de…

Plateforme de renseignement mondial open source - Tableau de bord OSINT en temps réel - Une alternative à Palantir - …

Plateforme de renseignement sur les menaces auto-hébergée — agrégation de flux, triage par IA, couverture MITRE ATT&CK et ingénierie de détection…

Liste de blocage IPv4 organisée d'adresses malveillantes, actualisée toutes les 6 heures pour l'ingestion par pare-feu et WAF, avec des listes…

Serveur MCP de 66 outils pour le renseignement sur le dark web — données de fuite, suivi des rançongiciels, accès Tor .onion, analyse de malwares,…

Python CLI tool for rapid IOC analysis (IPs, Domains, CVEs) using 6 free Threat Intel APIs. Outputs: Color-coded Excel, JSON, CSV. Uses: VT, Shodan,…

Ce dépôt contient des flux Threat Intel Open Source librement utilisables, qui peuvent être exploités sans exigences supplémentaires. Il comprend…

Threat intel observatory aggregating CISA KEV, ThreatFox, URLhaus, and MalwareBazaar feeds with search, change tracking, and STIX/CSV/JSONL export.

Annuaire soigneusement sélectionné de sources de renseignement sur les menaces, de flux, de frameworks, d'outils et de recherches pour les équipes…

Collections STIX 2.1 de la base de connaissances MITRE ATT&CK, fournissant les tactiques et techniques des adversaires pour le renseignement sur les…

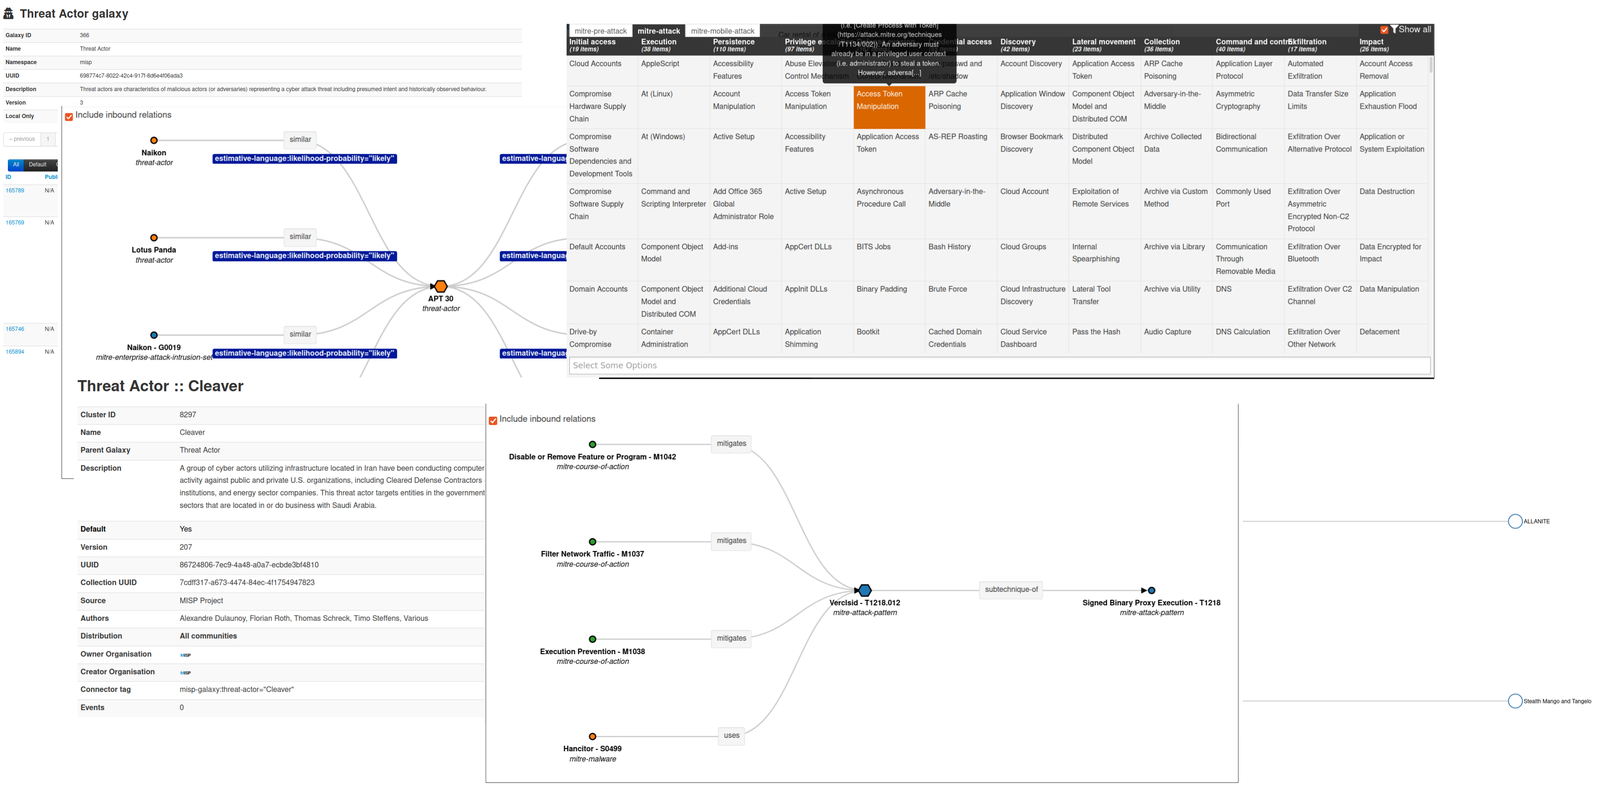
Clusters and elements to attach to MISP events or attributes (like threat actors)

Outils de confiance et de sécurité pour travailler ensemble à la lutte contre les préjudices numériques.

Modèles d'objets JSON organisés qui définissent les attributs MISP et les types de relations pour un partage structuré de renseignements sur les…

Collecte des données de vulnérabilités et d'avis de sécurité provenant de multiples flux de sécurité publics et les stocke dans un format structuré…

📕NVD Database