dns_watchdog_windows2

Script PowerShell qui surveille le trafic DNS Windows via pktmon pour détecter l'empoisonnement, l'usurpation, les réponses de résolveurs…

Script PowerShell qui surveille le trafic DNS Windows via pktmon pour détecter l'empoisonnement, l'usurpation, les réponses de résolveurs…

Un système de défense active propulsé par eBPF qui transforme votre serveur Linux en un honeypot trompeur. Il propose une redirection transparente du…

Proxy MITM HTTP/HTTPS/SOCKS5 haute performance en Rust avec interception TLS, réécriture de requêtes basée sur des règles, capture de trafic, points…

Local-first macOS research browser built on a custom Brave build that captures network traffic, fingerprints, scripts, and runtime evidence for…

Longitudinal anycast census system that probes IPv4/IPv6 prefixes via ICMP, TCP, and DNS to detect anycast deployments and geolocate PoPs, publishing…

A Linux CLI utility that transparently routes all system traffic through the Tor network using nftables. It enables rapid IP rotation and easy…

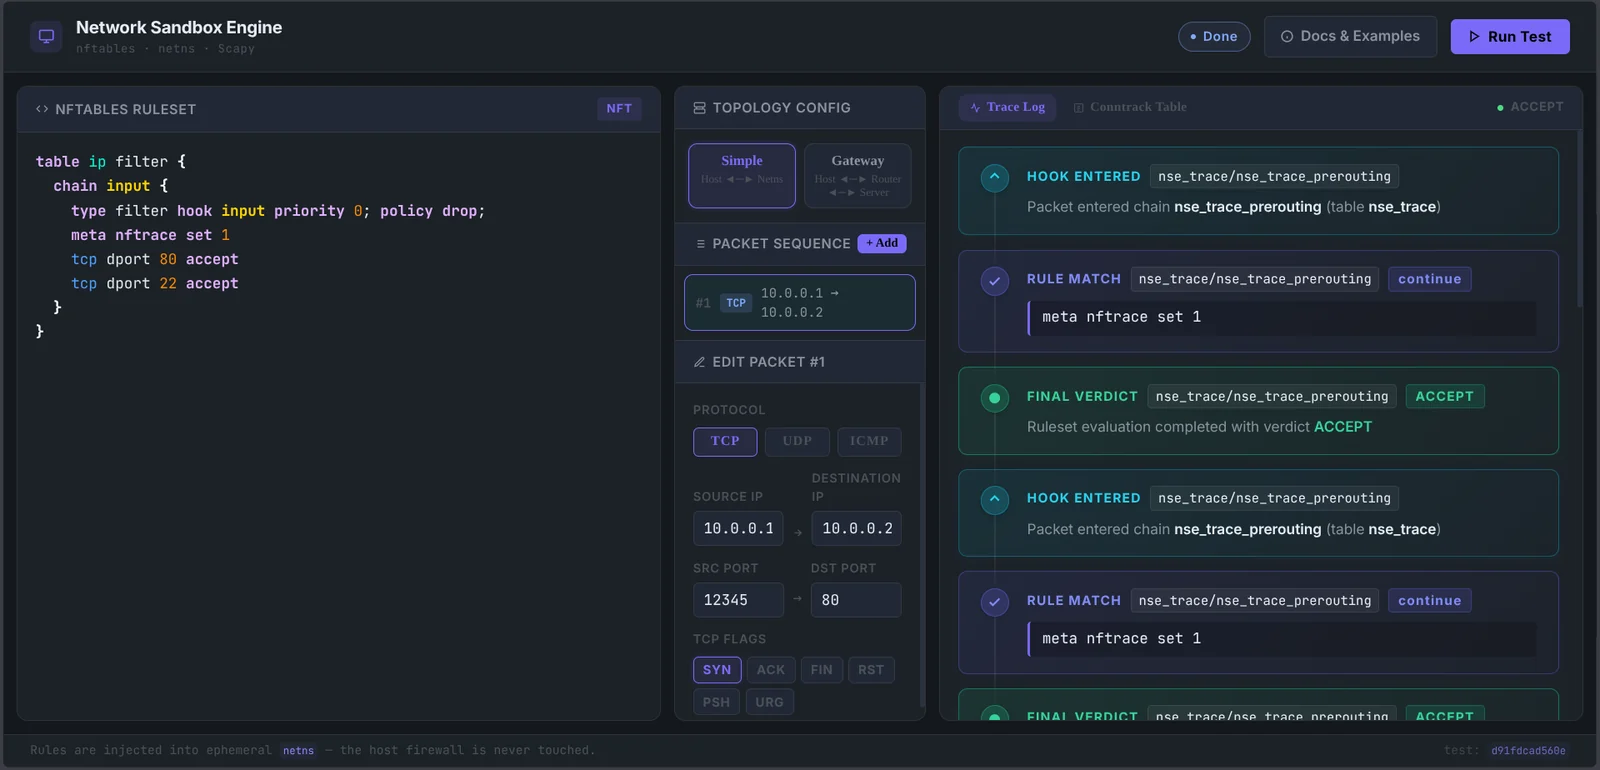
Un bac à sable réseau déterministe pour tester les règles nftables. Il utilise des espaces de noms réseau Linux éphémères (netns) et Scapy pour…

Adaptive two-stage Layer 4 DDoS mitigation gateway using behavioral traffic analysis, Random Forest classification, and kernel-level ipset/iptables…

Outils de recherche pour les vulnérabilités MouseJack dans les dispositifs sans fil nRF24L01, incluant la découverte d'appareils, la capture de…

Outil de sécurité pour la création, la capture, la manipulation et la visualisation de paquets réseau et de fichiers pcap. Initialement forké depuis…

Analyse les fichiers .pcapng afin de générer des rapports HTML pour l'inspection du trafic réseau et l'examen forensique.

Déploie des bancs d'essai SCADA/ICS virtuels et réalistes avec des nœuds IEC 60870-5-104 et OPC-UA, permettant des simulations d'attaques, la…

Firmware multi-protocole pour un outil de hacking matériel prenant en charge SPI, I2C, JTAG, UART, 1-Wire, le sniffing de bus, l'analyse logique et…

Une liste organisée de ressources liées à la sécurité des systèmes de contrôle industriels (ICS).

Bibliothèque C pour décoder les paquets de bande de base Bluetooth et extraire les informations de piconet à partir du matériel Ubertooth et USRP…

Fournit des capacités de traitement de paquets pour Go.

Scanner réseau rapide basé sur ARP pour découvrir et caractériser (fingerprinting) les hôtes IPv4 sur les réseaux locaux, avec recherche du…

Sniffer BLE et plateforme d'expérimentation Bluetooth avec matériel ouvert, firmware et capture limitée de paquets Classic BR pour les travaux de…