

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
277 résultats
SigLens preview

SigLens

GitHubst0rn/siglens

Boîte à outils d'analyse d'artefacts Windows qui mappe les détections AV aux offsets PE, sections, RVA/VA et chaînes de caractères, avec YARA, AMSI,…

defensive-toolsioc-managementstatic-analysis+7
3
il y a 3 jours
netscaler-ctx697096-checker preview

netscaler-ctx697096-checker

GitHubthomaspoppelgaard/netscaler-ctx697096-checker

Vérificateur en lecture seule pour Citrix NetScaler CTX697096 (CVE-2026-88771–88778) : vérifie la build, les préconditions des CVE et les risques de…

defensive-toolsioc-managementreconnaissance+9
12il y a 1 jour
DFIR-Companion preview

DFIR-Companion

GitHubhasamba/dfir-companion

Serveur compagnon de forensique DFIR + extension de capture
defensive-toolsioc-managementmemory-forensics+9
27il y a 2 jours
Prompt-Injection-in-the-Wild preview

Prompt-Injection-in-the-Wild

GitHubcybershujin/prompt-injection-in-the-wild

Suivi des techniques d'injection de prompt signalées publiquement, classées par méthode de livraison, encodage et comportement de propagation, avec…
ioc-managementthreat-feeds-aggregatorsvulnerability-analysis+6
3il y a 3 jours
wordpress-upgrade-check preview

wordpress-upgrade-check

GitHubitskill-jp/wordpress-upgrade-check

Vérification en lecture seule de chaque version du cœur de WordPress sur un serveur. Signale CVE-2026-87902 (corrigée dans 7.1.2 et les…

defensive-toolsioc-managementvulnerability-scanners+6
il y a 8 jours
OsintCase preview

OsintCase

GitHubemrekybs/osintcase

An OSINT investigation case mapping tool for organizing entities, relationships, evidence, and intelligence.
ioc-managementosintforensics+6
2il y a 5 jours
ubuntils preview

ubuntils

GitHubasmitdesai/ubuntils

CLI/TUI Python pour le triage forensique des systèmes Ubuntu — détecte et remédie aux mécanismes de persistance avec collecte d'artefacts,…
defensive-toolsioc-managementpersistence-mechanisms+7
5il y a 11 jours
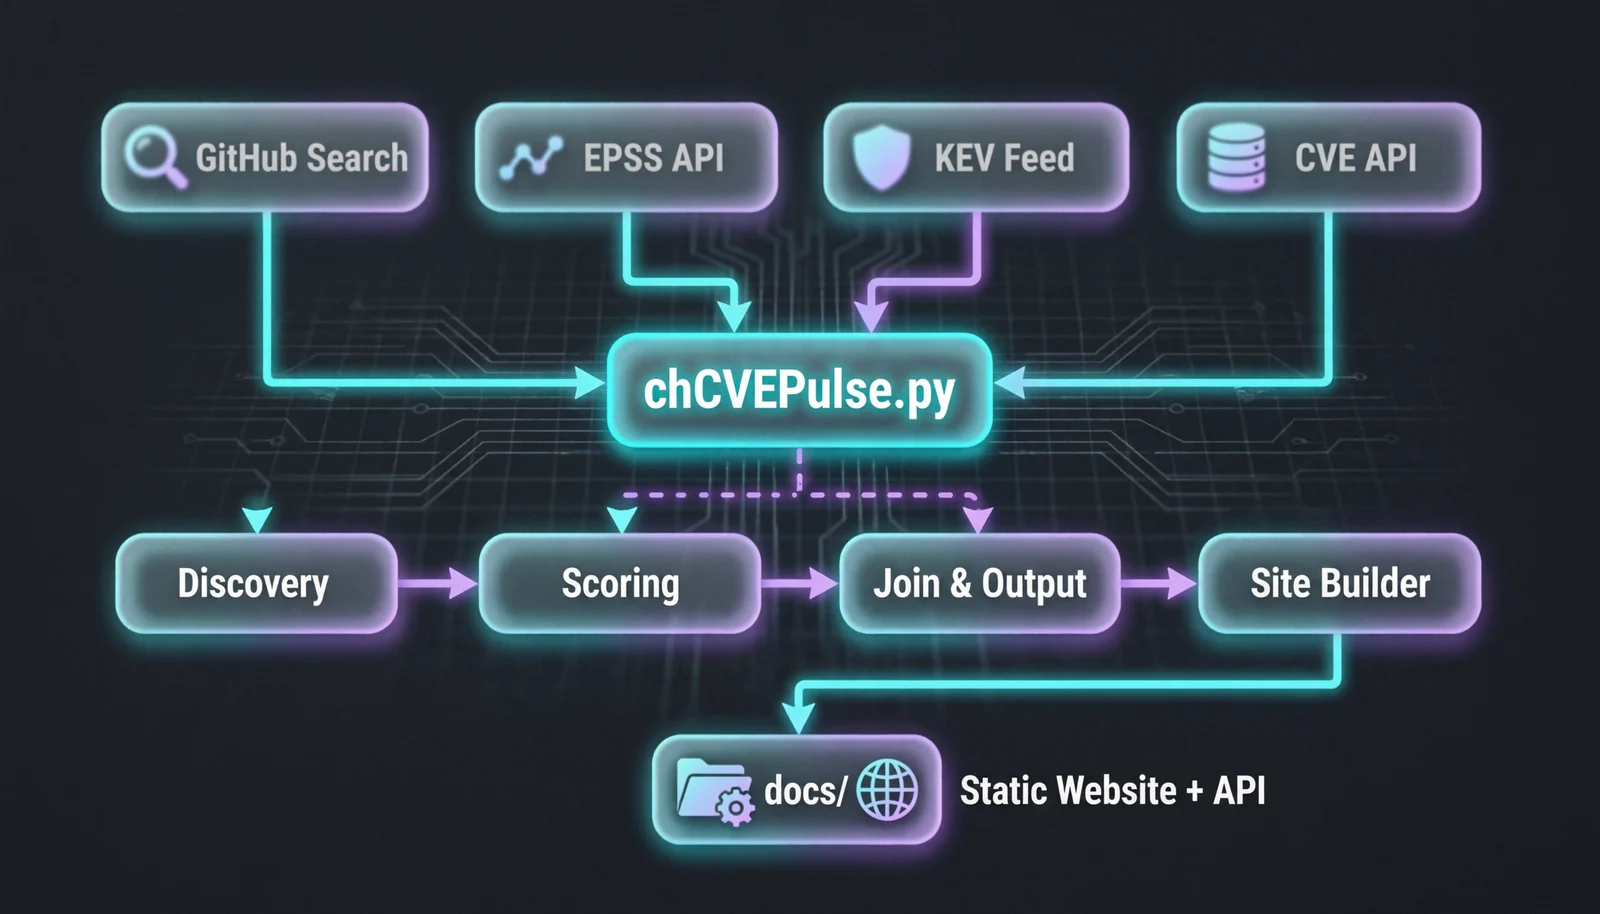
Ch4120N-CVE-Pulse preview

Ch4120N-CVE-Pulse

GitHubch4120n/ch4120n-cve-pulse

Agrégateur de PoC (Proof-of-Concepts) CVE en direct avec recherche intelligente et renseignement sur les menaces

ioc-managementosintreconnaissance+8
3il y a 3 jours
ndaal_public_SBOM_Auditor preview

ndaal_public_SBOM_Auditor

GitLabvpierre/ndaal_public_sbom_auditor

Offline single-binary web app that ingests CycloneDX, SPDX and syft SBOMs, runs an ensemble of CVE scanners, enriches findings with EPSS, CISA-KEV…
defensive-toolsioc-managementstatic-analysis+7
il y a 11 jours
LOLRMM preview

LOLRMM

GitHubmagicsword-io/lolrmm

Catalogue organisé d'outils de surveillance et de gestion à distance (RMM) abusés par des acteurs malveillants, avec profils YAML, règles de…
defensive-toolsioc-managementthreat-feeds-aggregators+6
402il y a 6 jours
irdoc-app preview

irdoc-app

GitHubsoc-irdoc/irdoc-app

Plateforme de documentation pour la réponse aux incidents

defensive-toolsioc-managementscripting-automation+5
4il y a 5 jours
CAPEsolo preview

CAPEsolo

GitHubcapesandbox/capesolo

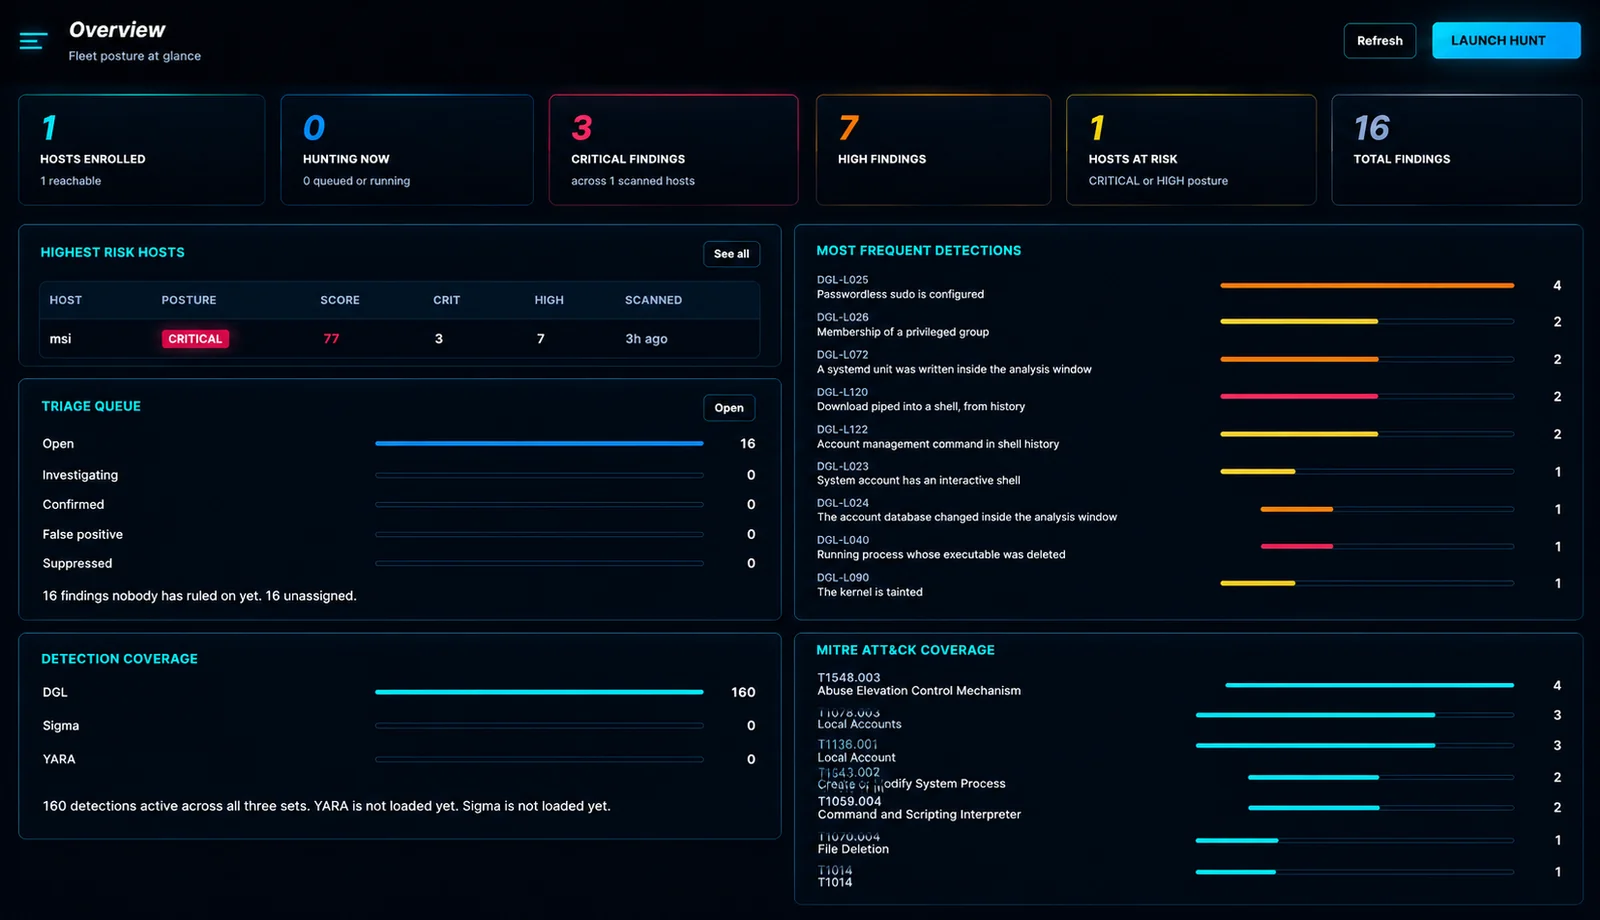
Standalone Windows VM malware sandbox running capemon, with GUI triage viewer, YARA signatures, IOC extraction, network analysis, and…
defensive-toolsioc-managementdynamic-analysis-sandboxing+7
60il y a 3 jours
douglas-042-HQ preview

douglas-042-HQ

GitHubdouglas-042/douglas-042-hq

Console centrale pour les collecteurs Douglas-042 HEADQUARTERS. Balaye une flotte, corrèle les résultats entre les hôtes et gère les flux IOC et la…

defensive-toolsioc-managementvulnerability-analysis+5
il y a 1 mois
ThreatIntel-Aggregator preview

ThreatIntel-Aggregator

GitHubethan-andrews/threatintel-aggregator

Plateforme de renseignement sur les menaces auto-hébergée — agrégation de flux, triage par IA, couverture MITRE ATT&CK et ingénierie de détection…
defensive-toolsioc-managementthreat-feeds-aggregators+7
55il y a 20 jours
Data-Shield_IPv4_Blocklist preview

Data-Shield_IPv4_Blocklist

GitHubduggytuxy/data-shield_ipv4_blocklist

Liste de blocage IPv4 organisée d'adresses malveillantes, actualisée toutes les 6 heures pour l'ingestion par pare-feu et WAF, avec des listes…

defensive-toolsioc-managementthreat-feeds-aggregators+5
607il y a 5 jours
Kage-DFIR-toolkit preview

Kage-DFIR-toolkit

GitHubkarim852/kage-dfir-toolkit

Windows host DFIR triage console that chains artefact collection, Sigma-correlated timelines, YARA scans, socket and account inspection, indicator…
defensive-toolsioc-managementvulnerability-analysis+8
20il y a 16 jours
darknet-mcp-server preview

darknet-mcp-server

GitHubbadchars/darknet-mcp-server

Serveur MCP de 66 outils pour le renseignement sur le dark web — données de fuite, suivi des rançongiciels, accès Tor .onion, analyse de malwares,…

ioc-managementosintreconnaissance+8
465il y a 12 jours
ThreatLens preview

ThreatLens

GitHubabdaullahag/threatlens

Python CLI tool for rapid IOC analysis (IPs, Domains, CVEs) using 6 free Threat Intel APIs. Outputs: Color-coded Excel, JSON, CSV. Uses: VT, Shodan,…

defensive-toolsioc-managementosint+7
25il y a 16 jours
Précédent12…16Suivant