
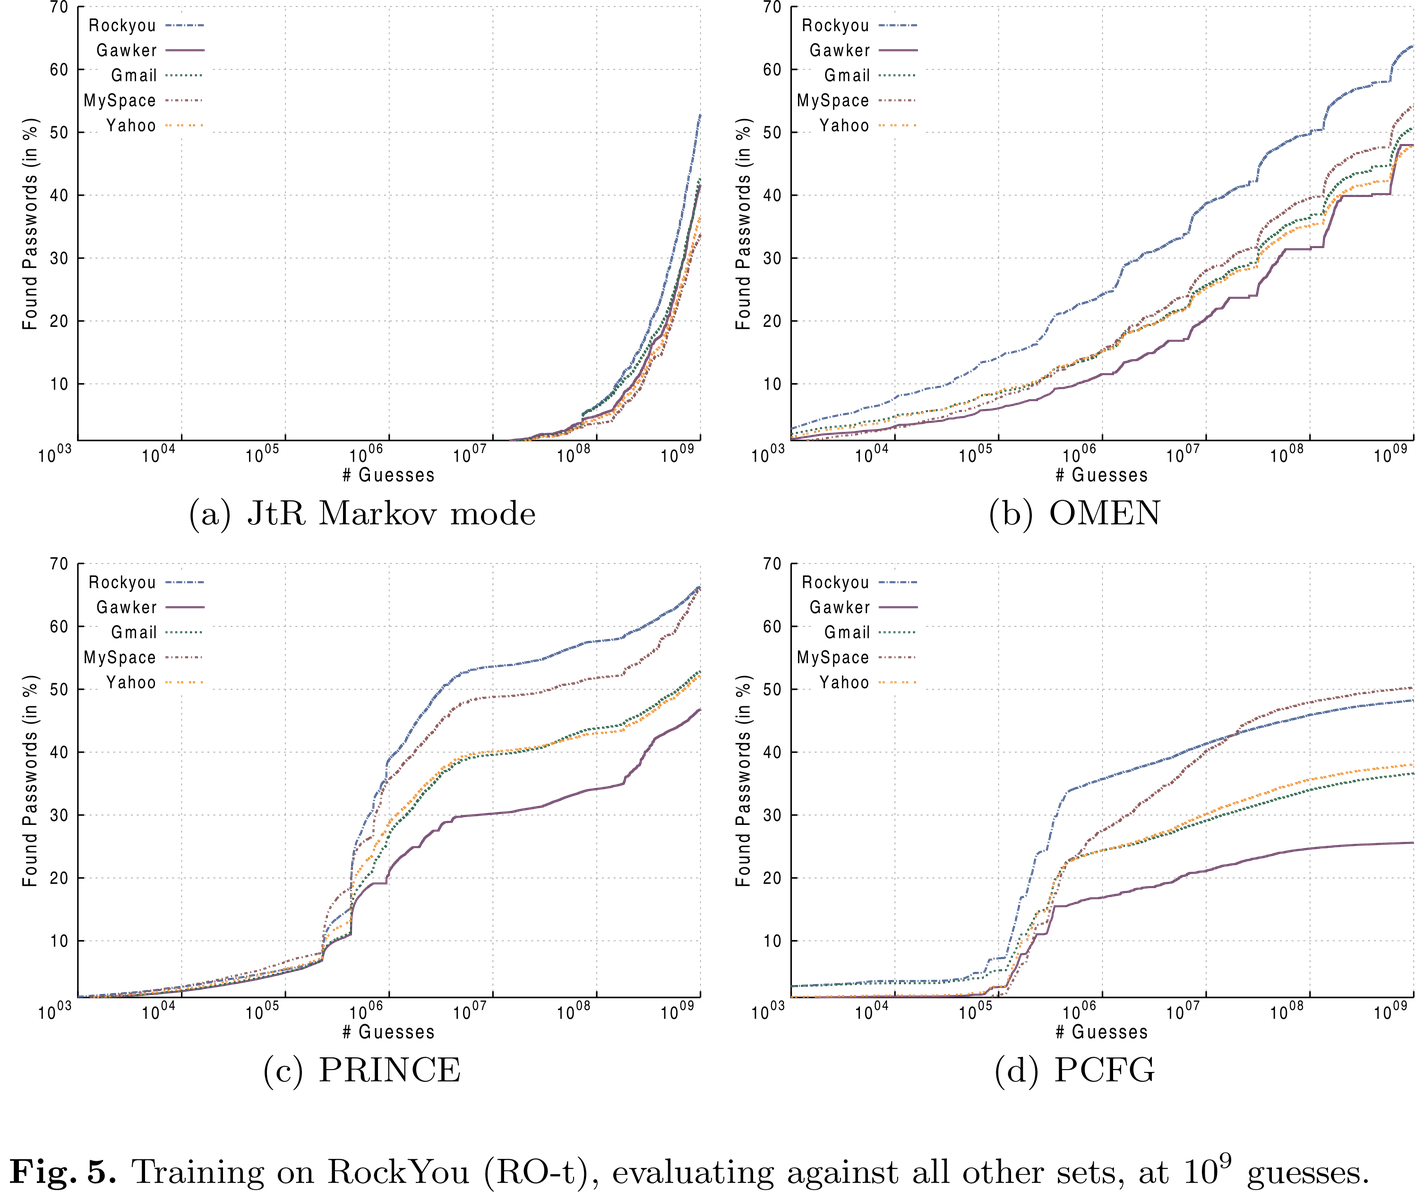
OMEN
 rub-syssec/omen
Générateur de mots de passe basé sur un modèle de Markov en C qui énumère les candidats par probabilité, générant les mots de passe les plus…
password-crackingpassword-attackshash-analysis+3
335
rub-syssec/omenGénérateur de mots de passe basé sur un modèle de Markov en C qui énumère les candidats par probabilité, générant les mots de passe les plus…
 bandrel/hashcatrosetta
Analyseur et interpréteur de règles Hashcat - Une pierre de Rosette pour décoder la syntaxe des règles hashcat
 nu11secur1ty/kousei
Framework Python/Go qui génère des requêtes PoC d'injection SQL, automatise les attaques sqlmap et gère des scripts d'exploitation modulaires avec…
 ejfkdev/reyee_decrypt
Déchiffrer le firmware Ruijie ReyeeOS (v1/v2) et les sauvegardes de configuration chiffrées ; récupérer les mots de passe en clair
 qsecure-labs/deadmatter
Outil d'extraction d'identifiants indépendant du décalage
 renich/genclave
Centralized, TPM 2.0 hardware-backed cryptographic identity enclave and multi-protocol bridge for Linux (FIDO2/CTAP2 WebAuthn Passkeys, OpenSSH…
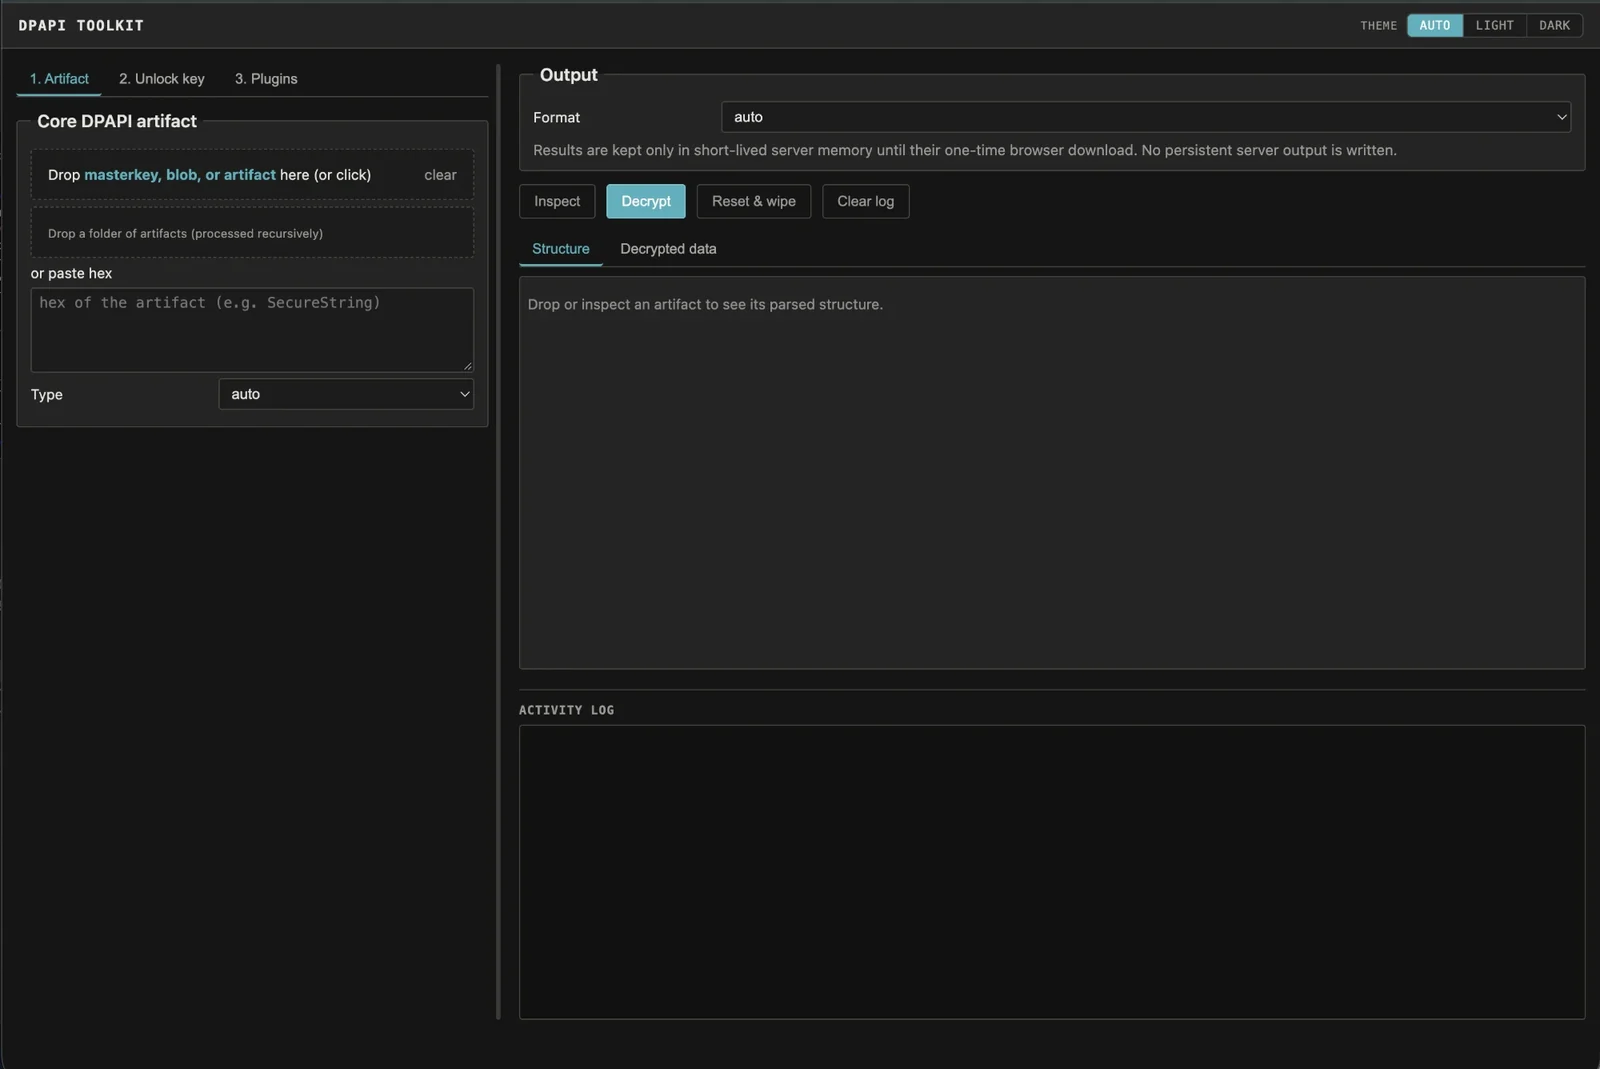 crypt0p3g/dpapi-toolkit
Déposez n'importe quel artefact Windows DPAPI et il identifie le format ainsi que la clé principale exacte nécessaire, puis déchiffre une fois que…
 pentoo/pentoo-overlay
Overlay Gentoo pour les outils de sécurité ainsi que le cœur du Livecd Pentoo
 voidsecsoftwares/voidsec-proxy
Boîte à outils de sécurité offensive multi-modules pour le chaînage de proxys SOCKS5, l'analyse de ports, l'énumération DNS, le cassage de hachages,…
 pelock/total-commander-ftp-password-recovery-tool-python
Outil de récupération de mots de passe FTP pour Total Commander en Python vous permet de déchiffrer les informations de mots de passe des comptes FTP…
 qg5casz/walletool
Extracts cryptocurrency private keys and addresses from wallet.dat files for Bitcoin and Litecoin, enabling wallet recovery and forensic analysis.
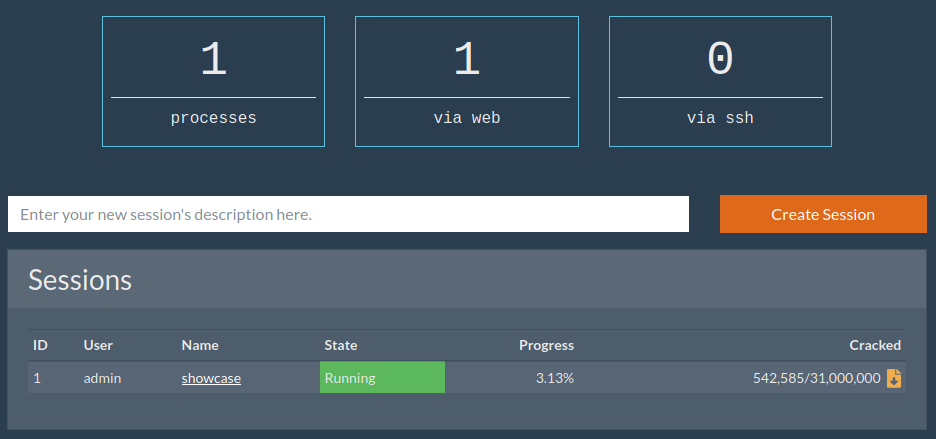 sadreck/crackerjack
Interface web pour Hashcat qui simplifie le cassage de mots de passe grâce à la gestion de sessions, la génération de masques, la prise en charge des…
 s4larie/walletool
Un utilitaire pour extraire les données de portefeuilles de cryptomonnaies à partir de fichiers wallet.dat.
 brannondorsey/naive-hashcat
Wrapper hashcat prêt à l'emploi qui casse les empreintes de mots de passe à l'aide d'attaques préconfigurées par dictionnaire, par règles, par…
 frizb/hashcat-cheatsheet
Référence Hashcat pour OSCP/tests de pénétration: identification de hachages, syntaxe de cracking pour Linux, Windows, archives, bases de données,…
 vatsal200600/stegolab
Boîte à outils tout-en-un de stéganographie d'images pour CTF et forensique
 pugazhendii22/keepass-exfil-forensics
Writeup de forensique réseau + outillage pour un challenge DFIR TryHackMe : inverse une chaîne d'exfiltration hex→Base64→XOR à partir du trafic PCAP,…
 assurancemaladiesec/ad-description-password-finder
Récupérer la description des comptes AD et y rechercher un mot de passe.