

redforge
 cybersecurity91/redforge
Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants,…
osintreconnaissancepassword-attacks+7
cybersecurity91/redforgeBoîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants,…
 ossipher/quick-shift
Fichiers Lnk Crapy modifiés pour vider vos hachages NTLM vers votre listener responder lors de l'interaction de l'utilisateur
 twili8/homer
Fork évasif de Donut pour générer du shellcode indépendant de la position qui charge des payloads PE Windows depuis la mémoire
 wgpsec/aboutsecurity
Tout pour le pentest. | Base de connaissances en tests d'intrusion, consolidant les méthodologies de sécurité dans un format exécutable par un agent…
 tyranid/dotnettojscript
Un outil pour créer un fichier JScript qui charge un assembly .NET v2 depuis la mémoire.
 bc-security/empire-compiler
Compile et obfusque des payloads .NET et PowerShell pour les frameworks C2 Empire et Covenant, avec des profils de compilation configurables pour les…
 netw0rknoob/vulnclaw
Basé sur l'orchestration AI Agent + chaîne d'outils MCP + compétences en pentest, associé à un grand modèle de langage, entrée en langage naturel →…
 xsanflip/nyawit
Convertit les payloads DuckyScript et Bash Bunny en scripts d'injection BadUSB optimisés pour le Flipper Zero, avec sélection de la disposition du…
 xsscx/fuzz
Signatures d'injection de produits, entrées malveillantes, XSS, injection d'en-têtes HTTP, XXE, RCE, Javascript, XSLT
 cujanovic/open-redirect-payloads
Collection organisée de payloads d'open redirect issus de rapports de bug bounty, accompagnée d'un script shell permettant de substituer un domaine…
 k4n3co/lab-rats-v1.6
An advanced, lightweight Android Remote Admin Framework engineered for real-time monitoring, stealth interaction, and remote management through a…
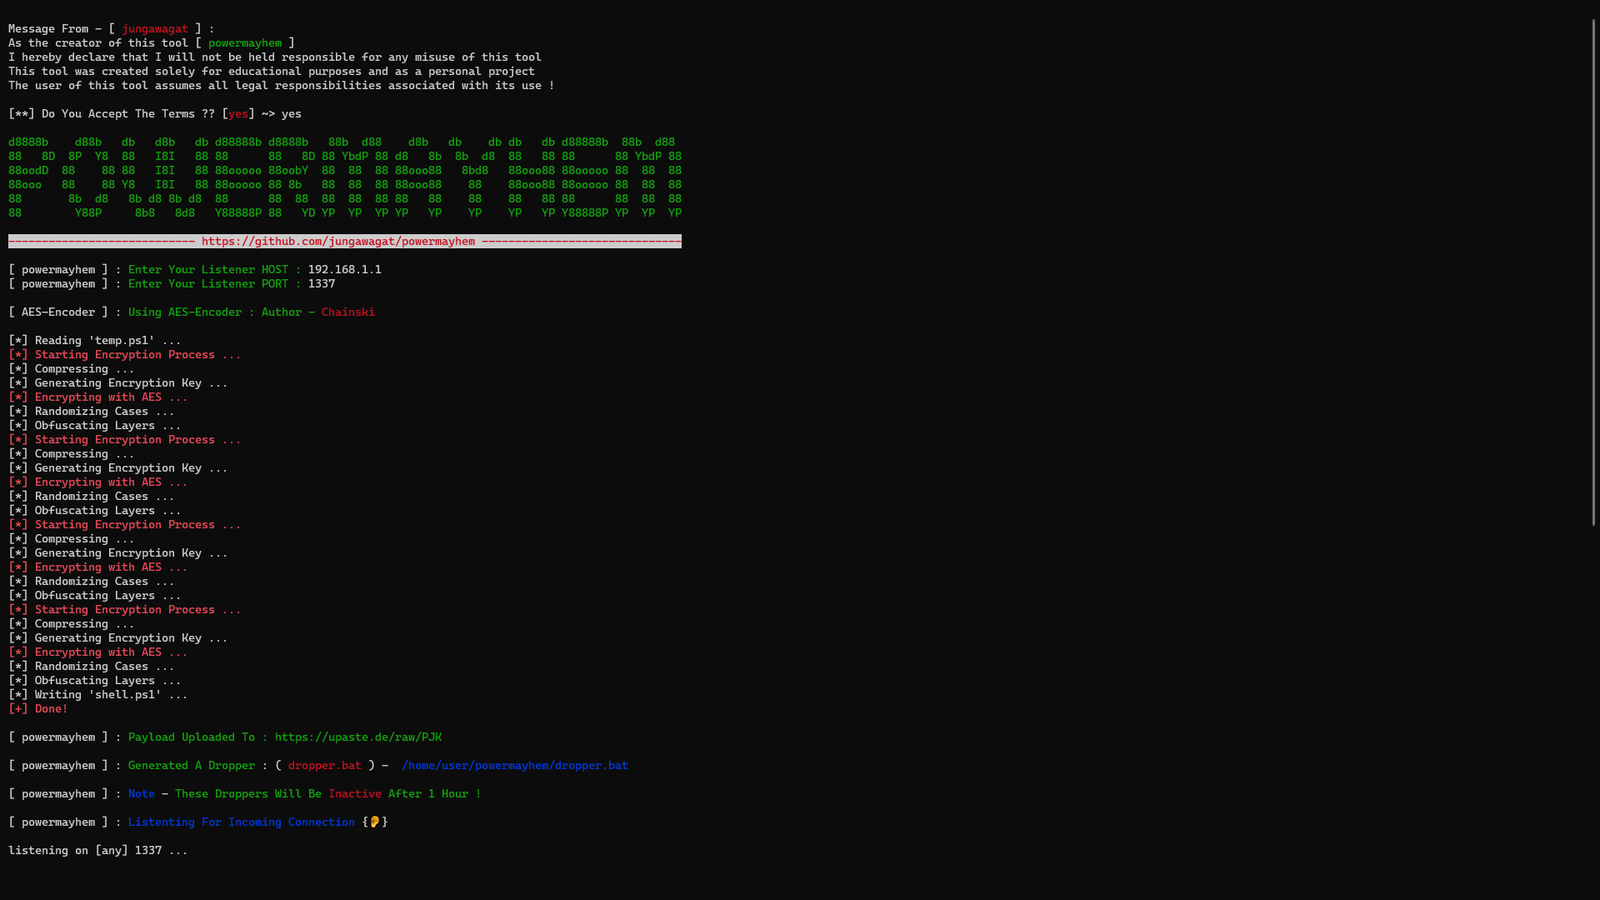 gmh5225/powermayhem
Générateur basé sur Bash qui produit des charges utiles PowerShell pour les missions de red team et de tests d'intrusion.
 s1ckb0y1337/cobalt-strike-cheatsheet
Quelques notes et exemples sur les fonctionnalités de cobalt strike
 d4t4s3c/offensivereverseshellcheatsheet
Aide-mémoire sélectionnée de payloads de reverse shell en Bash, Netcat, PHP, PowerShell, Python, Perl, Ruby et msfvenom, ainsi que des webshells, de…
 threekiii/awesome-redteam
Une base de connaissances pour le red teaming et la sécurité offensive.
 zarcolio/flipperzero
Ce dépôt contient mes propres scripts Ducky/BadUSB, les scripts PowerShell associés et d'autres éléments liés au Flipper Zero.
 karma9874/androrat
Un outil simple d'administration à distance pour Android utilisant des sockets. Il utilise Java côté client et Python côté serveur
 nydubh3/cuiri
Un générateur de chevaux de Troie furtif dédié aux équipes red team, qui génère à partir de shellcode des chevaux de Troie contournant tous les…