Auditeur d'hygiène Active Directory et Microsoft Entra ID en lecture seule, en PowerShell pur. Collecte unique, analyse hors ligne : constats déterministes, chemins d'attaque, correspondance NIS2/ISO 27001/DORA/RGPD, rapports HTML/CSV/JSONL, analyse IA facultative
                     .
                    / V\
                  / `  /
                 <<   |                IDWolf
                 /    |                Active Directory / Entra hygiene
               /      |
             /        |
           /    \  \ /
          (      ) | |
  ________|   _/_  | |
<__________\______)\__)

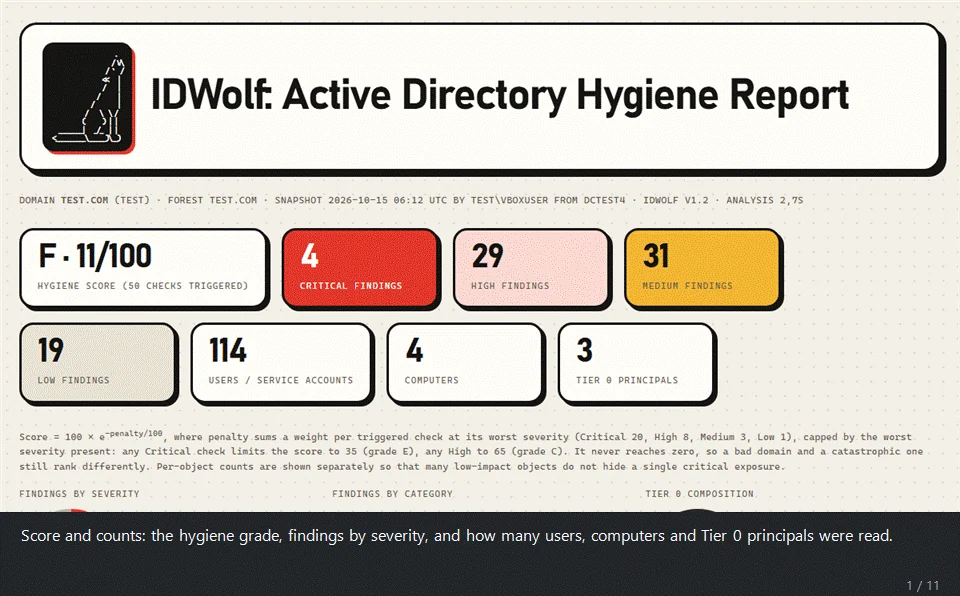
Un vrai rapport issu d'un domaine de laboratoire jetable : le score, les graphiques, le résumé IA avec son verdict sur l'enchaînement des constats menant à la compromission du domaine, les vecteurs d'attaque observés dans les attaques récentes, la carte des chemins d'attaque, les membres Tier 0 et les constats.
IDWolf est testé sur un véritable laboratoire Active Directory, pas seulement sur des données synthétiques : un
domaine peuplé avec Vulnerable-AD
et avec les scripts propres au projet dans tests/lab/, qui implantent des chaînes d'ACL,
de la délégation et d'autres mauvaises configurations.
IDWolf est un audit d'hygiène pour Active Directory et Microsoft Entra ID, écrit en PowerShell pur. Il prend un instantané en lecture seule de votre annuaire en n'utilisant rien d'autre que le module natif ActiveDirectory, puis analyse cet instantané hors ligne et vous fournit un rapport HTML, un CSV de constats et, si vous le souhaitez, du JSON Lines pour votre SIEM.
Côté AD, il exécute 169 contrôles : Kerberos, accès privilégié, hygiène des comptes, configuration du domaine, permissions, DNS, AD CS (ESC1-5, 9, 10, 13, 15), santé opérationnelle (réplication, DHCP, sauvegardes), durcissement des hôtes lu depuis les GPO (signature SMB et LDAP, NTLM, hash LM, droits utilisateur) et qualité des mots de passe, le tout sans jamais manipuler de hash de mot de passe. Un collecteur distinct couvre Microsoft Entra ID avec 90 contrôles, mappés au benchmark CIS Microsoft 365.
Si vous le souhaitez, une étape Gemini peut rédiger un résumé exécutif et un plan de remédiation. Les constats eux-mêmes sont toujours calculés sur votre machine, et chaque nom d'annuaire est remplacé par un jeton avant tout envoi.
Le rapport est un unique fichier HTML autonome, conçu pour être lu par les personnes qui doivent agir dessus, pas seulement par celle qui a lancé l'audit. Un onglet tableau de bord présente un score et une note, une carte des chemins d'attaque et une carte de confiance dessinées en SVG, les membres Tier 0, des cartes NIS2 / ISO 27001 / DORA / RGPD, des catégories, les principaux risques et des graphiques ; un onglet détails contient chaque constat avec sa correction. Aucune bibliothèque externe, aucun CDN, rien de chargé depuis Internet : il s'ouvre hors ligne et peut être envoyé par courriel tel quel.
GitHub affiche les fichiers HTML en texte brut, donc téléchargez les exemples et ouvrez-les dans un navigateur :
examples/lab_report.html est le rapport du GIF. Il provient du domaine de laboratoire
(peuplé avec Vulnerable-AD et les scripts tests/lab/) et
inclut le résumé Gemini facultatif.examples/demo_report.html est construit sur un domaine fictif, avec
une collecte approfondie et la qualité des mots de passe. Son CSV de constats et son JSON Lines se trouvent
à côté.examples/entra_report.html est le locataire Entra fictif.| Script | S'exécute sur | Nécessite | Produit |
|---|---|---|---|
Start-IDWolf.ps1 (ou Start-IDWolf.cmd) | n'importe où | rien | un menu pour tout ce qui suit |
Collect-ADSnapshot.ps1 | une machine jointe au domaine | module ActiveDirectory (RSAT), un compte de domaine | instantané AD JSON |
Collect-EntraSnapshot.ps1 | n'importe quelle machine | Microsoft Graph SDK, Global Reader | instantané Entra JSON |
Export-PasswordQuality.ps1 | n'importe quelle machine pouvant joindre le PDC (hôte d'administration de confiance ou DC), ou un NTDS.dit hors ligne | DSInternals, droits DCSync | JSON de qualité des mots de passe (sans hashes) |
IDWolf.ps1 | n'importe où | rien | rapport HTML + CSV + JSONL |
Export-BloodHound.ps1 | n'importe où | rien | archive zip BloodHound CE (bêta) |
Invoke-IDWolfScheduled.ps1 | une tâche planifiée | comme le collecteur | collecte + analyse sans invite, un flux SIEM |
Vous n'avez pas à indiquer à IDWolf.ps1 si un instantané est AD ou Entra. Il
le détermine tout seul.



