severitas
 vighnesh91/severitas
Framework de simulation d'ingénierie sociale autorisé avec un laboratoire loopback isolé, génération d'audience synthétique, contrôles d'autorisation…
defensive-toolsphishing-toolsosint-social-engineering+6
vighnesh91/severitasFramework de simulation d'ingénierie sociale autorisé avec un laboratoire loopback isolé, génération d'audience synthétique, contrôles d'autorisation…
 yuyudhn/blindxss-lite
Un collecteur et serveur de payload Blind XSS (Cross-Site Scripting) léger construit avec Flask
 shaheeryasirofficial/smugglemypayload
Génère des pages de contrebande HTML qui intègrent et reconstruisent des fichiers côté client via JavaScript, avec encodage de charge utile,…
 gmh5225/definitelynotphishing
Contient des phislets evilginx, des modèles gophish, des extensions burp suite, etc.
 mr-un1k0d3r/redteamscripts
Collection de scripts offensifs pour red team, incluant la terminaison de processus, le contournement de SPF pour le phishing, le bourrage…
 samsayen/jqueryingu
JQuery valide qui profile le système et renvoie les informations au serveur dans une fausse requête GET d'analytique.
 virtualsamuraii/flyphish
Déployez une infrastructure de phishing à la volée.
 mrbrutti/cartero
Framework de phishing modulaire avec CLI pour cloner des sites, envoyer des e-mails basés sur des modèles et lancer des campagnes de phishing par…
 muraenateam/muraena
Automatise les activités de phishing et de post-phishing avec un reverse proxy quasi transparent qui reflète dynamiquement les applications web…
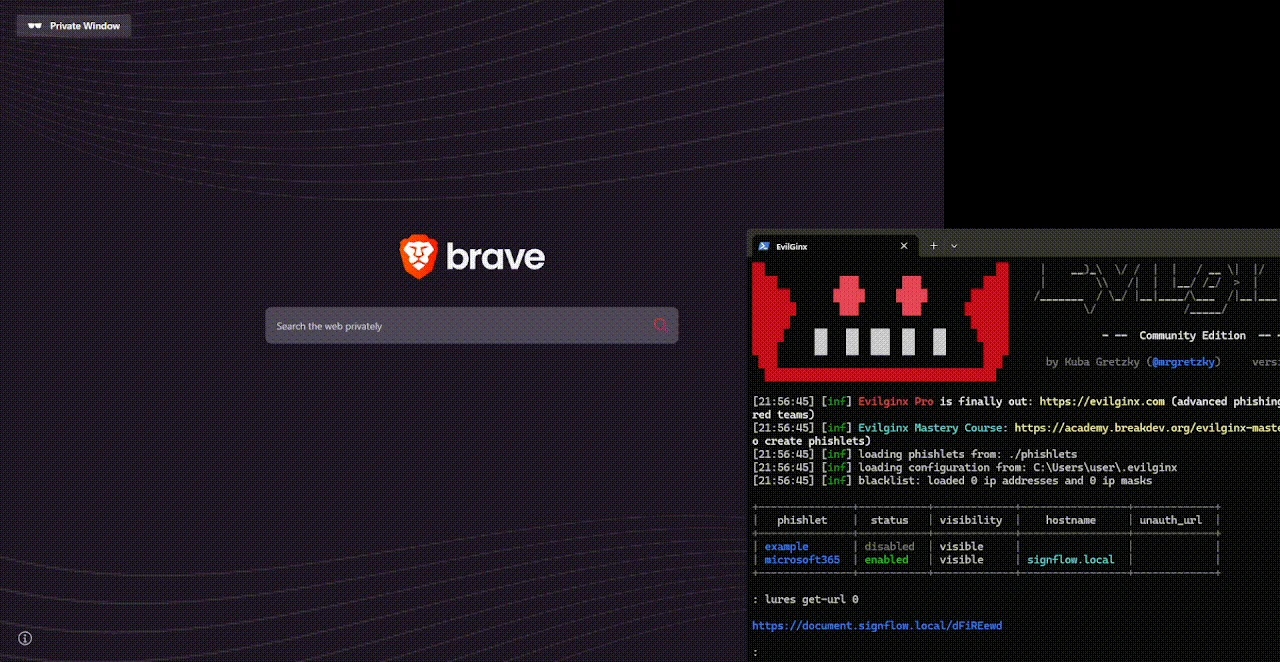 0x4meliorate/mimic
Frameless Browser‑in‑the‑Browser (BitB) - Pas d'iframes, pas de problèmes de frame‑busting. Une bibliothèque Shadow DOM / MutationObserver en un seul…
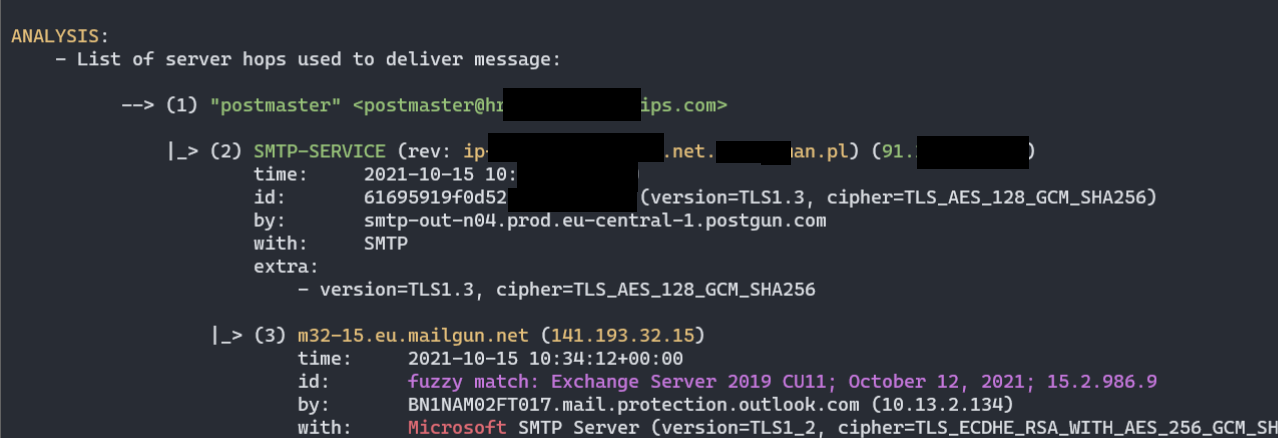 mgeeky/decode-spam-headers
Un script qui vous aide à comprendre pourquoi votre e-mail a atterri dans le spam.
 ceramicskate0/sharpexchange
Outil C# pour interagir avec MS Exchange basé sur la documentation MS
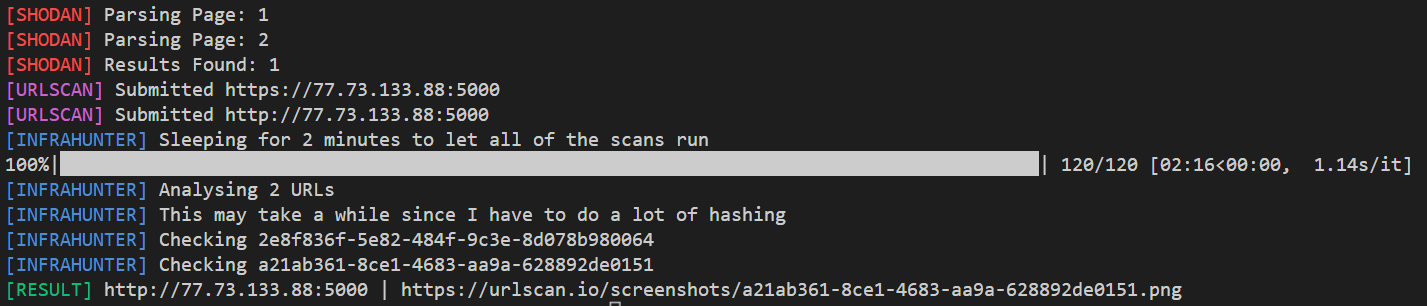 montysecurity/infrahunter
Chassez activement les infrastructures d'attaquants en filtrant les résultats Shodan avec les données URLScan.
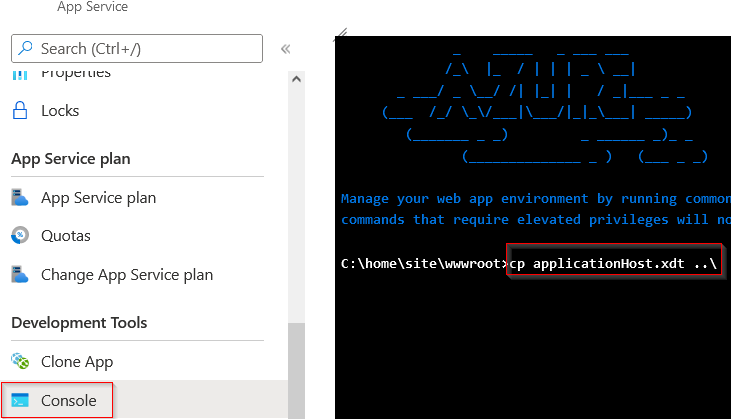 rvrsh3ll/azure-app-tools
Collection d'outils à utiliser avec les applications Azure
 d00mfist/mystikal
macOS Générateur de Payload d'Accès Initial
 randomaccess3/awesome-bec
Référentiel d'informations offensives et défensives pour les investigations de compromission de messagerie professionnelle (Business Email Compromise)
 byt3bl33d3r/spamchannel
Usurpez des e-mails depuis n'importe lequel des +2 millions de domaines en utilisant MailChannels (Conférence DEFCON 31)