

lockjaw
 g13net/lockjaw
Framework C2 Windows modulaire avec un teamserver Rust, un implant Zig, des appels système indirects, un contournement de l'AMSI, une injection…
penetration-testing-frameworksexploit-frameworkspersistence-mechanisms+9
26
g13net/lockjawFramework C2 Windows modulaire avec un teamserver Rust, un implant Zig, des appels système indirects, un contournement de l'AMSI, une injection…
 x3r0day/fud-c2-framework
Un reverse shell sans fichier et un framework C2 exploitant les appels système directs, le tunneling par proxy et le chiffrement ChaCha20 pour…
 b3rt1ng/koi
Gestionnaire de reverse shell multi-session avec mise à niveau PTY, modules de post-exploitation, tunneling de couche 3, obfuscation de payload pour…
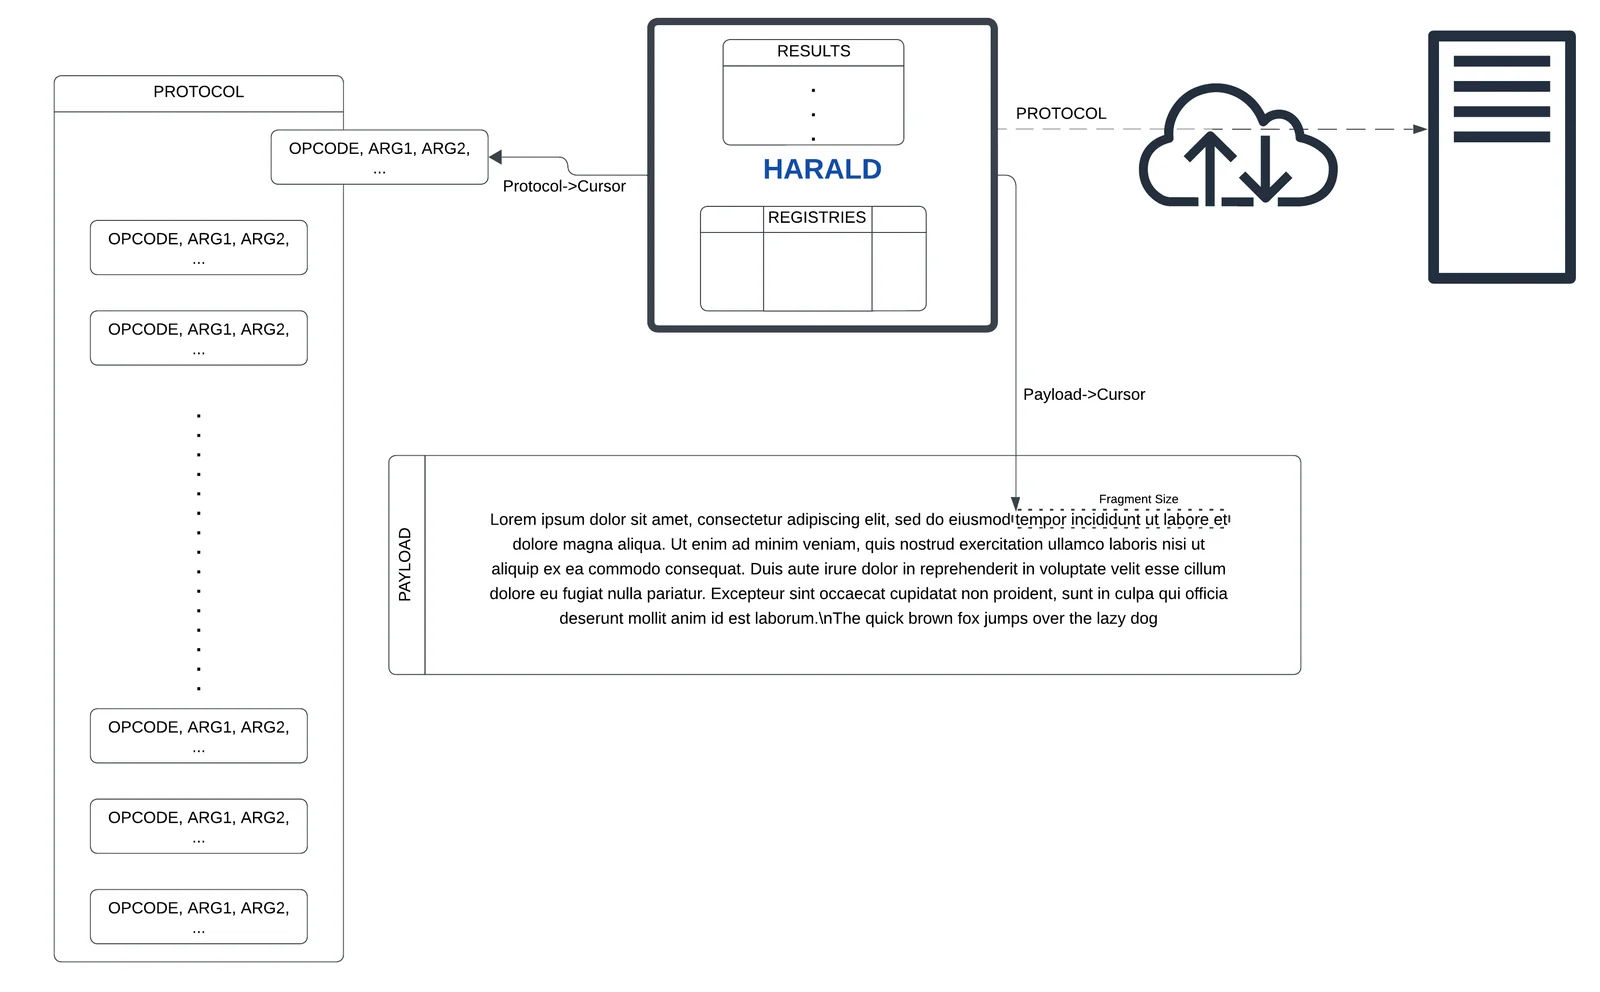 gmh5225/harald
Un CPU minimal en mémoire pour la création de protocoles à la volée et agnostiques
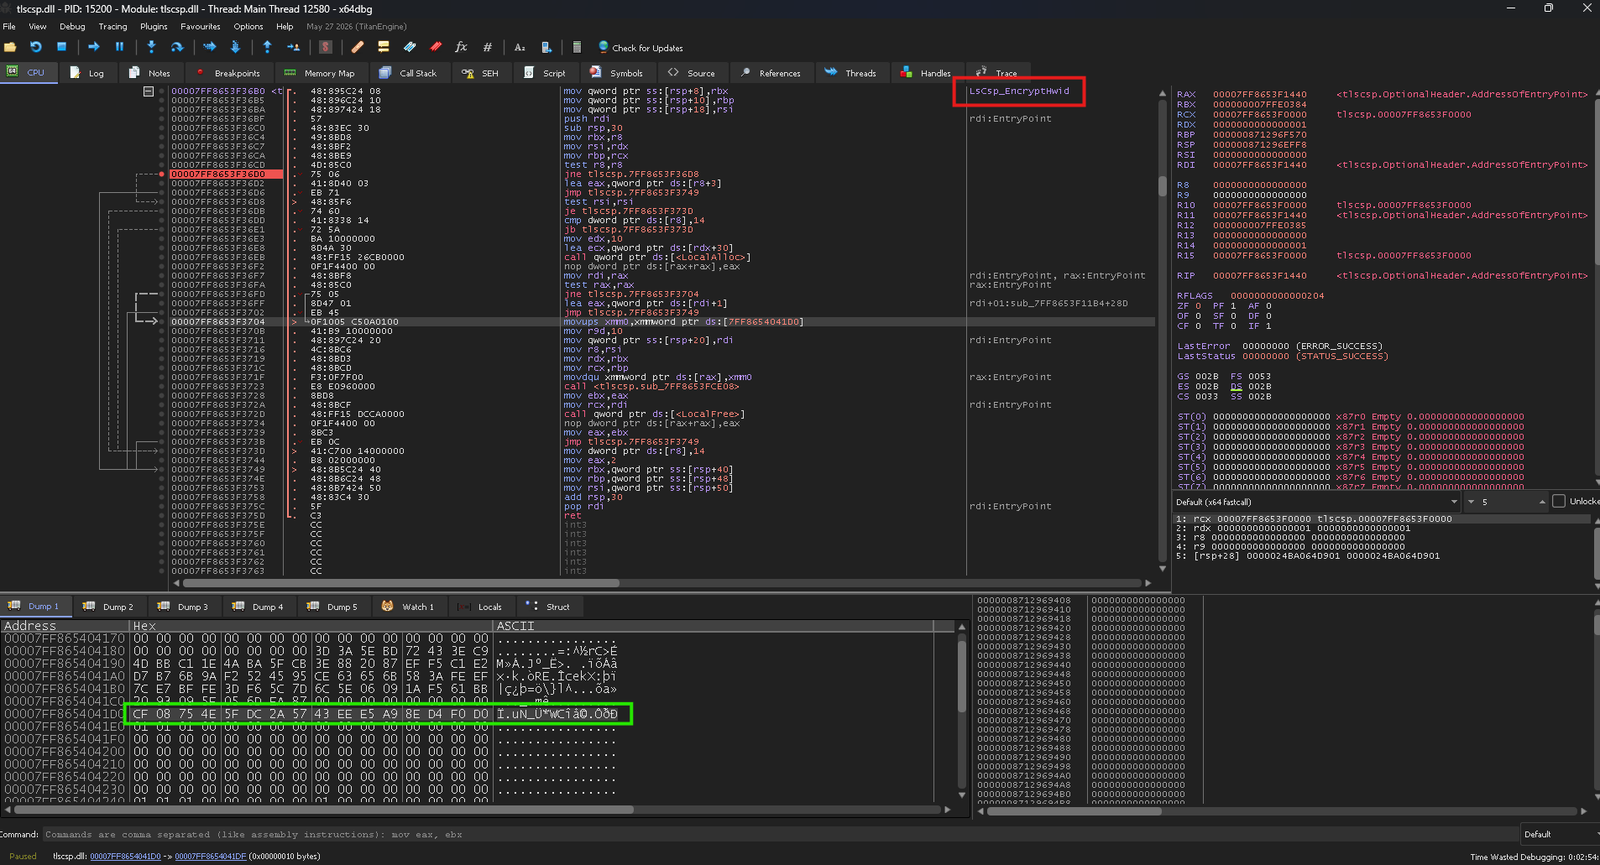 weedhashpeddler/rc4decryption
Abuse le LOLBin tlscsp.dll signé par Microsoft pour exécuter le chiffrement/déchiffrement RC4 via LsCsp_EncryptHwid, en patchant la clé codée en dur…
 0x574r/darkcloak
Outil de masquage d'identité de processus Linux qui usurpe comm, argv, cmdline, environ, le chemin exe et les VMA via un pipeline prctl en 11 phases…
 gmh5225/f31
Outil pour dissimuler Kali Linux sur le réseau
 voidsecsoftwares/voidsyscall
Cross-platform syscall-powered implant & C2 — direct syscalls (Win), raw syscalls (Linux), HTTPS/DNS/ICMP channels. No winapi layer.
 davidsonrafaelk/evillimiter
Outil qui surveille, analyse et limite la bande passante des appareils sur le réseau local sans accès administratif.
 thekingofduck/burpfakeip
Extension Burp Suite pour usurper les adresses IP dans les requêtes HTTP, permettant de tester les restrictions IP côté serveur et de contourner les…
 yarrick/iodine
Tunnélisez des données IPv4 à travers des serveurs DNS pour contourner les restrictions de pare-feu et fournir un accès réseau furtif pour les tests…
 whispergate/lldp
Profil C2 pour Mythic tunnellisant le trafic d'agent pair-à-pair chiffré via les TLV spécifiques à l'organisation LLDP IEEE 802.1AB pour un…
 jas502n/cs_sleepmask
CS_SleepMask
 gmh5225/bedaisy-bypass
Hook en mode noyau qui intercepte, déchiffre et neutralise le trafic de rapport BEDaisy-vers-service afin de supprimer la détection anti-triche sur…
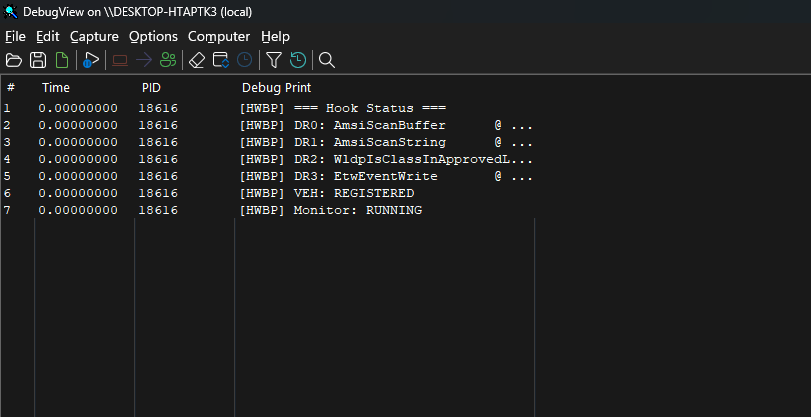 dovughs/mora-hwbp
Hardware Breakpoint (DR0-DR7) based patch-less user-mode hooking & telemetry instrumentation engine (AMSI, WLDP & ETW PoC).
 cenobyte-vincit/xspawn
Lance des programmes macOS via l'interface XPC privée de launchd sans passer par exec, ce qui amène l'EDR à enregistrer launchd comme parent. Prend…
 cenobyte-vincit/memdumper
Exploite les entitlements de débogueur de macOS et DYLD_INSERT_LIBRARIES pour dumper ou rechercher la mémoire d'un processus en cours d'exécution…
 cenobyte-vincit/dyen
Chargeur de dylib Mach-O en mémoire pour Python macOS standard ; déchiffre, mappe et exécute des payloads sans dlopen ni écriture sur disque, avec…