

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
111 résultats
lockjaw preview

lockjaw

GitHubg13net/lockjaw

Framework C2 Windows modulaire avec un teamserver Rust, un implant Zig, des appels système indirects, un contournement de l'AMSI, une injection…

penetration-testing-frameworksexploit-frameworkspersistence-mechanisms+9
26
il y a 5 jours
Xenon preview

Xenon

GitHubmythicagents/xenon

Un agent Mythic pour Windows écrit en C

defensive-toolspenetration-testing-frameworksprivilege-escalation+9
183il y a 1 mois
FUD-C2-Framework preview

FUD-C2-Framework

GitHubx3r0day/fud-c2-framework

Un reverse shell sans fichier et un framework C2 exploitant les appels système directs, le tunneling par proxy et le chiffrement ChaCha20 pour…

encryption-decryption-toolspersistence-mechanismsids-ips-evasion+9
7il y a 4 mois
LazyOwn preview

LazyOwn

GitHubgrisuno/lazyown

Framework red team et plateforme C2 multi-opérateurs avec agents IA, implants malléables, rootkits, moteur de phishing et 741 commandes CLI couvrant…

penetration-testing-frameworksvulnerability-scannersexploit-frameworks+8
285il y a 10h 28m
voidsyscall preview

voidsyscall

GitHubvoidsecsoftwares/voidsyscall

Cross-platform syscall-powered implant & C2 — direct syscalls (Win), raw syscalls (Linux), HTTPS/DNS/ICMP channels. No winapi layer.
privilege-escalationencryption-decryption-toolspersistence-mechanisms+9
62il y a 23 jours
slot2 preview

slot2

GitHubcenobyte-vincit/slot2

UEFI GRUB2 bootkit that installs a pre-boot networked implant via NVRAM boot option, chainloads a UKI, executes a dracut payload, and kexecs the…

persistence-mechanismsdata-exfiltrationpost-exploitation+5
il y a 1 mois
Qakbot preview

Qakbot

GitHubpr0xylife/qakbot

Dépôt de threat intelligence et d'analyse de malwares axé sur un cheval de Troie bancaire et un botnet, avec des IOC, des indicateurs C2 et des…

ioc-managementthreat-feeds-aggregatorsmalware-analysis+3
193il y a 2 ans
PSSW100AVB preview

PSSW100AVB

GitHubtihanyin/pssw100avb

Une liste de scripts PowerShell utiles avec 100 % de bypass AV (au moment de la publication).

ids-ips-evasionpost-exploitationpenetration-testing+5
1.4kil y a 4 mois
Empire preview

Empire

GitHubbc-security/empire

Empire est un framework de post-exploitation et d'émulation d'adversaires utilisé pour aider les Red Teams et les testeurs d'intrusion.

penetration-testing-frameworksexploit-frameworkspayload-generation+16
5.2kil y a 26 jours
Gozi preview

Gozi

GitHubpr0xylife/gozi

Cheval de Troie bancaire doté de capacités d'injection dans le navigateur et de commande et contrôle, utilisé pour voler des identifiants et des…

persistence-mechanismsreverse-engineeringdata-exfiltration+4
5il y a 4 ans
SubSeven preview

SubSeven

GitHubdarkcodersc/subseven

# Dépôt officiel du code source de SubSeven Legacy

persistence-mechanismspost-exploitationremote-access-tool+1
650il y a 2 ans
Heroinn preview

Heroinn

GitHubb23r0/heroinn

Un framework C2/post-exploitation multiplateforme.
penetration-testing-frameworkspersistence-mechanismslateral-movement+8
712il y a 7 jours
Venom preview

Venom

GitHubidov31/venom

Venom est une bibliothèque conçue pour effectuer des communications furtives en utilisant des sockets de navigateur volés.
ids-ips-evasioncommand-and-controlred-teaming+1
395il y a 3 ans
ImgBackdoor preview

ImgBackdoor

GitHubtsuyoken/imgbackdoor

Cachez votre charge utile dans un fichier .jpg

payload-generationexploitationcommand-and-control+3
394il y a 4 ans
RendezvousRAT preview

RendezvousRAT

GitHubrvrsh3ll/rendezvousrat

RAT auto-réparateur utilisant libp2p

post-exploitationcommand-and-controlred-teaming+1
88il y a 5 ans
zoshrinkC2 preview

zoshrinkC2

GitHubdemon-i386/zoshrinkc2

Malware ciblé par DNS over HTTPS (ne s'exécute qu'une seule fois)
payload-generationids-ips-evasioncryptography+3
97il y a 3 ans
Sub7 preview

Sub7

GitLabillwill/sub7

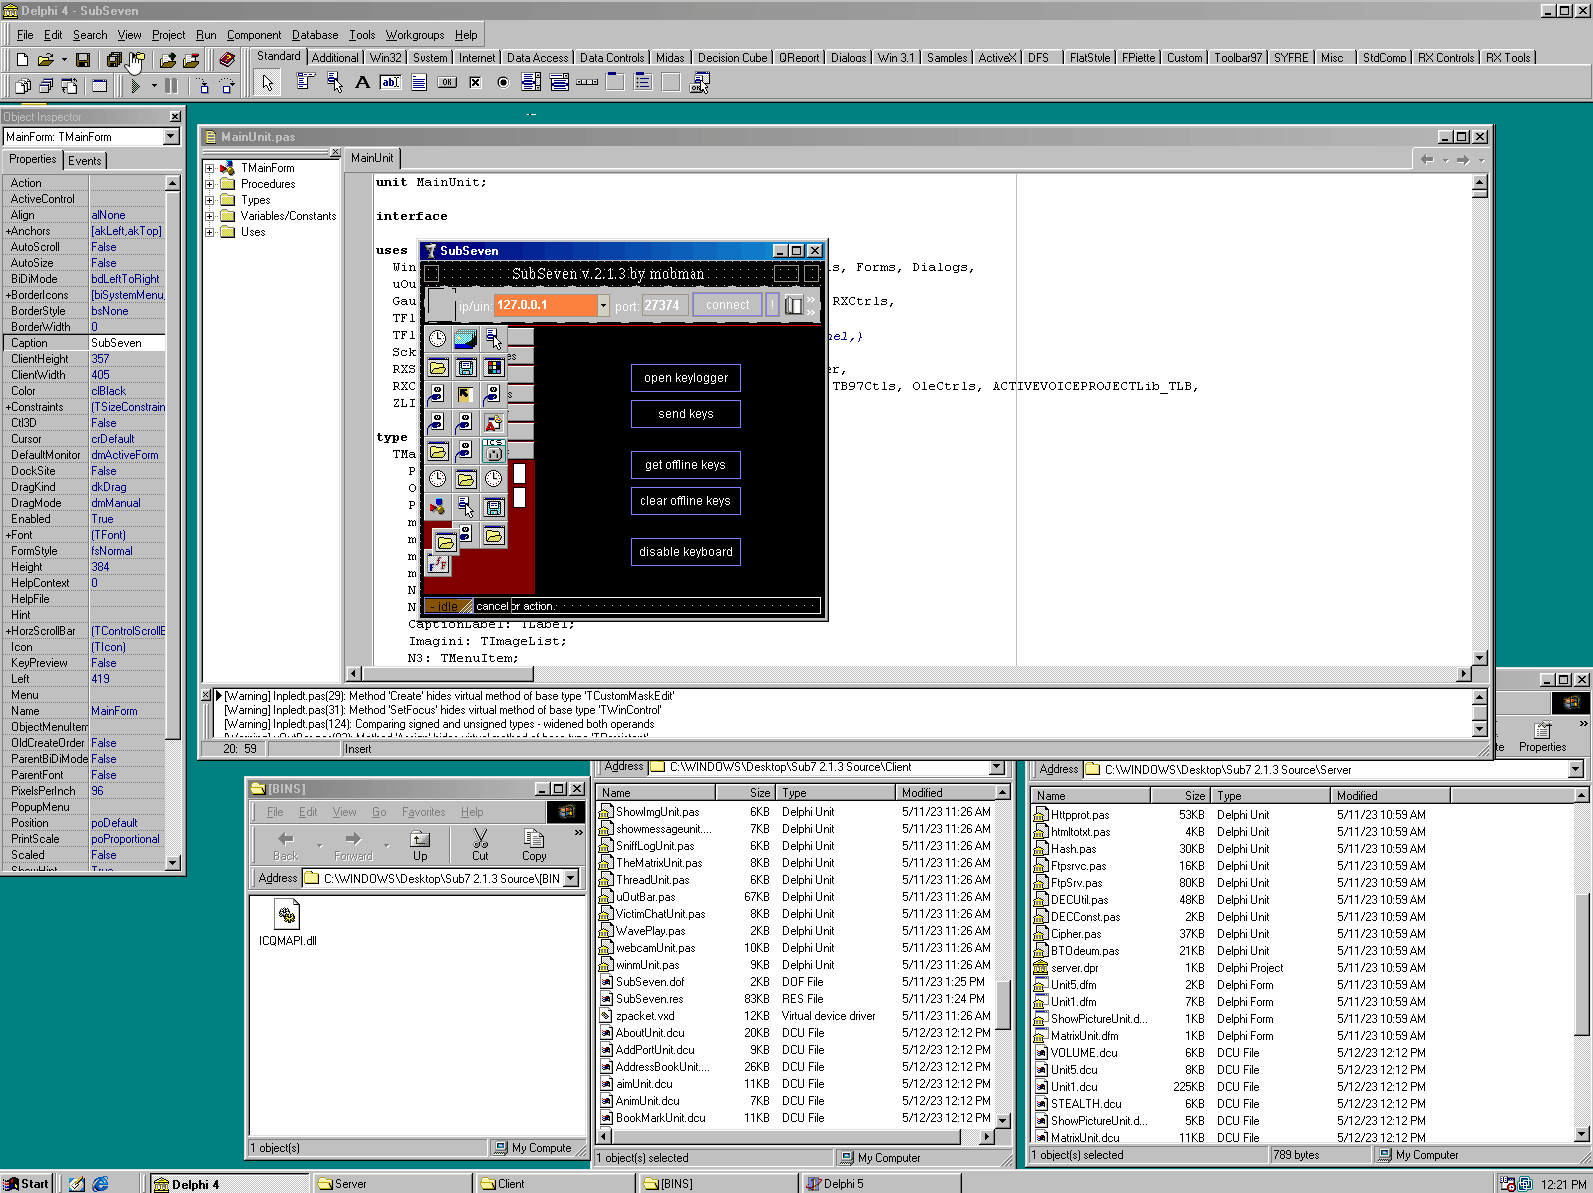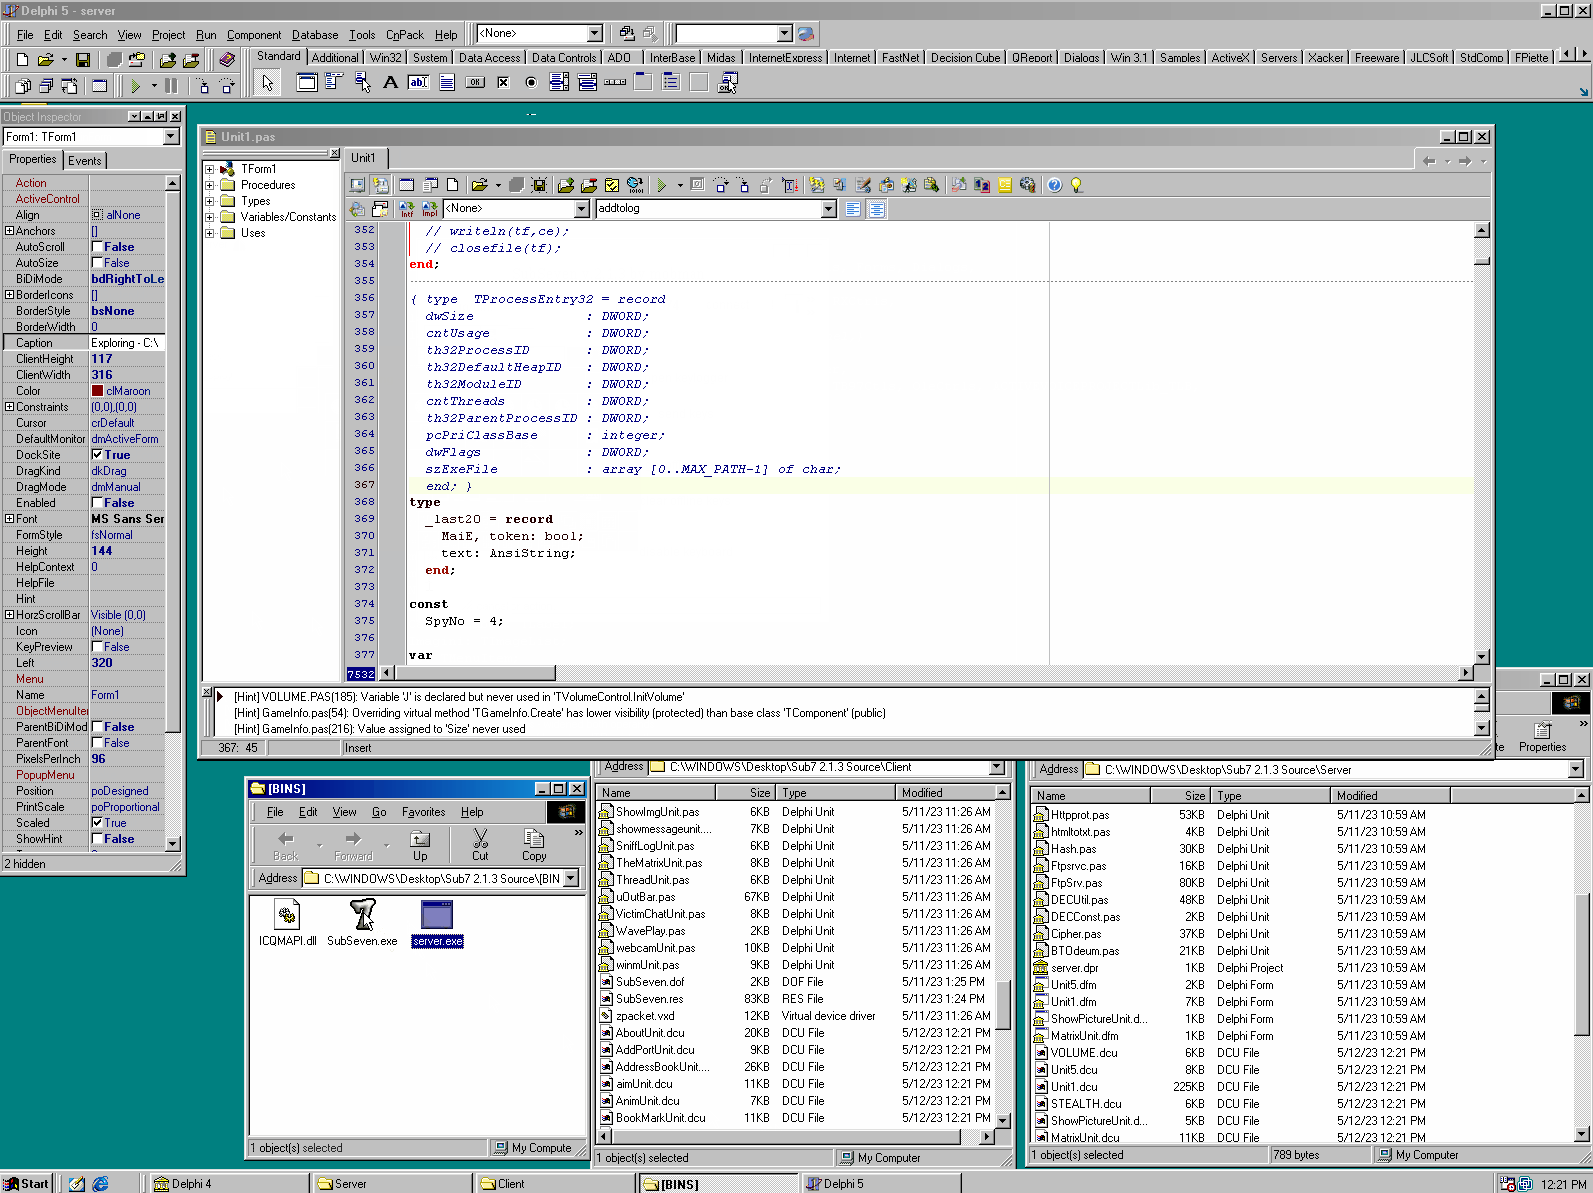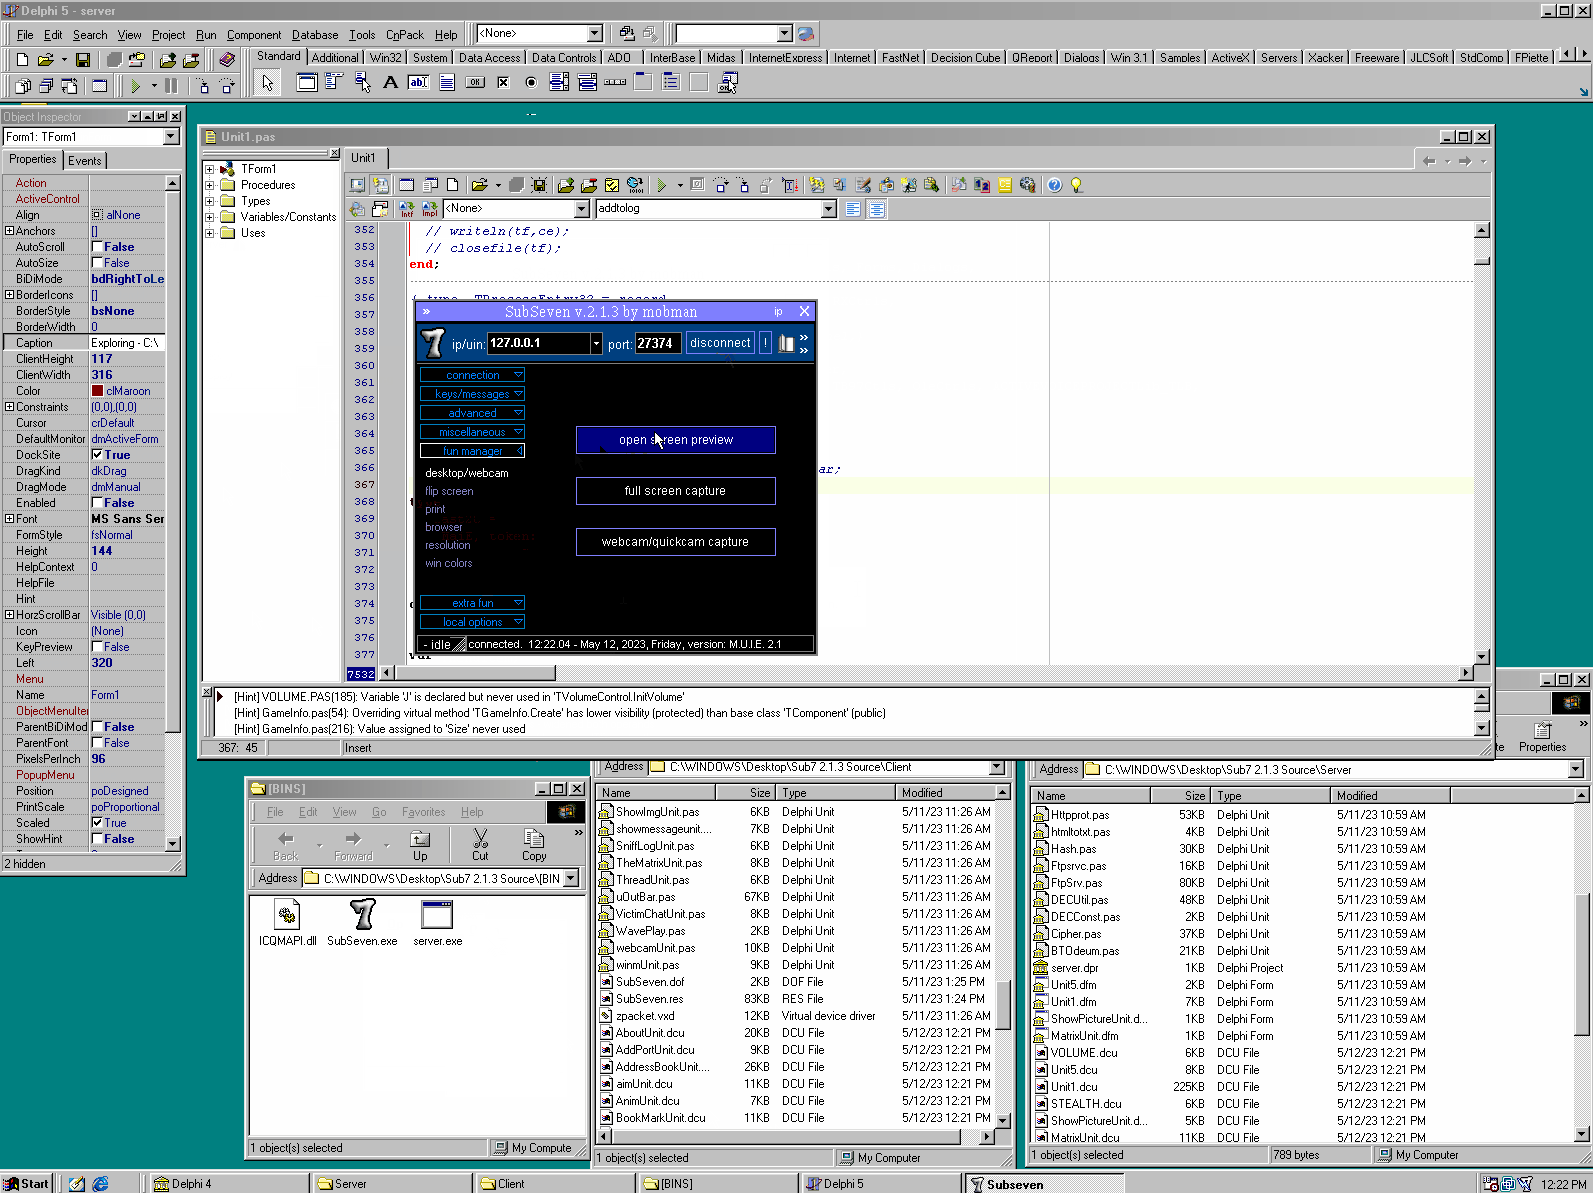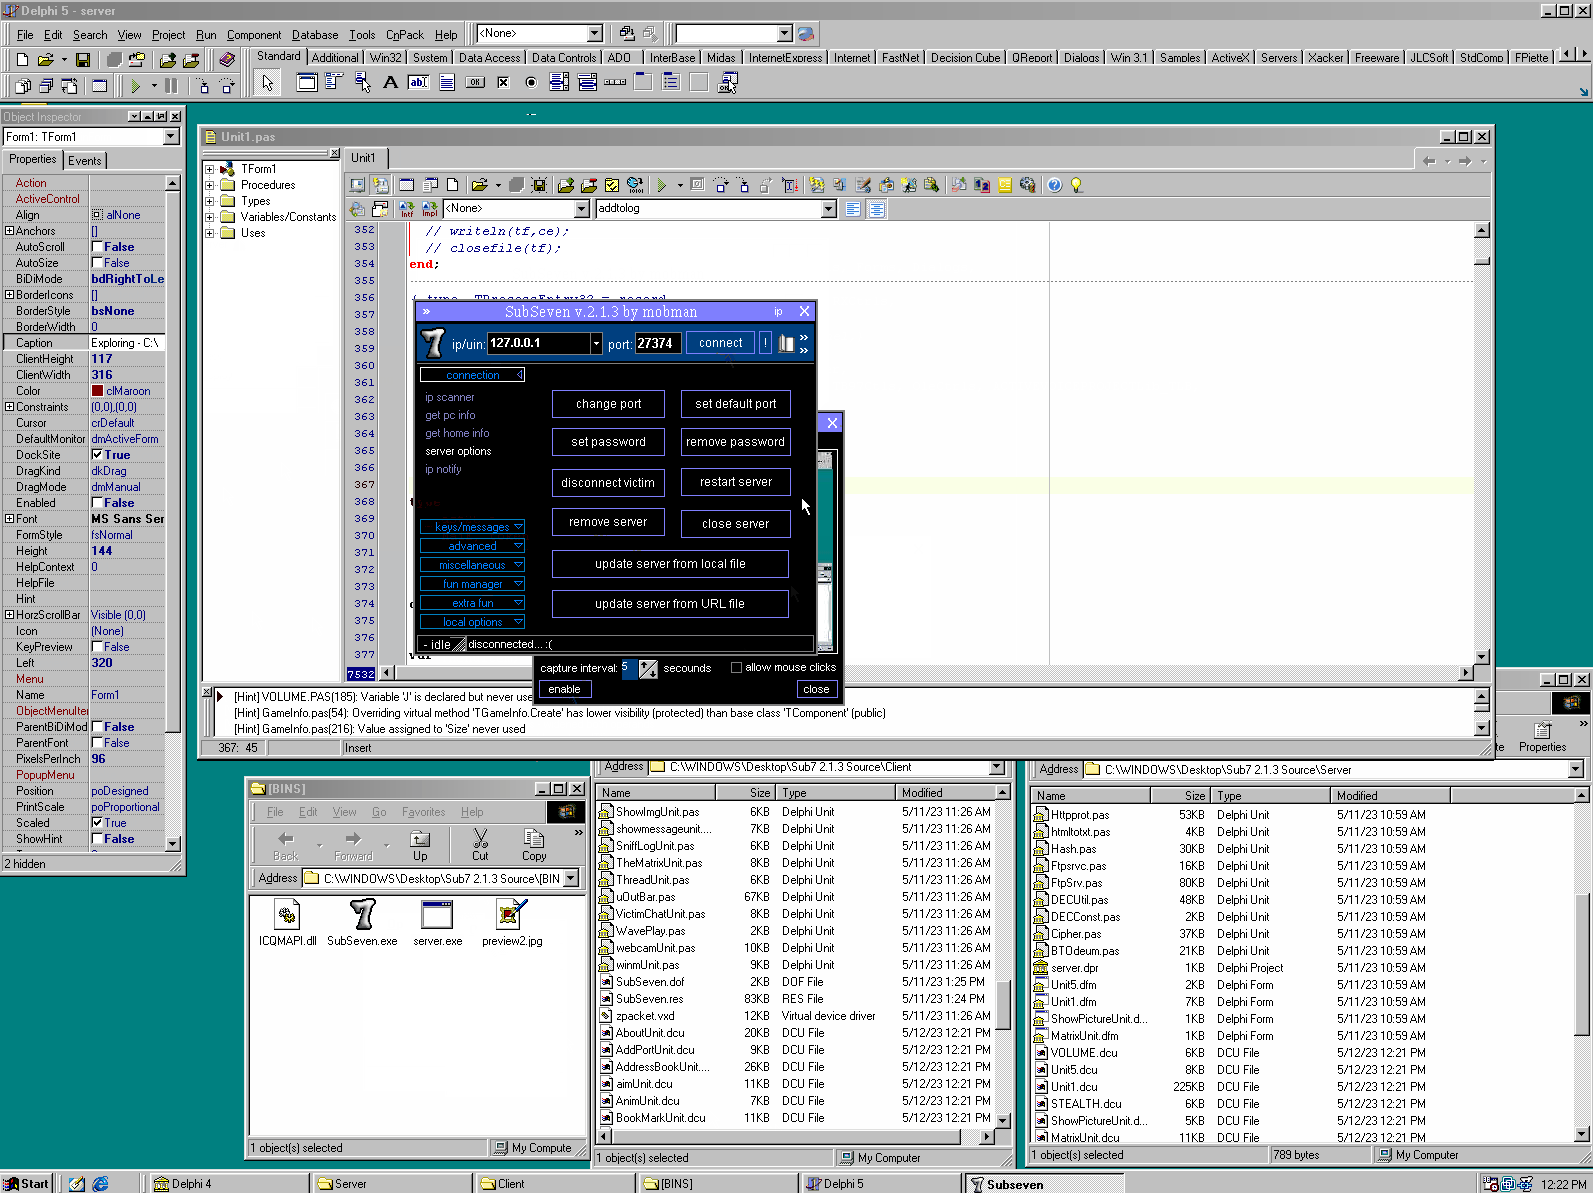
Code source pour SubSeven 2.1.3
payload-generationpost-exploitationmalware-analysis+2
15il y a 3 ans
backdoors preview

backdoors

GitHubhackerhouse-opensource/backdoors

Outils pour maintenir l'accès aux systèmes et démonstrations de preuve de concept.

persistence-mechanismspost-exploitationcommand-and-control+3
182il y a 8 mois
Précédent1234567Suivant
