

LazZzy_Dump
 trustedsec/lazzzy_dump
Extrait et déchiffre statiquement le shellcode obfusqué par AES-CBC/XOR à partir de binaires PE encapsulés par laZzzy via la correspondance de…
static-analysisencryption-decryption-toolscode-analysis+6
1
trustedsec/lazzzy_dumpExtrait et déchiffre statiquement le shellcode obfusqué par AES-CBC/XOR à partir de binaires PE encapsulés par laZzzy via la correspondance de…
 ejfkdev/jscd
Reversez un .jsc bytenode (cache de code V8) vers JavaScript — statique, pur Rust, sans V8/Node patché. Node 8→26 / V8 5.8–14.6 ; 25k .jsc testés, 0…
 viruscamp/luadec
Décompilateur Lua pour Lua 5.1, 5.2 et 5.3
 mg1937/asc
Front-end rapide de décompilation d'APK Android qui interroge directement les artefacts DEX compilés, extrayant les classes et les références…
 viralmaniar/vulnvault
Base de connaissances orientée développeur sur les vulnérabilités de sécurité des applications, avec des exemples de code non sécurisé vs sécurisé,…
 corelight/quipu
Un environnement de travail de bureau pour écrire, valider, compiler et tester des règles YARA.
 c2sp/c2sp
Projet de spécification de cryptographie communautaire
 rasetsuu/vmp-devirt
Plateforme de recherche pour la dévirtualisation de VMProtect assistée par trace : les front-ends de version alimentent un backend partagé…
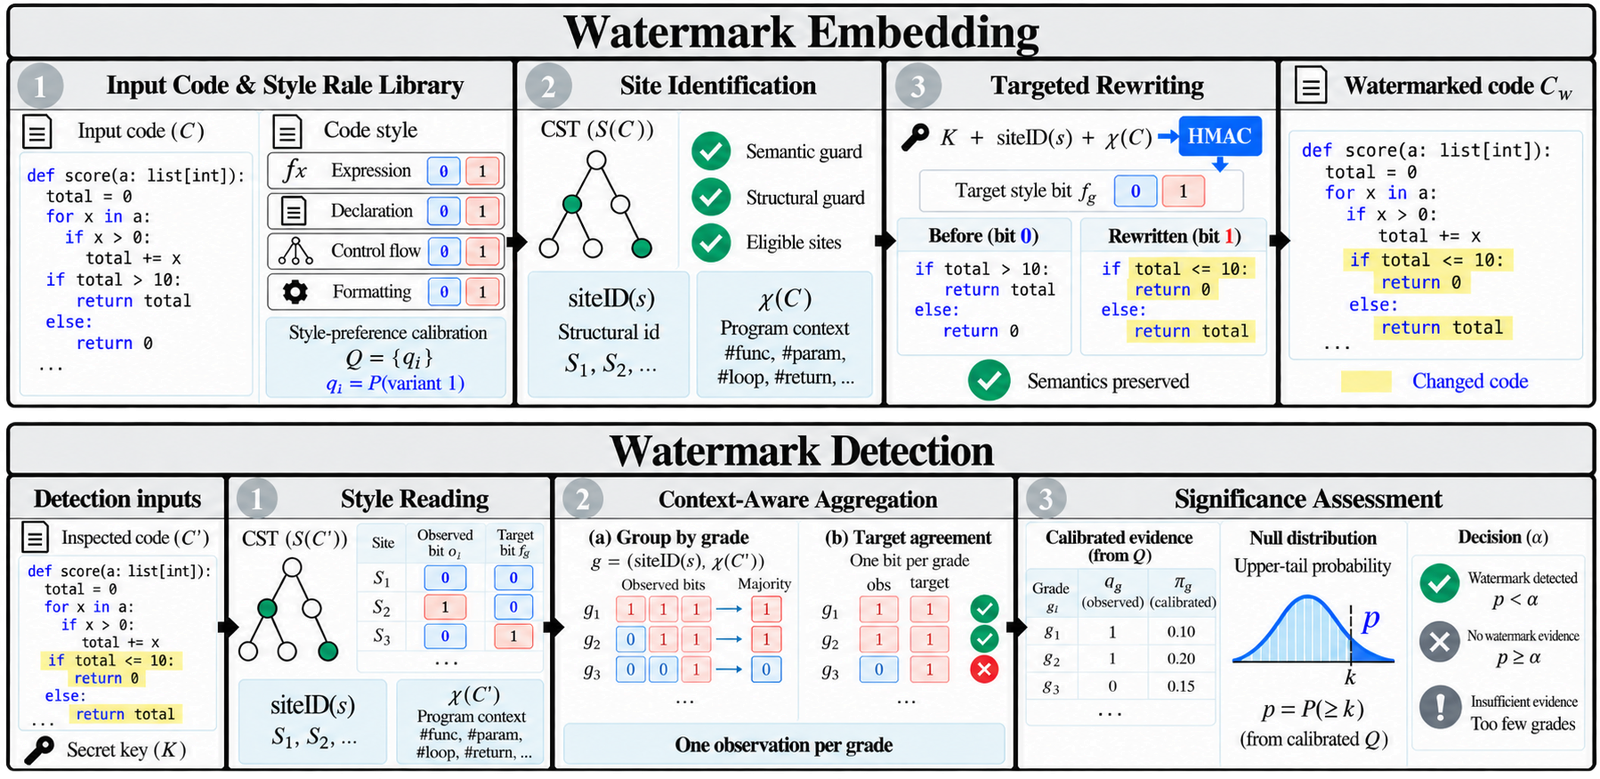 suhanmen/sew
Intègre et détecte des filigranes basés sur le style et liés à une clé dans du code Python, Java et C++ généré par LLM via la réécriture de CST, en…
 linuztx/alter-zero
Harnais d'agent terminal économe en RAM pour le codage, la cybersécurité et l'automatisation.
 joshuaprovoste/deserializer
Analyseur de code statique basé sur l'AST avec cartographie relationnelle agentique alimentée par LLM pour découvrir les chemins RCE Python et les…
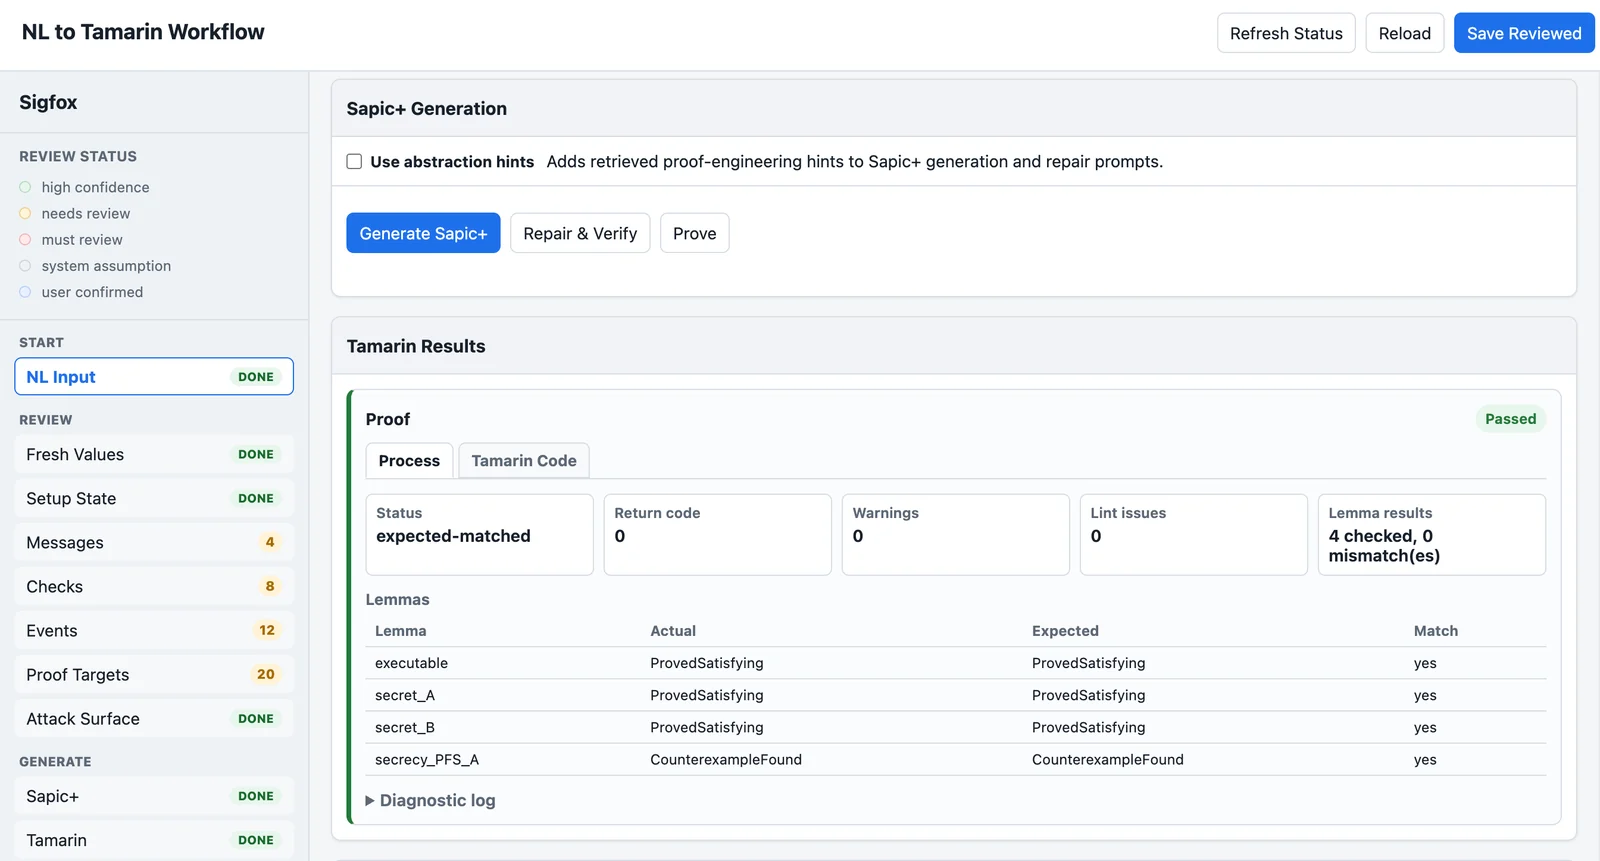 laplace1002/tamarinagent
Interface utilisateur avec validation humaine qui convertit des descriptions de protocoles en langage naturel ou en C/C++ en une IR de protocole…
 ejfkdev/jd
CLI Go qui désobfusque la sortie de javascript-obfuscator (obfuscator.io) et déminifie le JavaScript à l'aide de transformations AST, de décodage…
 gmh5225/iat-hook
DLL C++ qui effectue un hooking de la Import Address Table en analysant les en-têtes PE et en redirigeant les adresses des fonctions importées vers…
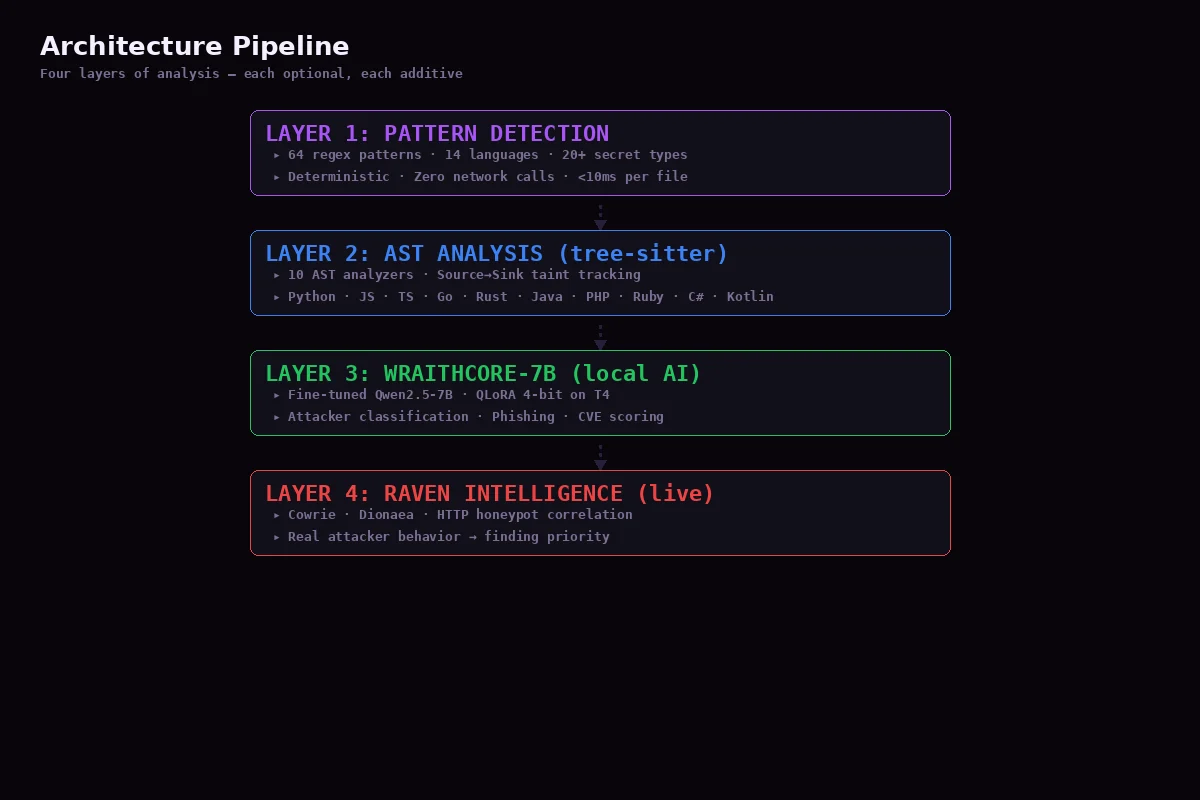 niffyhunt/codeguard-copilot
Co-pilote de sécurité propulsé par l'IA qui détecte les vulnérabilités au fur et à mesure que vous codez. Analyse de sécurité en temps réel,…
 ejfkdev/ddc
DEX → Décompilateur Java en Rust — analyse rapide et progressive, CLI bilingue
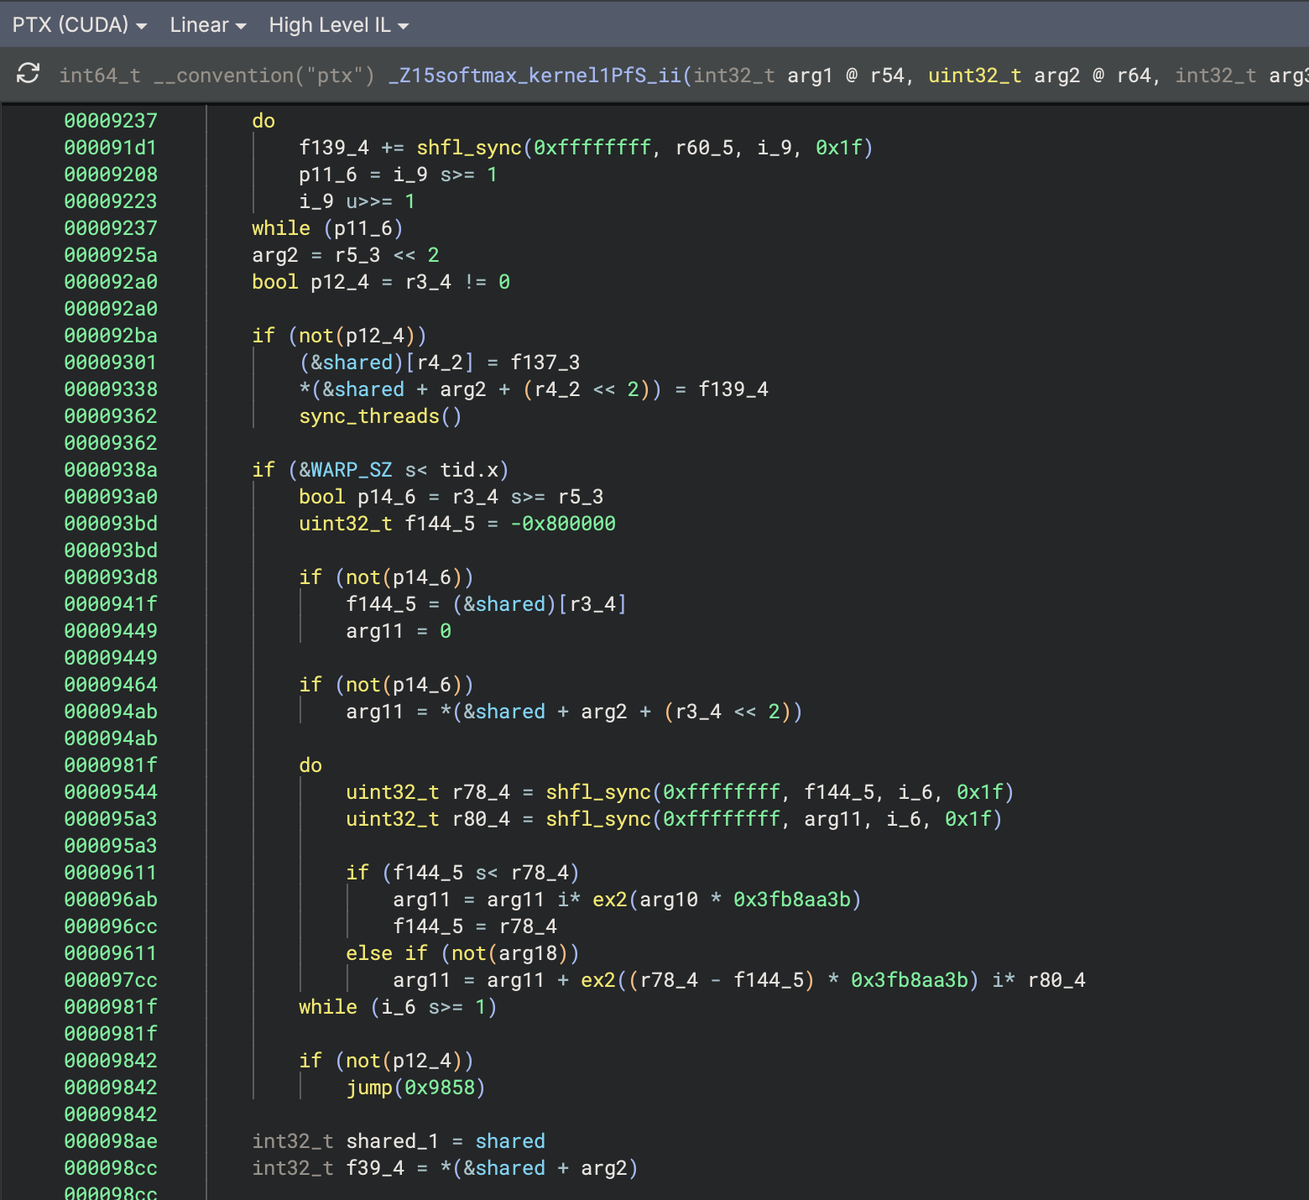 seekbytes/ptxninja
Plugin Binary Ninja pour le reverse engineering de PTX -- l'architecture de jeu d'instructions virtuelle des GPU basés sur CUDA.
 mrphrazer/obfuscation_analysis
Plugin Binary Ninja pour analyser et simplifier le code obfusqué