

Gu3ssWeak
 b4sith-sec/gu3ssweak
Application Android délibérément vulnérable pour la recherche en sécurité mobile et la pratique du bug bounty - OWASP Mobile Top 10
android-securityvulnerability-analysismobile-app-pentesting+7
8
b4sith-sec/gu3ssweakApplication Android délibérément vulnérable pour la recherche en sécurité mobile et la pratique du bug bounty - OWASP Mobile Top 10
 wheregoes/byd-dolphin-hacking
Rétro-ingénierie de l'unité centrale de la BYD Dolphin — bus CAN, AVAS, clés NFC, OTA, et plus encore. DiLink 3 / Android 10.
 mg1937/asc
Front-end rapide de décompilation d'APK Android qui interroge directement les artefacts DEX compilés, extrayant les classes et les références…
 ejfkdev/avdroot
Rootez un émulateur Android Studio en patchant son ramdisk avec Magisk — en pur Go.
 ejfkdev/ddc
DEX → Décompilateur Java en Rust — analyse rapide et progressive, CLI bilingue
 ejfkdev/dae
Analyseur de snapshots AOT Dart piloté par configuration qui exporte des symboles et des structures compatibles blutter pour IDA, radare2 et Frida,…
 thakur2309/pagasus-pro
Python ADB-based Android device management and security audit toolkit with an interactive menu for root detection, permission dumps, debuggable app…
 florentineprinzessinzusachsen/badbox-h713-projector
Analysis and cleanup guide for BadBox malware on Allwinner H713 Android projectors: ADB access, infection proof, firmware backup, dropper removal,…
 ablation-tool/ablation
Framework de rétro-ingénierie avec désassemblage, décompilation, analyse de teinte, comparaison de versions et recherche sémantique, plus l'analyse…
 fkie-cad/sandroid_dexray-intercept
Un outil d'analyse de logiciels malveillants Android qui crée des profils d'exécution complets en s'accrochant au comportement des applications à…
 1-3-7/disrobe
Rust CLI suite that statically decompiles, deobfuscates, and unpacks native code, bytecode, scripts, firmware, and app packages across 15+ ecosystems…
 newliver666/apk-reverse
Agent skill for Android APK reverse engineering: dex patching, unpacking, repacking, ad and paywall removal, native .so analysis, and runtime…
 ch0pin/rdx
A native APK and DEX decompiler written in Rust
 owasp/android-security-masterclass
Atelier de formation pratique à la sécurité Android OWASP avec 78 modules MASVS/MASTG associant des applications vulnérables, sécurisées et…
 bishopfox/mauidll
Extrayez les assemblys managés (.NET) d'un assembly store MAUI Android.
 pushkarreddyy/radioguard
Sous-service de défense cellulaire Zero-Trust pour Android (détection et routage sécurisé IMSI-Catcher, 2G SMS Blaster et 4G aLTEr)
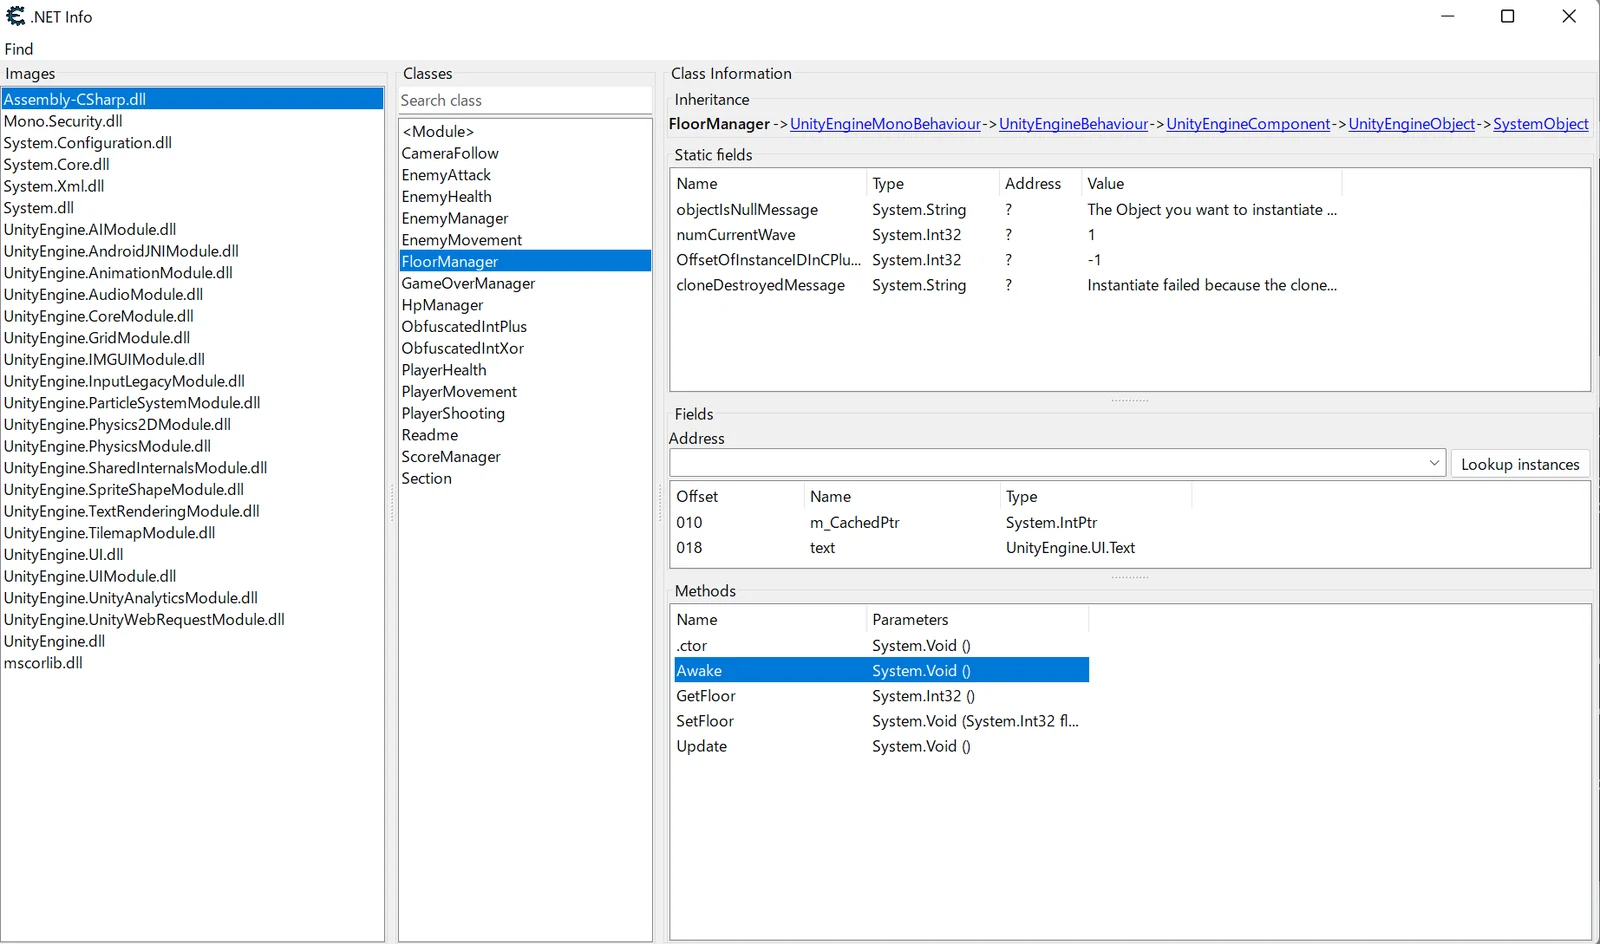 gmh5225/frida-il2cpp-datacollector
Outil basé sur Frida qui porte MonoDataCollector de Cheat Engine vers Android et iOS, permettant la collecte de données Mono/IL2CPP à l'exécution et…
 gmh5225/frida-vmprotect-bypass
Script Frida qui contourne les protections d'exécution de VMProtect sur les plateformes mobiles, permettant l'instrumentation dynamique et l'analyse…