

lockjaw
 g13net/lockjaw
Framework C2 Windows modulaire avec un teamserver Rust, un implant Zig, des appels système indirects, un contournement de l'AMSI, une injection…
penetration-testing-frameworksexploit-frameworkspersistence-mechanisms+9
26
g13net/lockjawFramework C2 Windows modulaire avec un teamserver Rust, un implant Zig, des appels système indirects, un contournement de l'AMSI, une injection…
 kyle41111/ai-file
Un profil d'écoute pour le framework C2 Mythic qui utilise les API de fichiers des fournisseurs d'IA
 mythicagents/xenon
Un agent Mythic pour Windows écrit en C
 dagowda/notrdp
Plugin Havoc C2 qui crée un bureau Windows masqué, le diffuse vers une visionneuse dans le navigateur et injecte les entrées souris/clavier pour un…
 x3r0day/fud-c2-framework
Un reverse shell sans fichier et un framework C2 exploitant les appels système directs, le tunneling par proxy et le chiffrement ChaCha20 pour…
 kaill-jlq/mmskillrisk
Banc d'essai et harnais d'évaluation testant si les agents LLM résistent aux instructions malveillantes cachées dans des images de compétences…
 b3rt1ng/koi
Gestionnaire de reverse shell multi-session avec mise à niveau PTY, modules de post-exploitation, tunneling de couche 3, obfuscation de payload pour…
 gmh5225/iat-hook
DLL C++ qui effectue un hooking de la Import Address Table en analysant les en-têtes PE et en redirigeant les adresses des fonctions importées vers…
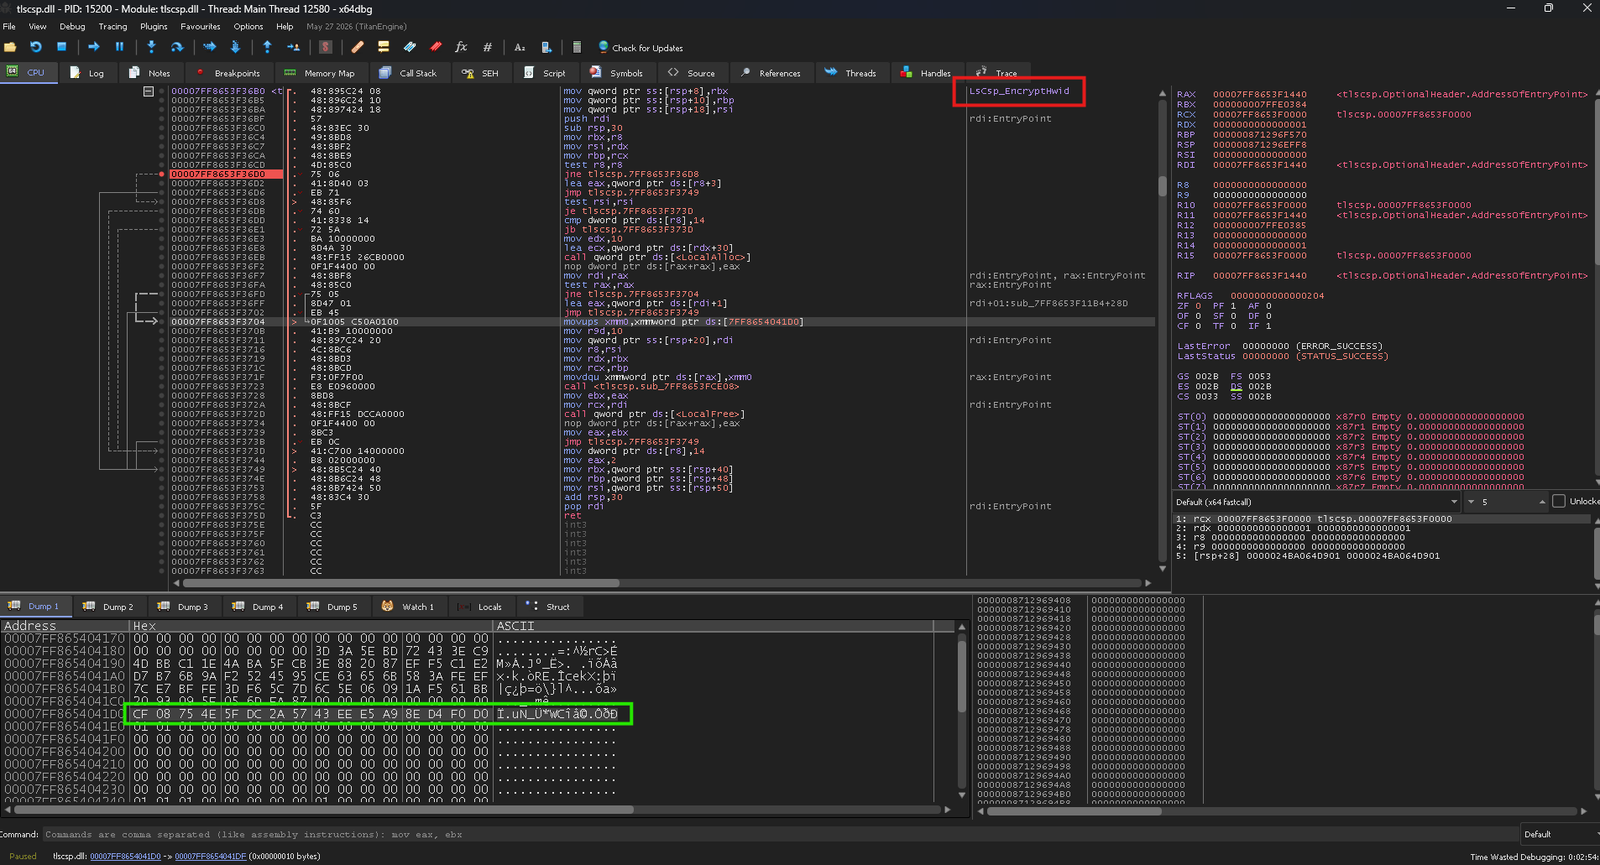 weedhashpeddler/rc4decryption
Abuse le LOLBin tlscsp.dll signé par Microsoft pour exécuter le chiffrement/déchiffrement RC4 via LsCsp_EncryptHwid, en patchant la clé codée en dur…
 gianlucaborello/libprocesshider
Bibliothèque partagée LD_PRELOAD qui masque un processus Linux aux outils comme ps et lsof en interceptant readdir et les appels au système de…
 0x574r/darkcloak
Outil de masquage d'identité de processus Linux qui usurpe comm, argv, cmdline, environ, le chemin exe et les VMA via un pipeline prctl en 11 phases…
 racoten/reflectivepluginloader
Un mapper PE minimal qui charge les DLL directement depuis la mémoire et appelle une interface de plugin propre, sans avoir besoin de LoadLibrary.
 asmitdesai/ubuntils
CLI/TUI Python pour le triage forensique des systèmes Ubuntu — détecte et remédie aux mécanismes de persistance avec collecte d'artefacts,…
 gmh5225/evilkaspersky
Expérience de pilote de noyau Windows basée sur KasperskyHook qui utilise des appels système directs pour la copie de mémoire interprocessus, avec…
 gmh5225/dse-patcher
Outil Windows qui désactive l'application de la signature des pilotes en modifiant les variables du noyau, permettant le chargement de pilotes non…
 lyravoid/folkpatch
Root access to the kernel can be achieved simply by patching the Boot partition for reflashing. This solution is based on a non-parallel extended…
 bmax121/apatch
Le patchage du noyau Android et du système Android
 kamalx06/tornadorevc2
Modular post-exploitation framework managing reverse-shell sessions over TCP/TLS/mTLS with plugins for enumeration, in-memory execution, SOCKS5…