

brainproxy
 r4nd0mth1ngs/brainproxy
Boîte à outils de test de sécurité web rapide et pensée pour l'IA, écrite en Rust : une alternative open source à ZAP, Burp Suite et équivalents.…
reconnaissancevulnerability-scannersweb-vulnerability-scanners+7
13
r4nd0mth1ngs/brainproxyBoîte à outils de test de sécurité web rapide et pensée pour l'IA, écrite en Rust : une alternative open source à ZAP, Burp Suite et équivalents.…
 drau6/keydra
Scanner CLI qui détecte les clés API, jetons et identifiants divulgués dans les arborescences de code source et les applications web déployées, avec…
 grisuno/estorides
Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML…
 benampel/hackersignal
Corpus de renseignement sur les cybermenaces de 7,45 M de documents et benchmark reliant les textes de forums de hackers, d'exploits et d'avis aux…
 ahmia/ahmia-site
Pile de moteur de recherche et de crawler basée sur Django qui indexe les services cachés .onion sur le réseau Tor, fournissant des métadonnées…
 aryanguenthner/darkfox
CTI Cyber Threat Intelligence OSINT Dark Web Deep Web Research. Outil de collecte d'informations sur les gangs de ransomwares.
 mikemeliz/torcrawl.py
Explorer et extraire des pages web (régulières ou onion) via le réseau TOR
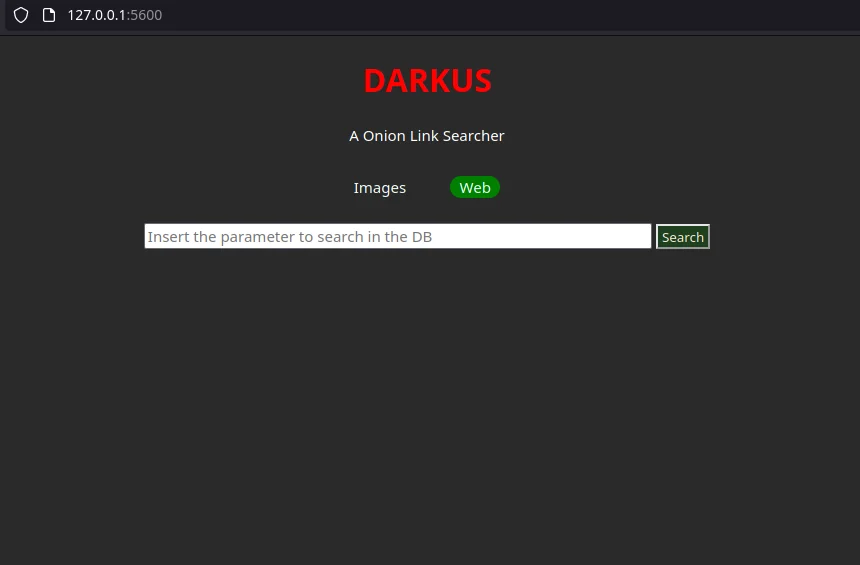 lucksi/darkus
Recherche des mots-clés sur le dark web et les moteurs de recherche onion et renvoie les liens onion correspondants, avec stockage optionnel dans une…
 ua-spectral/botlens
Artefact de recherche et serveur MCP qui audite les préoccupations de sécurité et de confidentialité des bots Discord tiers via une analyse à grande…
 jarryshaw/darc
Crawler Darkweb qui utilise des workers requests et Selenium pour récupérer des pages, capturer les en-têtes et les cookies, extraire les liens et…
 dedsecinside/torbot
Parcourt les sites .onion via Tor pour collecter les titres de pages, les noms d'hôtes et les relations de liens, en exportant des arborescences JSON…
 andreyglauzer/vigilantonion
🐍 - Crawler sur les sites du réseau Tor, à la recherche de mots-clés.
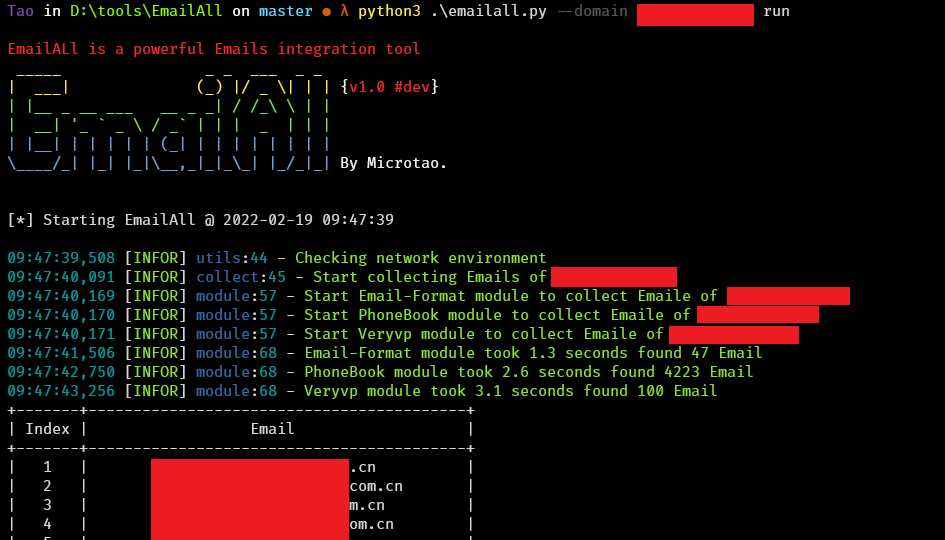 taonn/emailall
Collecte les adresses e-mail d'un domaine cible en interrogeant les moteurs de recherche, l'API GitHub, PhoneBook, Snov, Skymem et d'autres sources…
 kostas-pa/lfitester
Outil Python3 qui détecte et exploite les vulnérabilités d'inclusion locale de fichiers (Local File Inclusion), avec crawling, payloads de traversée…
 3radiance/mitm-proxy-ja3-ja4
Proxy MITM HTTP configurable en Rust avec usurpation d'empreinte TLS, HTTP/2 et TCP.
 affolter-engineering/xssearch
Scanner XSS basé sur Rust avec sélection de payloads sensible au contexte, détection et contournement de WAF, crawling, callbacks XSS aveugles et…
 ambitsecurity/jshound
Trouvez chaque requête API effectuée par une application web, à partir du JavaScript qu'elle livre : méthode, URL, corps, en-têtes et opérations…
 hilmiazizi/oorecon
Interface terminale pour la découverte de la surface d'attaque : reconnaissance DNS, énumération de sous-domaines, scan de ports, reverse IP, URLs de…