

hydrabus
 hydrabus/hydrabus
Carte matérielle open source multi-outils pour le hacking embarqué, le débogage et les tests d'intrusion, avec le firmware HydraFW, la prise en…
embedded-systems-securityrfid-nfc-toolsdebuggers+6
hydrabus/hydrabusCarte matérielle open source multi-outils pour le hacking embarqué, le débogage et les tests d'intrusion, avec le firmware HydraFW, la prise en…
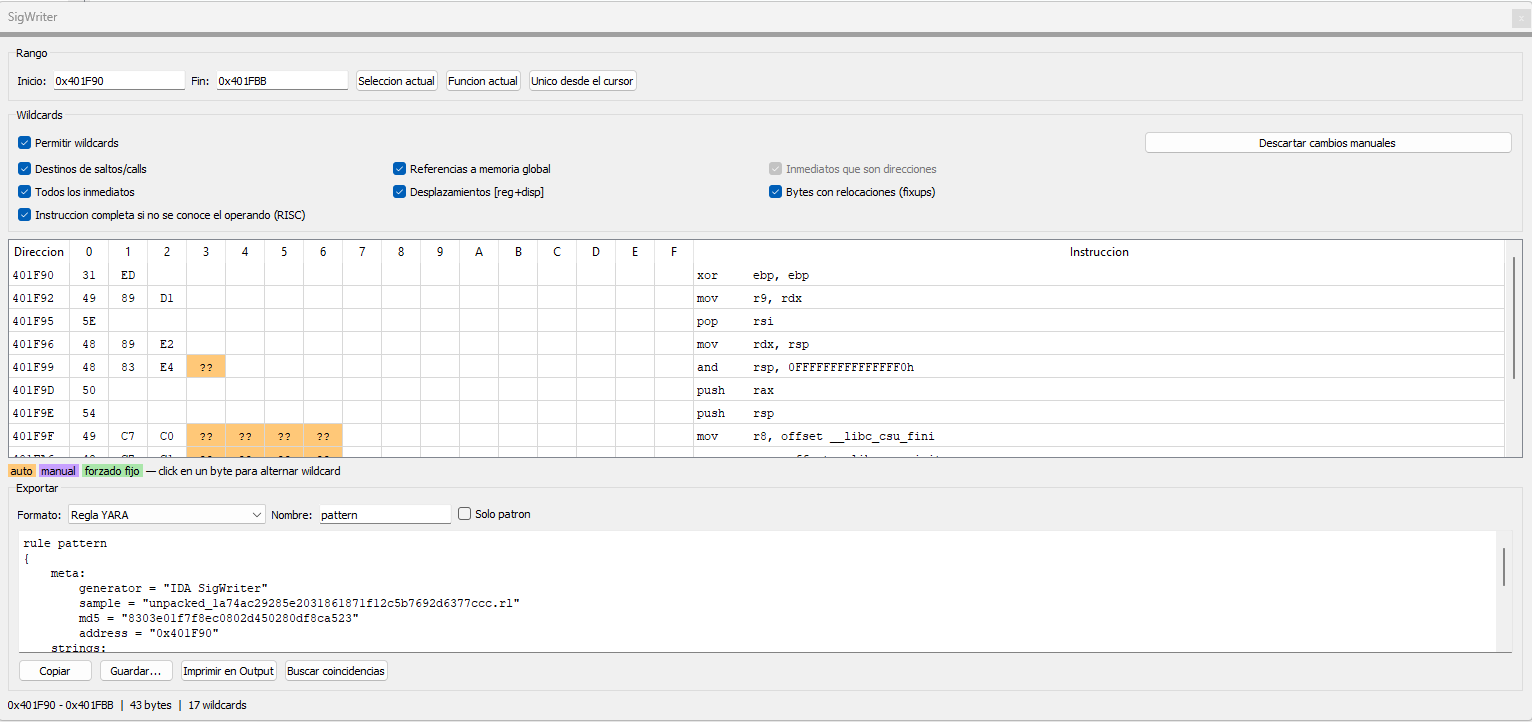 crackinglandia/idasignwriter
Plugin IDA Pro qui génère des signatures d'octets à partir de sélections de désassemblage, avec wildcards automatiques et manuelles, recherche de…
 krixx1337/reagentlive
Laissez des agents IA explorer un jeu en cours d'exécution de l'intérieur. En direct, en toute sécurité, instantanément.
 iartorias/coffee_explorer
L'éditeur PE bien connu, repensé avec une esthétique Visual Studio, la prise en charge des écrans haute résolution (high DPI) et bien plus encore.
 altumptic/paranoia
Open reverse engineering — PE/ELF/Mach-O, x86/x64/AArch64, graphs, pseudocode. Rust engine, no network. Desktop · CLI · browser.
 gmh5225/raminspect
Une bibliothèque permettant l'inspection et la manipulation de la mémoire et du code d'un processus en cours d'exécution sur un système Linux.
 utabk/marrow
Interface graphique de bureau pour le MCP de rétro-ingénierie REA : navigateur de code avec listing, décompilateur et graphe de fonctions, ainsi que…
 lauriewired/jadxecute
Plugin de script JADX-gui pour la manipulation dynamique du décompilateur
 morluto/awesome-reverse-engineering
Curated reverse-engineering tools and learning resources for binaries, apps, firmware, formats, and protocols.
 radareorg/iaito
Interface graphique basée sur Qt pour le framework de rétro-ingénierie radare2, offrant le désassemblage, l'analyse binaire, le débogage, le patching…
 zhuyansen/awesome-ai-reverse-engineering
Open-source AI reverse engineering tools for coding agents: Ghidra MCP, IDA Pro MCP, jadx, Frida, skills and REA. 122 repos, each read and…
 storytold/craft-anything
Pure-Rust reverse-engineering engine with 314 CLI/MCP inspection tools (disassembly, decompilation, strings, call graphs) that studies any app, site…
 ph4ntom-rev/ph4ntom-ida-bridge
Secure local REST, CLI, MCP, and agent bridge for IDA Pro 9.x
 1llu50ry/mcp-reverse
Serveur MCP exposant plus de 180 outils de rétro-ingénierie qui agrègent Ghidra, IDA, x64dbg, Frida et 56 autres backends avec des analyseurs de…
 exporx/idachef
Boîte à outils de recettes de style CyberChef pour IDA Pro : enchaînez 289 opérations d'encodage, de chiffrement, de compression et de hachage sur…
 nazeeh111/capsulith
Exécuter du code ARM64 préservé dans Node ou un navigateur ; inspecter les pixels d'image décodés et la mémoire initialisée.
 dumpanalysis/prologwindbg
Utiliser Prolog pour analyser les vidages mémoire et les processus actifs arrêtés dans WinDbg.
 x86rc/unthemidator
Un outil automatisé de déballage et de correction de dump pour Themida / Code Virtualizer / WinLicense (v3.0-v4)