

LazZzy_Dump
 trustedsec/lazzzy_dump
Extrait et déchiffre statiquement le shellcode obfusqué par AES-CBC/XOR à partir de binaires PE encapsulés par laZzzy via la correspondance de…
static-analysisencryption-decryption-toolscode-analysis+6
1
trustedsec/lazzzy_dumpExtrait et déchiffre statiquement le shellcode obfusqué par AES-CBC/XOR à partir de binaires PE encapsulés par laZzzy via la correspondance de…
 gopasteverything/gpewebdefender
Moniteur léger d'attaques web. Un binaire Go + SQLite. Pas OSSEC, pas un WAF.
 sims718718/unifiedthreathunting
Documente une méthodologie de chasse aux menaces structurée et reproductible couvrant les déclencheurs, les hypothèses SMART, les critères de…
 thomaspoppelgaard/netscaler-ctx697096-checker
Vérificateur en lecture seule pour Citrix NetScaler CTX697096 (CVE-2026-88771–88778) : vérifie la build, les préconditions des CVE et les risques de…
 corelight/quipu
Un environnement de travail de bureau pour écrire, valider, compiler et tester des règles YARA.
 gmh5225/jataayu
Sécurité des agents IA basés sur des LLM — détection d'injection entrante + protection de la confidentialité sortante

 ndaal_open_source/ndaal_public_auditd
Ensemble de règles Linux Auditd suivant les bonnes pratiques, avec 14 956 règles mappées à MITRE ATT&CK, un rôle de déploiement Ansible et des outils…
 jeeberrr/honeypot-stuff
Des trucs comme des rapports d'analyse de malwares sur ce que j'ai capturé depuis mon honeypot
 niffyhunt/wraithwall-toolkit
Outils d'ingénierie de tromperie issus d'une plateforme de production qui transforme le trafic d'attaquants en direct, les jetons canaris de chaîne…
 joseluispino/hardstop
Implémentation de référence pour « Hard Stop: Kernel-Level Preemption and Containment for Rogue Agentic Execution ». Cordon Andon épistémique hors…
 florentineprinzessinzusachsen/badbox-h713-projector
Analysis and cleanup guide for BadBox malware on Allwinner H713 Android projectors: ADB access, infection proof, firmware backup, dropper removal,…
 hasamba/dfir-companion
Serveur compagnon de forensique DFIR + extension de capture
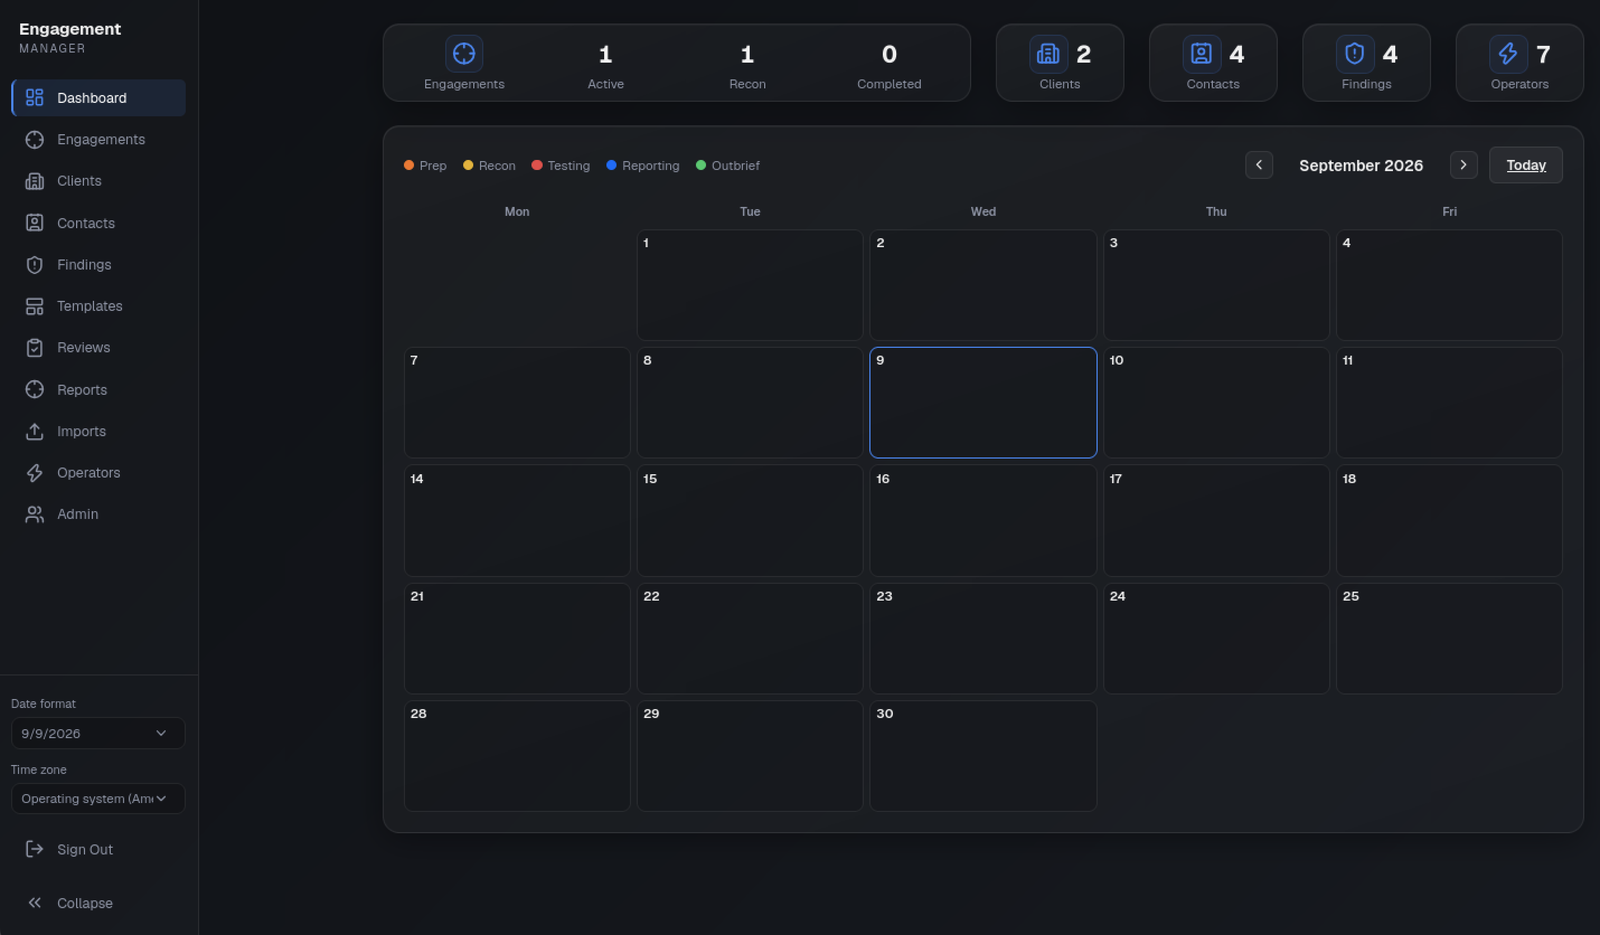 leebaird/engagement-mgr
Engagement Manager est une application web pour le suivi des engagements en sécurité offensive. Elle dispose d'une interface moderne, construite avec…
 msuhanov/easy_triage
Scripts pour le triage de systèmes compromis (Linux, ESXi, FreeBSD/NetScaler)
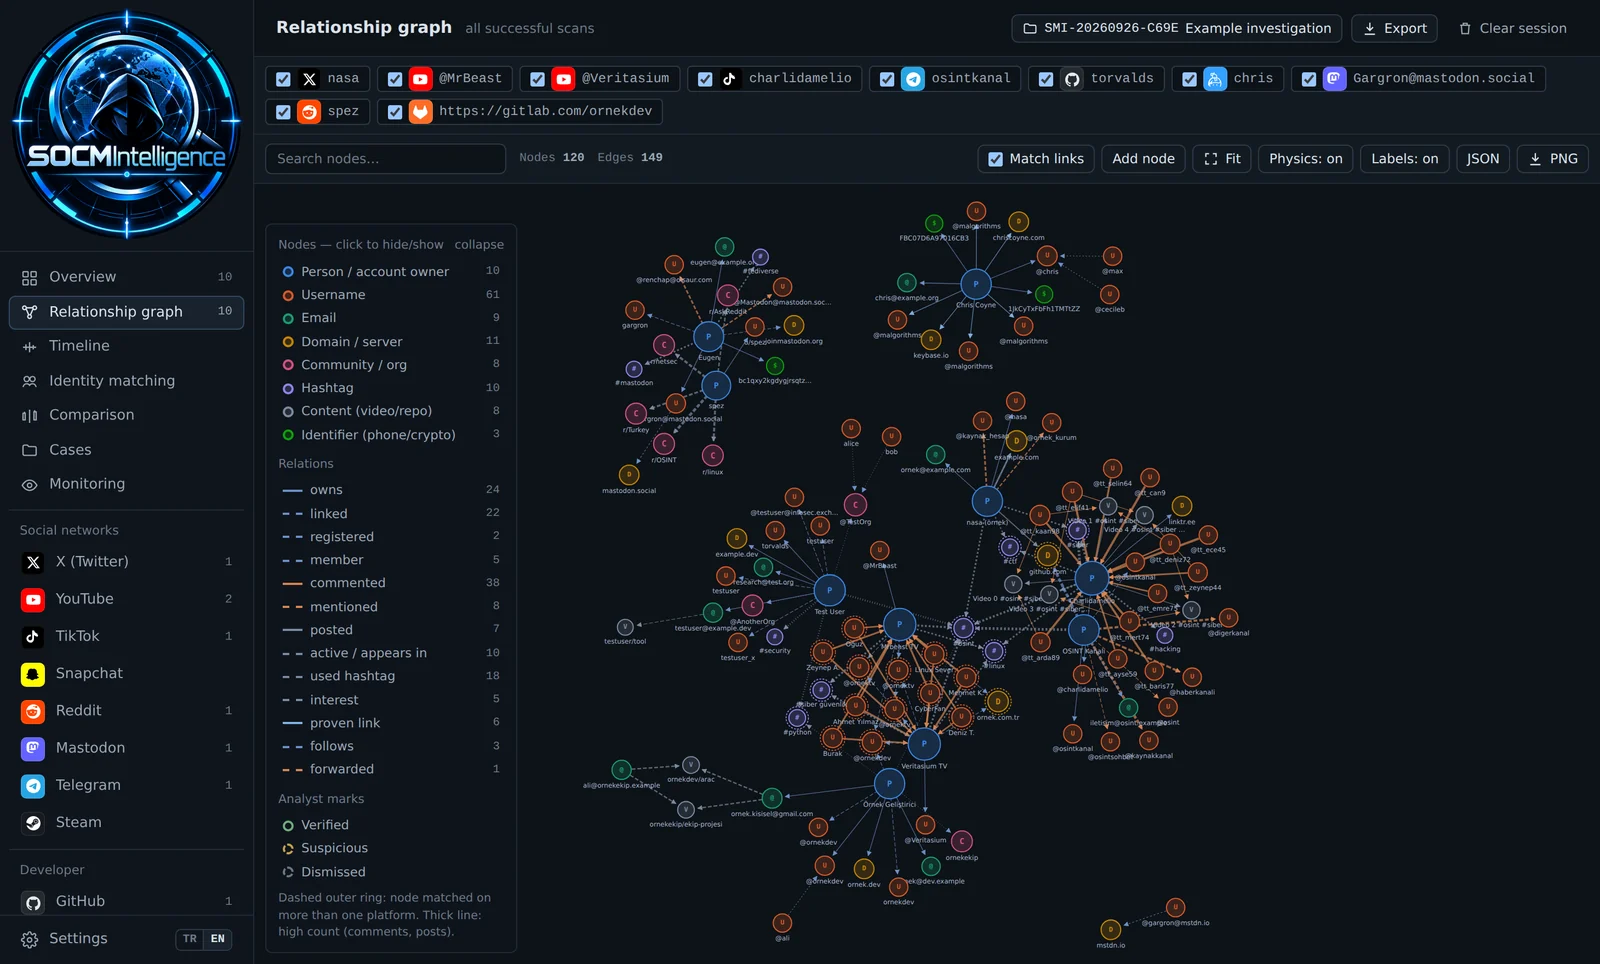 emrekybs/socmintelligence
A modular OSINT & SOCMINT framework for social media intelligence, investigation, and public data analysis.
 joshuagodwin7929/purple-team-automation
Émulation automatisée d'adversaire (Caldera) contre un lab AD afin de valider la couverture de détection Sigma et de mapper les résultats à MITRE…
 itskill-jp/wordpress-upgrade-check
Vérification en lecture seule de chaque version du cœur de WordPress sur un serveur. Signale CVE-2026-87902 (corrigée dans 7.1.2 et les…
 asmitdesai/ubuntils
CLI/TUI Python pour le triage forensique des systèmes Ubuntu — détecte et remédie aux mécanismes de persistance avec collecte d'artefacts,…