

SigLens
 st0rn/siglens
Boîte à outils d'analyse d'artefacts Windows qui mappe les détections AV aux offsets PE, sections, RVA/VA et chaînes de caractères, avec YARA, AMSI,…
defensive-toolsioc-managementstatic-analysis+7
3
st0rn/siglensBoîte à outils d'analyse d'artefacts Windows qui mappe les détections AV aux offsets PE, sections, RVA/VA et chaînes de caractères, avec YARA, AMSI,…
 structio-labs/n0xis
Boîte à outils de rétro-ingénierie axée sur l'IA : analyse statique, décompilateur SSA, mémoire vive, provenance. Code source disponible (PolyForm…
 habanada/nativepe
Bibliothèque Object Pascal (Delphi) pour l'analyse, le mapping, le chargement et le dumping de fichiers PE Windows, avec relocations, imports, TLS et…
 rasetsuu/vmp-devirt
Plateforme de recherche pour la dévirtualisation de VMProtect assistée par trace : les front-ends de version alimentent un backend partagé…
 pdb333/cortex
Une boîte à outils d'analyse d'exécution Windows combinant analyse de mémoire, débogage, automatisation et API adaptées à l'IA.
 liuz233/harde
Code de recherche pour HARDE, un harnais d'agent qui sonde et optimise de manière adaptative les composants pour la détection des risques à…
 akatorich/kernelflirt
Débogueur au niveau du noyau Windows avec une interface de type OllyDbg/IDA, points d'arrêt logiciels et matériels, symboles PDB, décompilateur et 17…
 ejfkdev/jd
CLI Go qui désobfusque la sortie de javascript-obfuscator (obfuscator.io) et déminifie le JavaScript à l'aide de transformations AST, de décodage…
 gmh5225/hooktools
Injecteur basique pour analyser le comportement des malwares furtifs
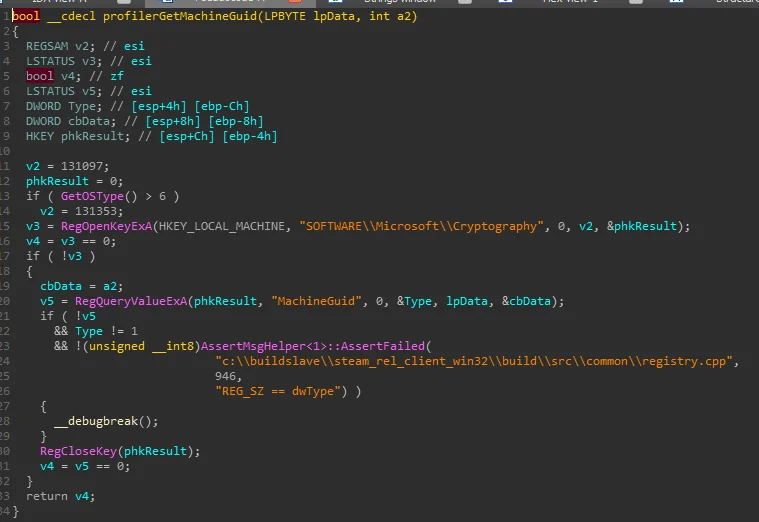 gmh5225/hwid-steamspywareterminator
Bibliothèque en cours de développement injectée dans Steam pour bloquer le thread caché CFillMachineInfoThread qui collecte les données d'empreinte…
 ejfkdev/dae
Analyseur de snapshots AOT Dart piloté par configuration qui exporte des symboles et des structures compatibles blutter pour IDA, radare2 et Frida,…
 joseluispino/hardstop
Implémentation de référence pour « Hard Stop: Kernel-Level Preemption and Containment for Rogue Agentic Execution ». Cordon Andon épistémique hors…
 akha-security/akca
Scanner DAST orienté preuves en Go qui explore les applications web et les API, puis exécute des vérifications adaptatives de SQLi, XSS, RCE, SSRF et…
 iterat0r/cnaemulator
Harnais autonome d'émulation et de test pour les scripts Aggressor de Cobalt Strike (.cna) qui valide la syntaxe, simule les API Beacon et exécute…
 sunghoojung/reverse-engineering-browser
Local-first macOS research browser built on a custom Brave build that captures network traffic, fingerprints, scripts, and runtime evidence for…
 fkie-cad/sandroid_dexray-intercept
Un outil d'analyse de logiciels malveillants Android qui crée des profils d'exécution complets en s'accrochant au comportement des applications à…
 newliver666/apk-reverse
Agent skill for Android APK reverse engineering: dex patching, unpacking, repacking, ad and paywall removal, native .so analysis, and runtime…
 ngwg/ceasta
disassembler, decompiler and debugger in one, with a built-in mcp server: point an ai at a binary and it can debug it, not just read it. ida-style…