

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
HostBadger — Auditeur de durcissement des hôtes Windows et outil de remédiation en PowerShell : contrôles CIS, DISA STIG, Essential Eight, correctifs réversibles, analyse IA optionnelle | Kitploit
Outils/GitHubGitHub/g4bri-3l3/hostbadger
Outils DéfensifsEscalade de PrivilègesScanners de VulnérabilitésAnalyse des VulnérabilitésAudit de ConfigurationArticles et RechercheMauvaise ConfigurationRéponse aux IncidentsAnalyse de Journaux
GitHubg4bri-3l3/hostbadger

HostBadger

274108il y a 4 joursVérifié par Kitploit

Auditeur de durcissement des hôtes Windows et outil de remédiation en PowerShell : contrôles CIS, DISA STIG, Essential Eight, correctifs réversibles, analyse IA optionnelle

Voir le dépôt
Partager
     _.--""--._
   .'  |    |  '.
  /    |    |    \      HostBadger
 |  (o)|    |(o)  |     Windows host hardening
 |     |    |     |
  \    '.__.'    /
   '._   \/   _.'
      '--..--'

License: MIT OpenSSF Baseline

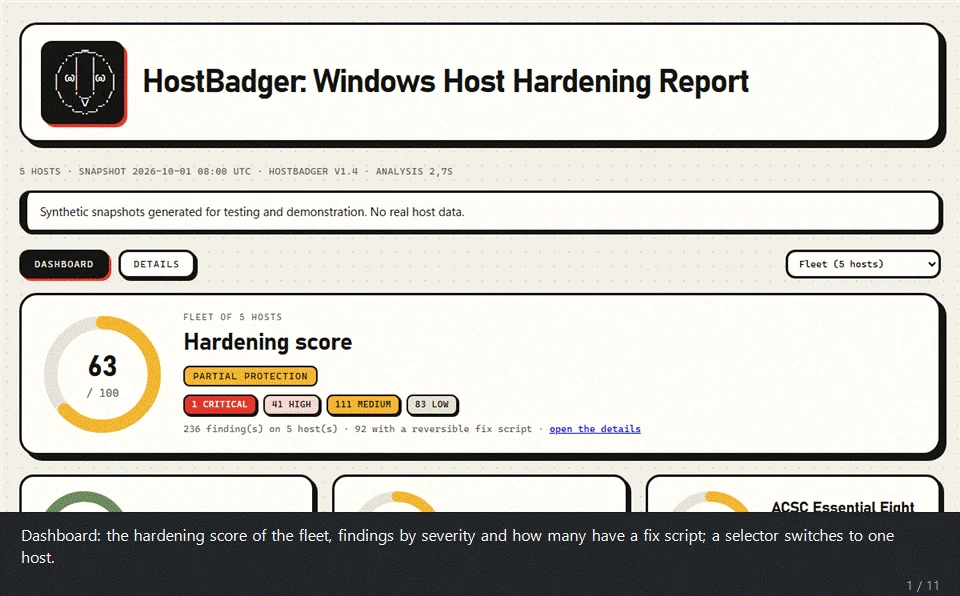
Une visite du rapport de démonstration

Résumé

HostBadger audite les paramètres de sécurité des machines Windows et vous indique ce qui est faible. Il fonctionne en deux étapes. Un unique script PowerShell prend un instantané en lecture seule d'un hôte. L'analyseur lit ensuite les instantanés hors ligne et écrit un rapport HTML, un CSV de constats et, si vous le souhaitez, du JSON Lines pour un SIEM. Fournissez-lui un instantané ou un dossier en contenant des centaines et vous obtenez l'ensemble du parc dans un seul rapport, ou un rapport par hôte.

  • 223 contrôles et environ 1 600 paramètres : 210 contrôles écrits à la main plus 1475 règles de registre DISA STIG, avec le benchmark CIS Windows 11 comme référence, et les pilotes comparés à 2 198 fichiers de pilotes vulnérables ou malveillants connus (LOLDrivers).
  • Collecter n'importe où, analyser n'importe où : le collecteur est un seul fichier .ps1, sans module ni invite, qui s'exécute en tant que SYSTEM ou en tant qu'administrateur via n'importe quel outil capable d'exécuter un script PowerShell sur vos hôtes (une réponse en direct d'un EDR comme CrowdStrike Falcon RTR, un RMM, des scripts Configuration Manager ou Intune, un script de démarrage de stratégie de groupe, la communication à distance PowerShell) et prend environ 15 secondes par hôte.
  • Lecture seule : il ne modifie rien et ne démarre rien, et il n'effectue aucun appel réseau sauf si vous le demandez : -CheckUpdates (le service Windows Update recherche les mises à jour manquantes), -KevOnline (télécharge le catalogue CISA KEV, www.cisa.gov), -DriversOnline (télécharge le catalogue LOLDrivers, www.loldrivers.io), -EolOnline (télécharge les données de cycle de vie des logiciels, endoflife.date), -ChocoOnline (télécharge les versions des programmes, community.chocolatey.org), -CveOnline (télécharge les CVE et les scores EPSS, services.nvd.nist.gov et epss.empiricalsecurity.com), -ExtensionsOnline (télécharge la liste des extensions de navigateur retirées des stores, raw.githubusercontent.com), -ExploitsOnline (télécharge les références Metasploit et Exploit-DB, raw.githubusercontent.com et gitlab.com) et -SendToAI (Gemini). Chacun est nommé là où il est proposé. Test-HostBadgerSafety.ps1 prouve le reste à partir du code.
  • Honnête sur les lacunes : ce qui n'a pas pu être lu est listé comme non évalué, jamais comme sain.
  • Rien à installer : Windows PowerShell 5.1 ou PowerShell 7.
  • Windows 10, Windows 11 et Windows Server : chaque hôte reçoit les contrôles généraux et les STIG de Defender, Firewall, Edge, Chrome, Firefox et Office (lorsqu'ils sont installés) ; un hôte Windows 10 reçoit également le STIG Windows 10 et un hôte Windows 11 le STIG Windows 11. Les numéros de règles CIS sont ceux du benchmark propre à l'hôte : Windows 11, Windows 10, Windows Server 2022, 2019 ou 2016 (les autres versions conservent les numéros Windows 11). Un hôte Windows Server 2016, 2019, 2022 ou 2025 reçoit son propre STIG, les règles de contrôleur de domaine ou de serveur membre selon le rôle (les autres versions de serveur ne reçoivent aucun STIG Windows) ; ses droits d'utilisateur sont évalués par rapport à la liste des serveurs membres ou des contrôleurs de domaine du benchmark CIS Server.

Il lit ce qu'un hôte fait réellement, ce qui n'est pas toujours ce que la politique dit qu'il devrait faire.

Fonctionnalités

Domaines de sécurité

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Pas encore de données de popularité.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
