

lockjaw
 g13net/lockjaw
Framework C2 Windows modulaire avec un teamserver Rust, un implant Zig, des appels système indirects, un contournement de l'AMSI, une injection…
penetration-testing-frameworksexploit-frameworkspersistence-mechanisms+9
26
g13net/lockjawFramework C2 Windows modulaire avec un teamserver Rust, un implant Zig, des appels système indirects, un contournement de l'AMSI, une injection…
 kyle41111/ai-file
Un profil d'écoute pour le framework C2 Mythic qui utilise les API de fichiers des fournisseurs d'IA
 k3ystr0k3r/metis
Framework d'exploitation Python modulaire avec une console de style Metasploit, des modules Exploit et Auxiliary à enregistrement automatique, des…
 grisuno/lazyown
Framework red team et plateforme C2 multi-opérateurs avec agents IA, implants malléables, rootkits, moteur de phishing et 741 commandes CLI couvrant…
 mrhenrike/embedxpl-forge
Framework d'évaluation de la sécurité des appareils embarqués — 700 modules, 350 CVE, 55 fournisseurs, moteur de groupes APT. Couvre les routeurs,…
 broskigx/oihk-pentesting
Autonomous multi-agent AI penetration-testing engine: a governed tool sandbox, an immutable evidence-and-validation gate, and a reproducible…
 mandiant/gopacket
Un portage complet en Go d'Impacket - 63 outils CLI et 24 bibliothèques pour les attaques de protocoles Windows et Active Directory, compilés en un…
 jephthai/evilvm
Compilateur basé sur Forth déployé sous forme de shellcode x86_64 position-independent, fournissant un agent d'exécution de code à distance avec un…
 blackarch/blackarch
Une distribution basée sur ArchLinux pour les testeurs d'intrusion et les chercheurs en sécurité.
 pentoo/pentoo-overlay
Overlay Gentoo pour les outils de sécurité ainsi que le cœur du Livecd Pentoo
 davidcarliez/mythic_telegram_profile
Profil Mythic C2 qui tunnelise le trafic des agents Athena et Apollo via des messages bot-à-bot Telegram, reliant les charges utiles chiffrées à…
 mafifrizi/ares
Plateforme autonome d'engagement red-team avec orchestration de modules MITRE ATT&CK, résolution de chemins d'attaque par DAG, contrôles OPSEC,…
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 aipentest/cyberstrikeai
The system of action for AI-native cybersecurity—where intent becomes governed execution, evidence becomes operational memory, and every operation…
 n0qword/mythic_ornn
Générateur piloté par LLM pour les agents Mythic, les types de payload et les profils C2.
 0xmarcio/pocindex
Recherchez plus de 82 000 preuves de concept d'exploits CVE publics provenant de GitHub, Nuclei, ExploitDB, Metasploit et Vulhub.
 lame-projects/stratum-c2
Cloud dead-drop C2 framework — RSA-4096 + AES-256-GCM, 5 cloud providers, Rust-only agents, P2P mesh, persistence engine, credential harvesting
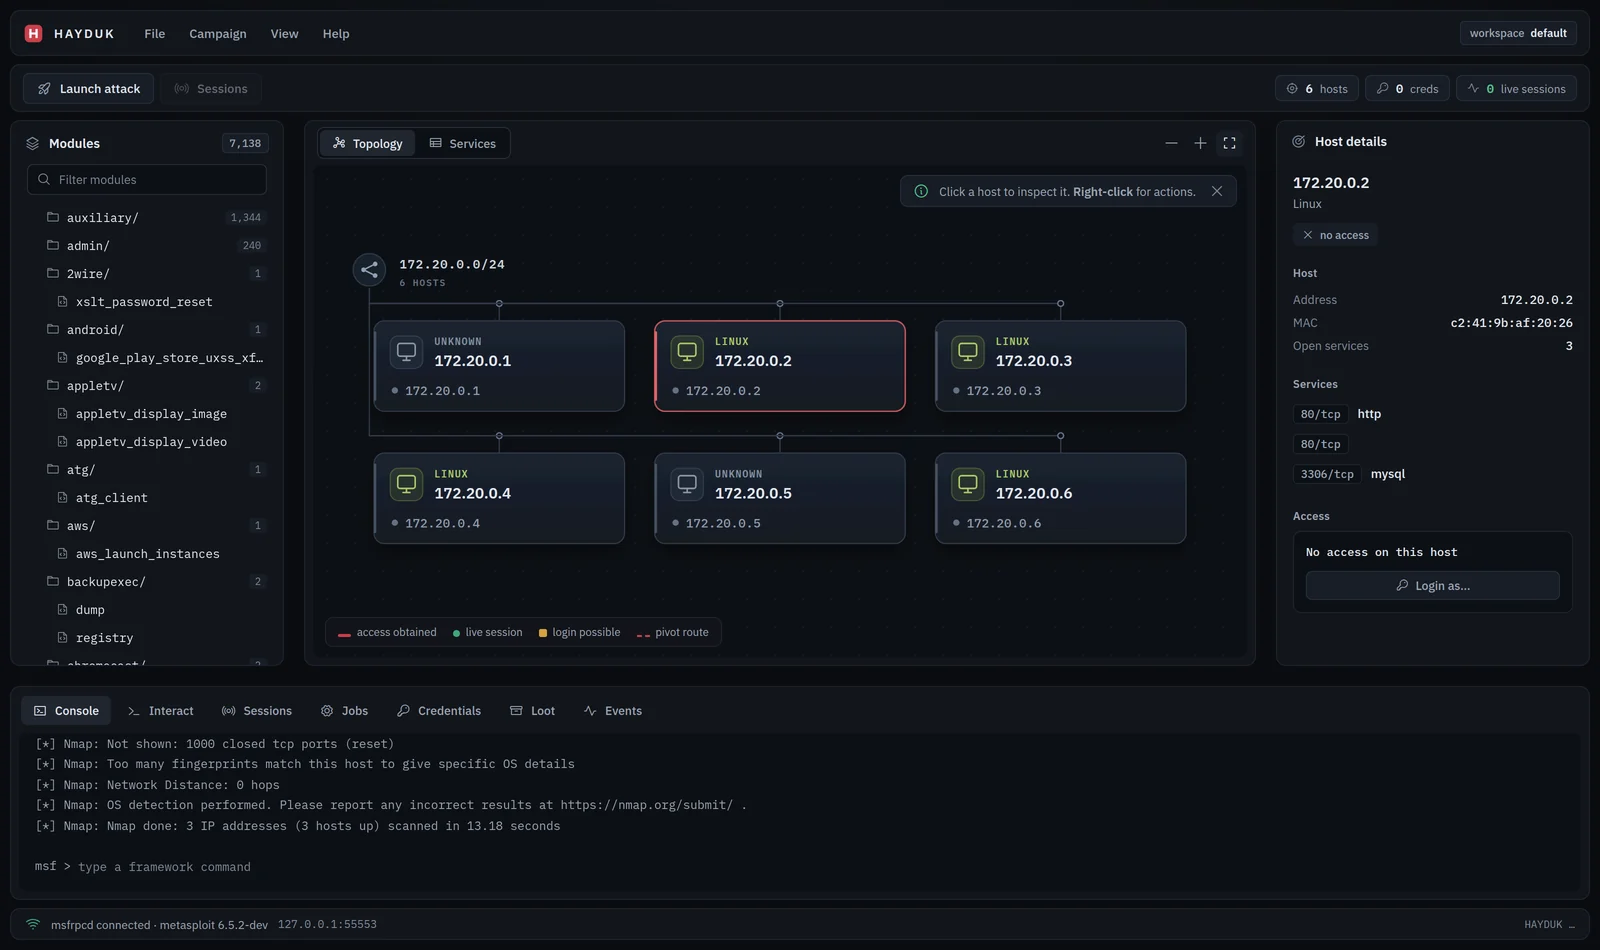 jolovicdev/hayduk
Graphical attack management console for Metasploit: the lineage of Armitage as a single Go binary with a browser UI. Live network topology, campaign…