

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
734 résultats
LazZzy_Dump preview

LazZzy_Dump

GitHubtrustedsec/lazzzy_dump

Extrait et déchiffre statiquement le shellcode obfusqué par AES-CBC/XOR à partir de binaires PE encapsulés par laZzzy via la correspondance de…
static-analysisencryption-decryption-toolscode-analysis+6
1
il y a 23 jours
aws-vault preview

aws-vault

GitHub99designs/aws-vault

Un coffre-fort pour stocker et accéder en toute sécurité aux identifiants AWS dans les environnements de développement
cloud-infrastructure-securitygeneral-purpose-utilitiesencryption-decryption-tools+5
9.0kil y a 9 mois
Quantum-Safe-Migration preview

Quantum-Safe-Migration

GitHubsoufianecyber/quantum-safe-migration

Boîte à outils de niveau entreprise pour auditer et migrer les infrastructures héritées vers la cryptographie post-quantique (PQC) hybride.

defensive-toolsencryption-decryption-toolsvulnerability-analysis+4
1il y a 1 jour
AI-FILE preview

AI-FILE

GitHubkyle41111/ai-file

Un profil d'écoute pour le framework C2 Mythic qui utilise les API de fichiers des fournisseurs d'IA

penetration-testing-frameworksencryption-decryption-toolsexploit-frameworks+7
13il y a 2 jours
httpx preview

httpx

GitHubmythicc2profiles/httpx

Configurable, piloté par la communauté, profil C2 HTTP
defensive-toolspenetration-testing-frameworksencryption-decryption-tools+5
28il y a 2 mois
attezt preview

attezt

GitHubfoxboron/attezt

Un serveur CA TPM device-attest-01 open source

defensive-toolsembedded-systems-securityencryption-decryption-tools+6
58il y a 6 mois
FUD-C2-Framework preview

FUD-C2-Framework

GitHubx3r0day/fud-c2-framework

Un reverse shell sans fichier et un framework C2 exploitant les appels système directs, le tunneling par proxy et le chiffrement ChaCha20 pour…
encryption-decryption-toolspersistence-mechanismsids-ips-evasion+9
7il y a 4 mois
reyee_decrypt preview

reyee_decrypt

GitHubejfkdev/reyee_decrypt

Déchiffrer le firmware Ruijie ReyeeOS (v1/v2) et les sauvegardes de configuration chiffrées ; récupérer les mots de passe en clair
embedded-systems-securitypassword-crackingencryption-decryption-tools+7
il y a 1 mois
YellowKey-BitLocker-CVE-2026-45585 preview

YellowKey-BitLocker-CVE-2026-45585

GitHubyellowkeybitlocker-cve/yellowkey-bitlocker-cve-2026-45585

YellowKey BitLocker recovery audits CVE-2026-45585 : yellowkey github, TPM, sauvegarde de clé de récupération. Windows 10/11 CLI GUI, outil d'audit…
defensive-toolsvulnerability-scannersencryption-decryption-tools+5
2il y a 7 jours
8cryptdo preview

8cryptdo

GitHubaeromodes/8cryptdo

Reverse-engineered docs and tools for 8BitDo firmware encryption methods
embedded-systems-securityencryption-decryption-toolsiot-security+6
32il y a 4 jours
gEnclave preview

gEnclave

GitLabrenich/genclave

Centralized, TPM 2.0 hardware-backed cryptographic identity enclave and multi-protocol bridge for Linux (FIDO2/CTAP2 WebAuthn Passkeys, OpenSSH…
password-crackingencryption-decryption-toolsidentity-management+7
2il y a 1 jour
RC4Decryption preview

RC4Decryption

GitHubweedhashpeddler/rc4decryption

Abuse le LOLBin tlscsp.dll signé par Microsoft pour exécuter le chiffrement/déchiffrement RC4 via LsCsp_EncryptHwid, en patchant la clé codée en dur…
defensive-toolsencryption-decryption-toolspersistence-mechanisms+6
35il y a 12 jours
R2Socks preview

R2Socks

GitHubivancabrera02/r2socks

Proxy SOCKS5 tunnellisé via le stockage objet Cloudflare R2, avec des agents Python et C++ sans dépendances relayant le trafic TCP via des objets R2…
encryption-decryption-toolsdata-exfiltrationpost-exploitation+5
38il y a 26 jours
sdproxy preview

sdproxy

GitHubcbuijs/sdproxy

Proxy DNS simple et rapide avec des fonctionnalités pas si simples. Axé sur le transfert DNS routé, le filtrage et le contrôle parental.
defensive-toolsencryption-decryption-toolsinformation-gathering+7
59il y a 3 jours
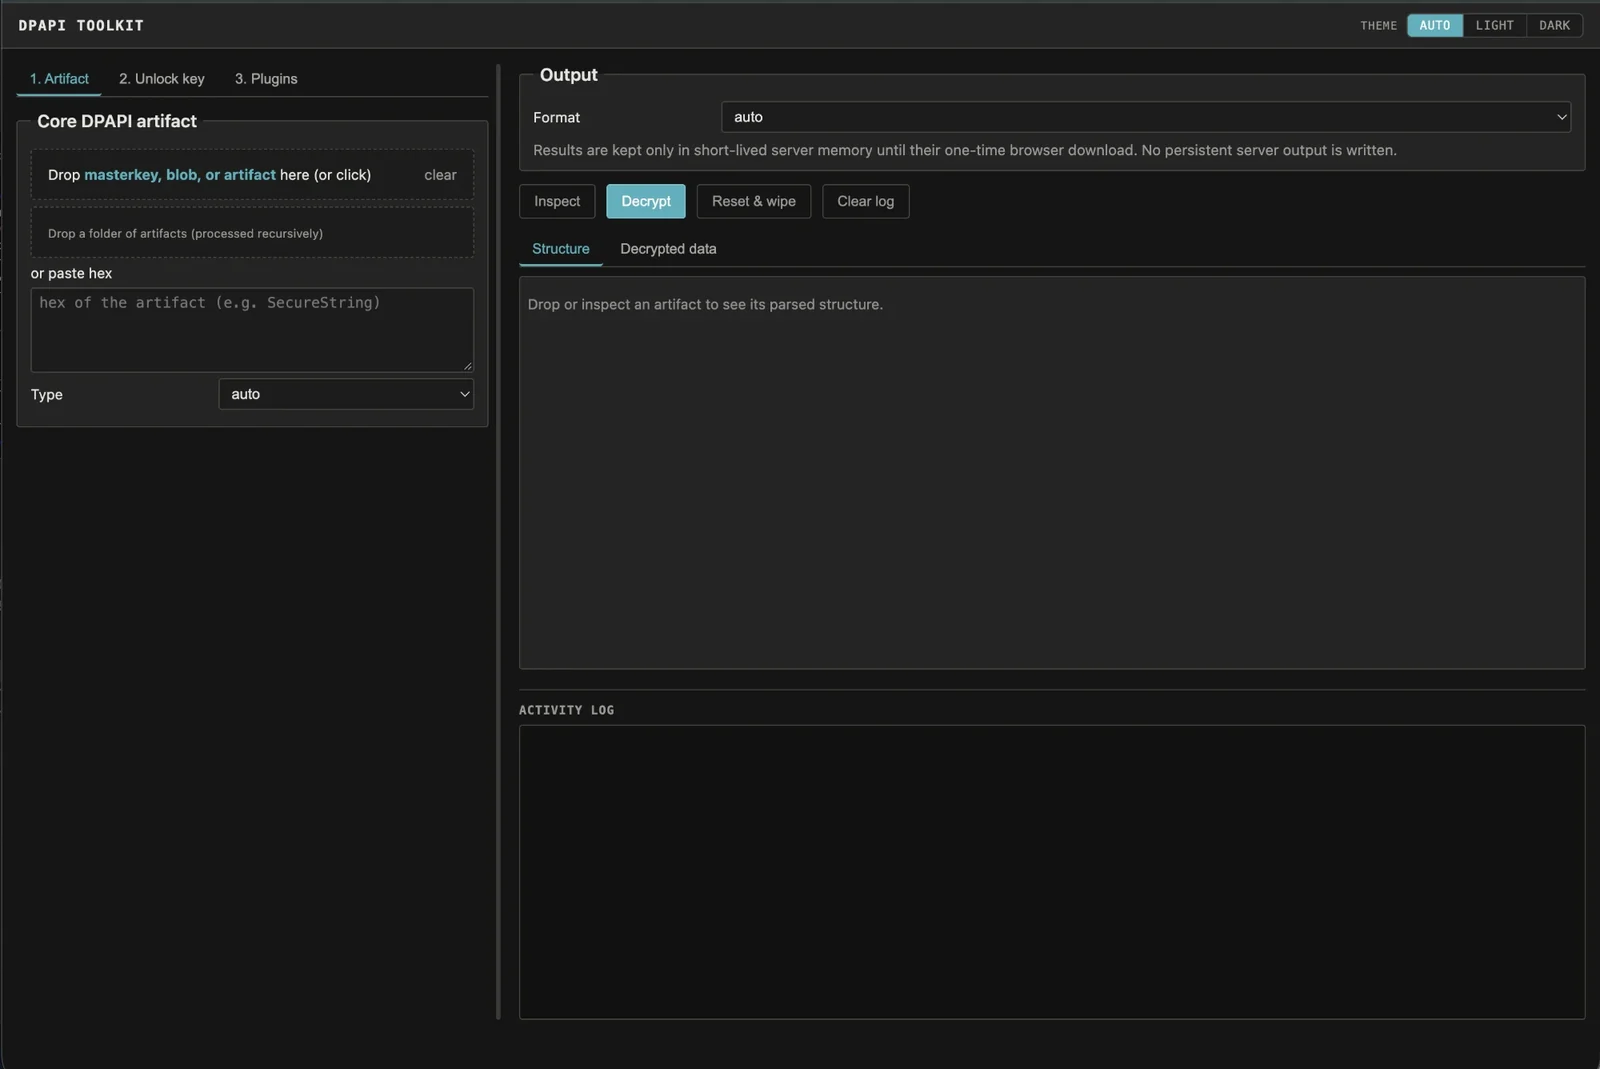
dpapi-toolkit preview

dpapi-toolkit

GitHubcrypt0p3g/dpapi-toolkit

Déposez n'importe quel artefact Windows DPAPI et il identifie le format ainsi que la clé principale exacte nécessaire, puis déchiffre une fois que…
password-crackingencryption-decryption-toolshash-analysis+7
28il y a 11 jours
GateKeeper preview

GateKeeper

GitHubgmh5225/gatekeeper

Passerelle d'accès SSH auto-hébergée en Go avec authentification OIDC/LDAP, RBAC, MFA, enregistrement de session, export d'audit, chiffrement au…
authentication-authorizationdefensive-toolsencryption-decryption-tools+6
il y a 7 mois
HimitsuShell preview

HimitsuShell

GitHubhimitsushell/himitsushell

protecteur de script shell (obfuscation, interpréteur embarqué, DRM) - invisible au traçage du noyau

defensive-toolsembedded-systems-securitystatic-analysis+6
56il y a 12 jours
mythic_telegram_profile preview

mythic_telegram_profile

GitHubdavidcarliez/mythic_telegram_profile

Profil Mythic C2 qui tunnelise le trafic des agents Athena et Apollo via des messages bot-à-bot Telegram, reliant les charges utiles chiffrées à…

penetration-testing-frameworksencryption-decryption-toolsexploit-frameworks+5
4il y a 10 jours
Précédent12…41Suivant
