

APIHarvester
 piratesshield/apiharvester
L'outil d'attaque API en un seul coup - trouve l'URL de l'API à partir de la racine donnée et simule les attaques automatisées
reconnaissancevulnerability-scannersweb-vulnerability-scanners+9
32
piratesshield/apiharvesterL'outil d'attaque API en un seul coup - trouve l'URL de l'API à partir de la racine donnée et simule les attaques automatisées
 vighnesh91/securiscan
Moteur de triage de sécurité Python en bibliothèque standard qui analyse les applications web, les API, les LLM et les packages mobiles via…
 devcop95/bugbounty-lab101
Un espace de travail complet pour le bug bounty destiné aux chercheurs HackerOne. Comprend l'application du périmètre, un pipeline automatisé de…
 akha-security/akca
Scanner DAST orienté preuves en Go qui explore les applications web et les API, puis exécute des vérifications adaptatives de SQLi, XSS, RCE, SSRF et…
 valtersit/wordpress-cve-scanner
Scan your WordPress core, themes and plugins for known CVEs from the command line. Open source, auditable, privacy-first — powered by the ValtersIT…
 kamalx06/xxeripper
Scanner XXE en boîte noire détectant les injections in-band, basées sur les erreurs et blind out-of-band via un établissement de base statistique,…
 kabiri-labs/rcekit
RCE detection and confirmation toolkit that tests URLs or captured HTTP requests for command injection, SSTI, blind and OOB paths, returning tiered…
 fauxrougee/smartscanner-source
Scanner de vulnérabilités web construit avec C++17 et Qt 6, doté d'une interface graphique, d'une CLI, d'un crawling configurable et de rapports…
 vighnesh91/omnisec-hex
Monorepo de sécurité local au navigateur avec six modules pour le triage mobile APK/IPA, le fuzzing DAST côté client, les annuaires OSINT, la…
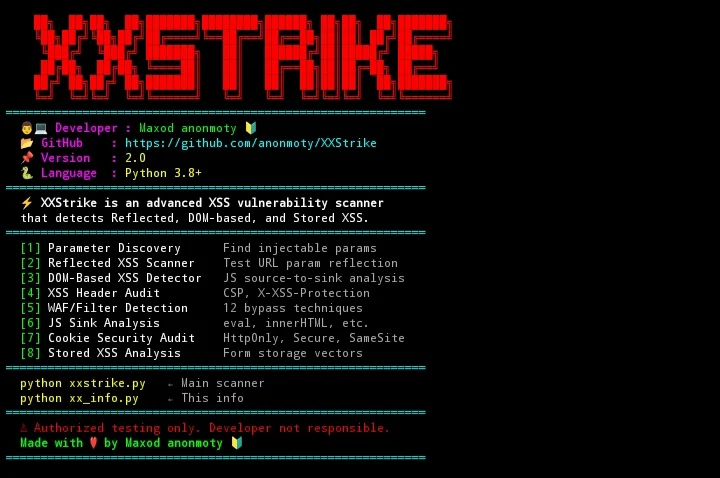 anonmoty/xxstrike
Scanner XSS basé sur XSStrike avec des fonctionnalités personnalisées. Détecte les vulnérabilités XSS dans les applications web.
 lumoslab-innovation/openhunterai
Équipe rouge IA locale d'abord pour la sécurité des applications web, API et LLM. Raisonnement de type attaquant, constats étayés par des preuves et…
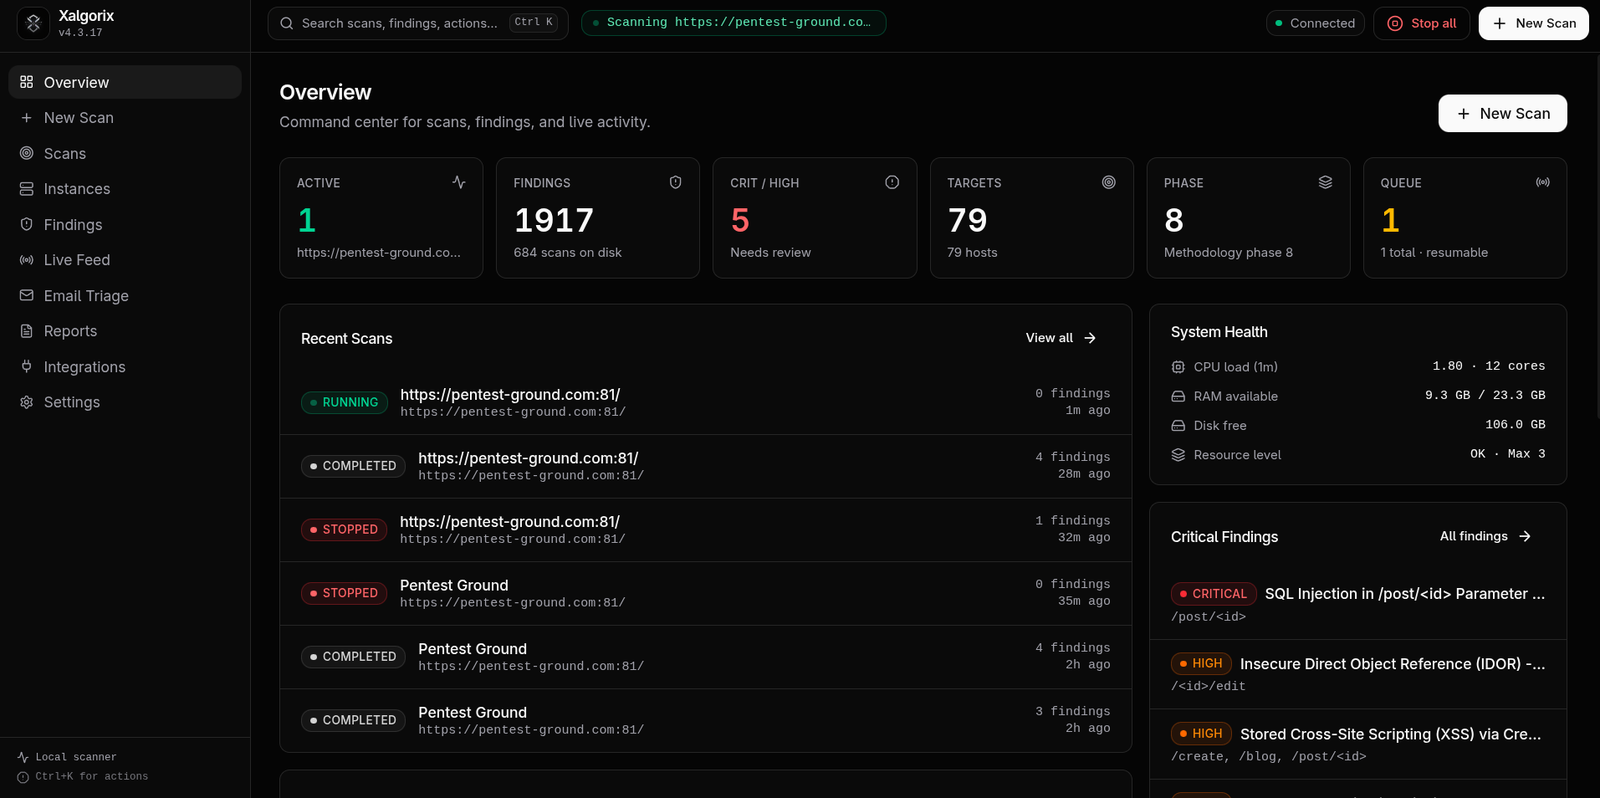 xalgorix/xalgorix
Autonomous AI pentesting agents — real-time reconnaissance, vulnerability detection, and exploitation orchestration. Go + TypeScript.
 karim852/kumo-domain-recon-tool
Domain OSINT and security reconnaissance framework running 26 parallel modules for DNS, ports, subdomains, leaked credentials, exposed endpoints,…
 talha1112/fyp
Outil d'évaluation des vulnérabilités basé sur desktop pour les équipes de sécurité — scannez les applications web et les réseaux, détectez les CVE,…
 yeee3642/edu-recon
Orchestrateur de reconnaissance et de triage autorisé pour le secteur de l'éducation (nmap/dirsearch/sqlmap/hydra + CVE-2024-4577, fuite de…
 mycode83/godirb
Fast and easy-to-use directory brute-forcer written in Go.
 j3ssie/dynast-bench
A DAST benchmark of intentionally-vulnerable apps with ground-truth answer keys for scoring scanners
 awarexone/agentic-bug-hunter
Kit de chasse aux bug bounty propulsé par l'IA, qui fonctionne avec ou sans abonnement.