
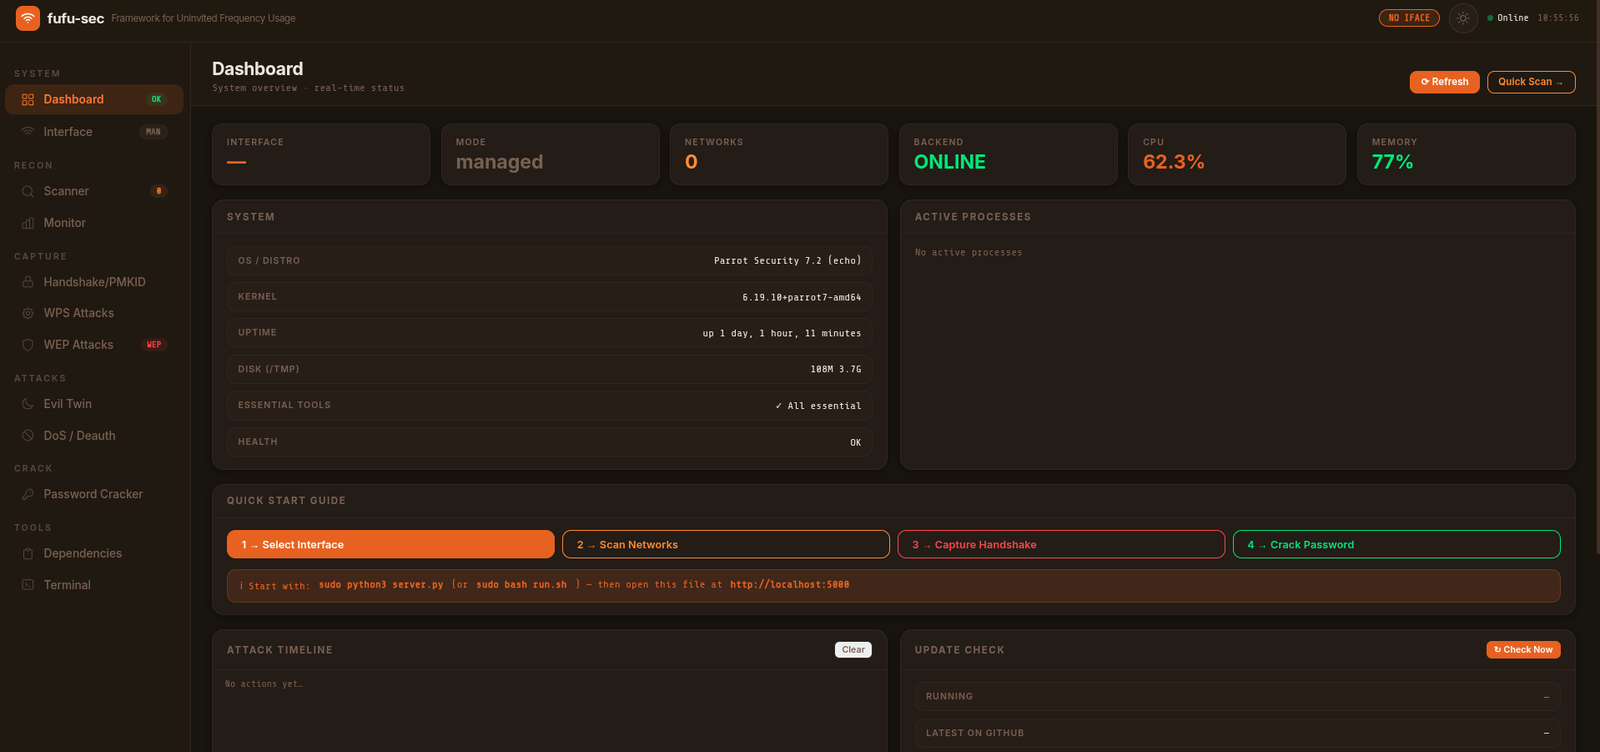
fufu-sec
 kyllr-qwen/fufu-sec
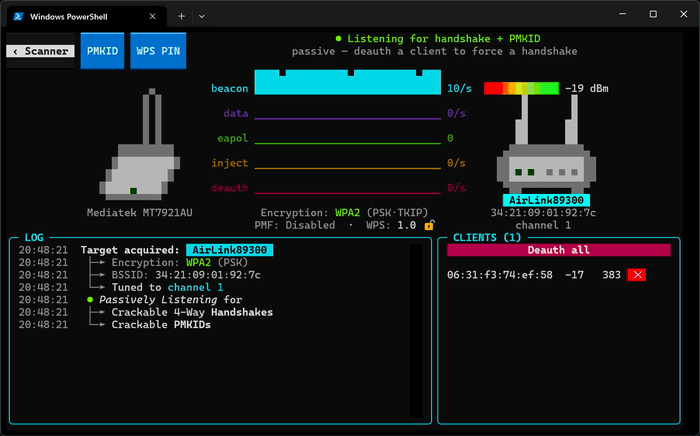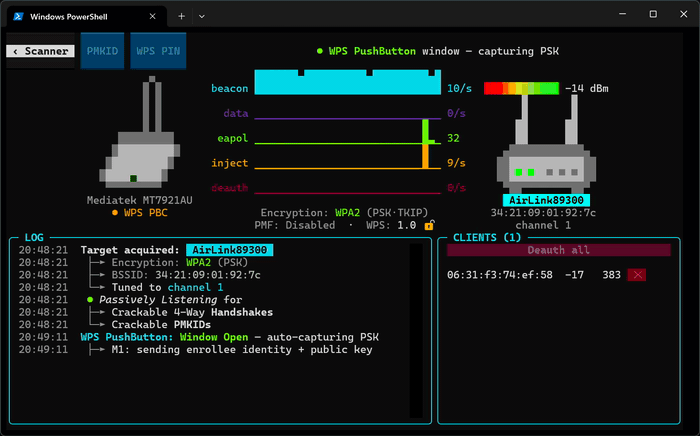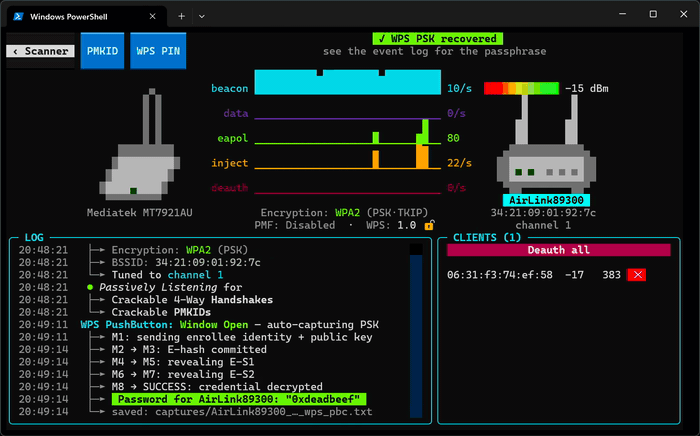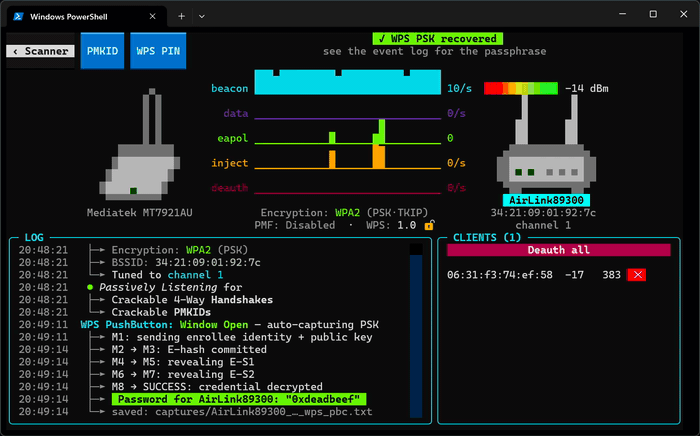
Framework pour l'utilisation non sollicitée des fréquences
wi-fi-auditingpassword-attacksexploitation+4
kyllr-qwen/fufu-secFramework pour l'utilisation non sollicitée des fréquences
 vanhoefm/krackattacks-scripts
Scripts pour vérifier les clients WPA2 et les APs contre les vulnérabilités de réinstallation de clé KRACK en utilisant hostapd modifié et la…
 vanhoefm/fragattacks
Testeur automatisé de vulnérabilités pour clients Wi-Fi et points d'accès, détectant les failles de fragmentation/agrégation FragAttacks via…
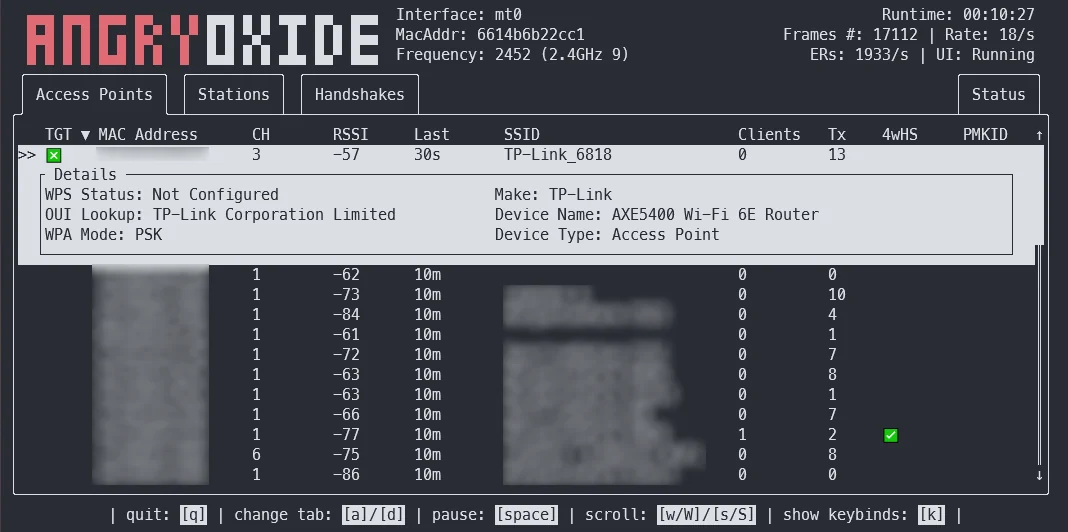 ragnt/angryoxide
Outil d'audit offensif 802.11 qui automatise la capture des handshakes WPA/WPA2 et des PMKID via des attaques par déauthentification, client rogue et…
 wireshark/wireshark
Capturez et analysez le trafic réseau avec une inspection approfondie des paquets, le décodage de protocoles parmi des centaines de protocoles, et la…
 derv82/wifit3
Wifite mais uniquement USB et multiplateforme.
 ghostesp-revival/ghostesp
The open-source wireless research platform for ESP32.
 neternels/android_kernel_xiaomi_sunny
Noyau CAFest nethunter basé sur LA.UM.9.1.r1-11900-SMXXX0.0 avec le dernier upstream-f2fs-stable-linux-4.14.y fusionné, axé sur bb et perf. |…
 seemoo-lab/nexmon
Le framework de patching de firmware en C pour les puces WiFi Broadcom/Cypress qui permet le mode moniteur, l'injection de trames et bien plus encore.
 loukious/android_kernel_xiaomi_sm8150
Noyau Nethunter pour le POCO X3 Pro (vayu) basé sur le noyau de crDroid.
 zealraj/cybersecurity-books
Voici une collection impressionnante de livres de cybersécurité, pour la plupart bien connus et utiles, allant du niveau débutant au niveau expert,…
 sensepost/hostapd-mana
SensePost's modified hostapd for wifi attacks.
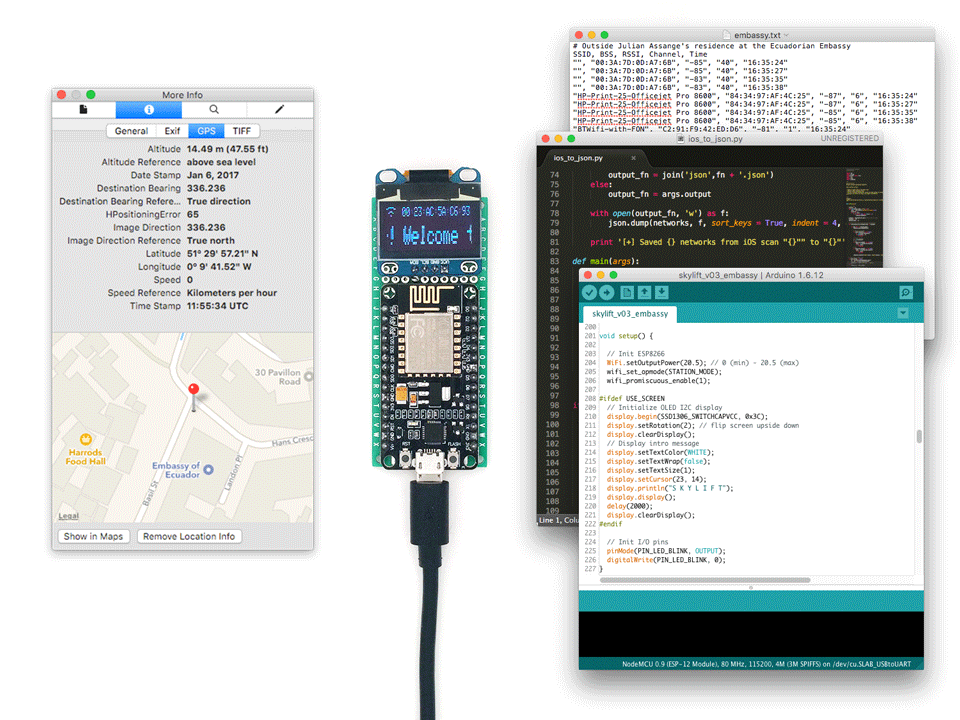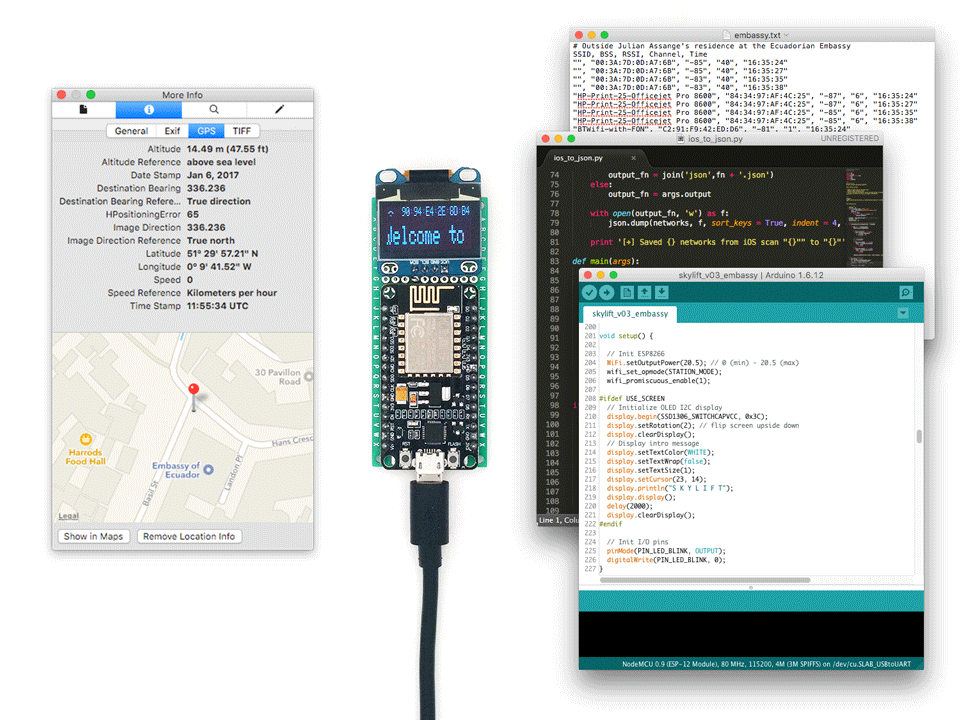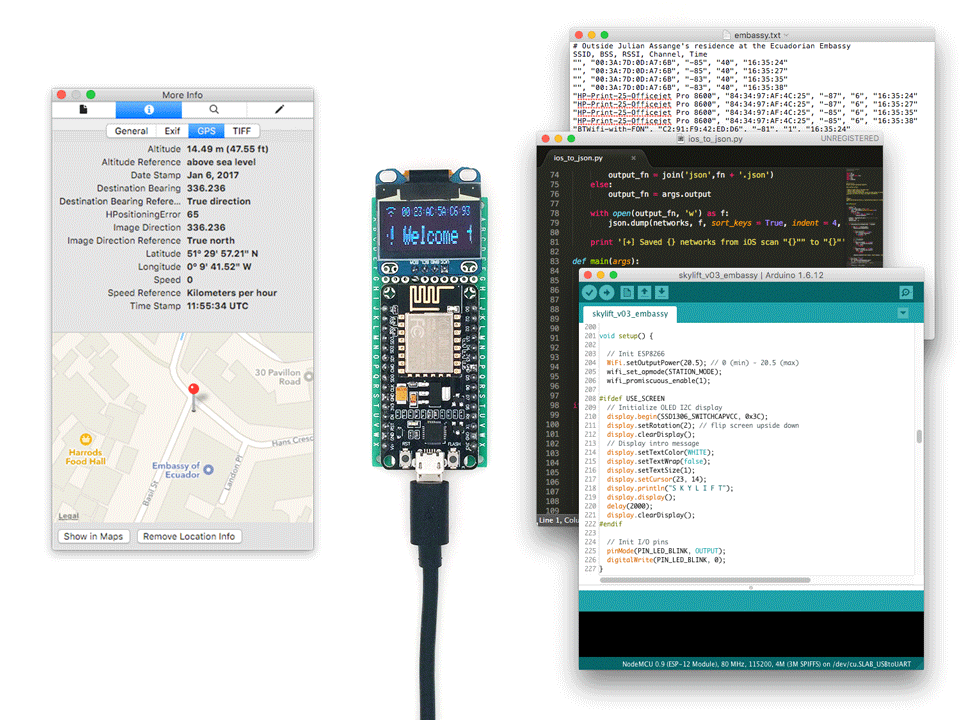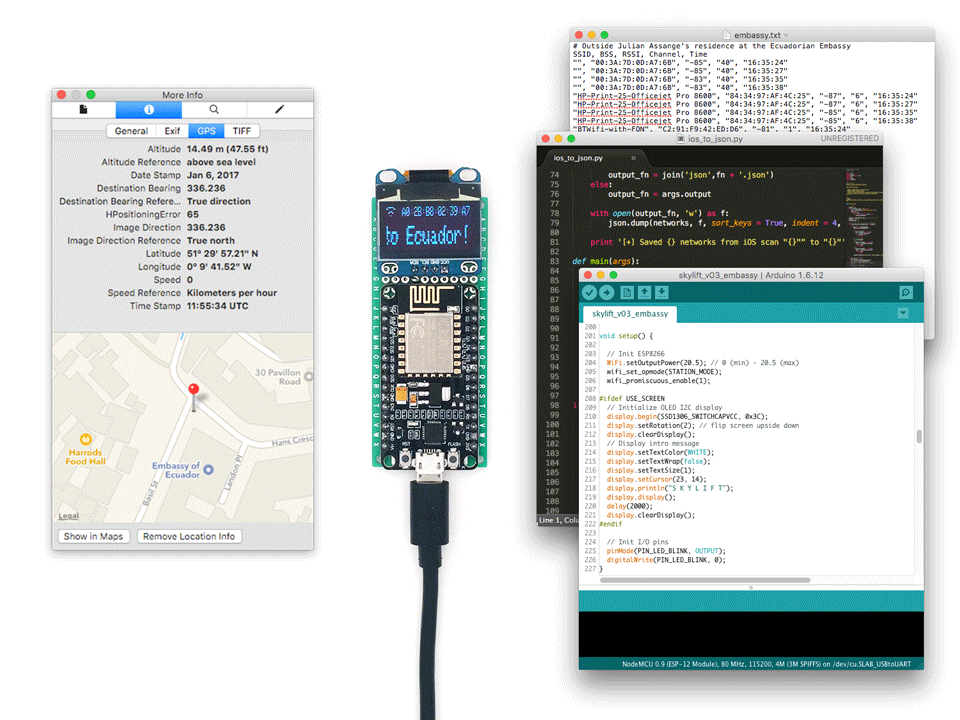 awesome-pentest-gadgets/skylift
Spoofing de géolocalisation WiFi avec l'ESP8266
 scramblr/rf-chaos
RF CHAOS est une application Android conçue pour semer le chaos via tous les adaptateurs RF possibles - Amusez-vous bien !
 adamhrv/skylift
Spoofing de géolocalisation Wi-Fi avec ESP8266 / ESP32
 i-am-shodan/usbarmyknife
USB Army Knife – l'outil ultime d'accès physique pour les testeurs d'intrusion et les red teamers.
 garagehq/nightcrawler
Assistant local IA propulsé par IA pour red team sur téléphone
 alt3kx/airdecloak-ng
Ma contribution à Aircrack-ng avec Thomas d'Otreppe