

rx-100
 darkrx1/rx-100
100 projets de cybersécurité — un build à la fois. Actuellement 10/100.
defensive-toolspacket-sniffing-analysispassword-cracking+9
darkrx1/rx-100100 projets de cybersécurité — un build à la fois. Actuellement 10/100.
 devtox/awesome-cybersecurity-blueteam
Liste de ressources blue-team sélectionnées couvrant les opérations SOC, l'ingénierie de détection, la chasse aux menaces, la réponse aux incidents,…
 bb1nfosec/information-security-tasks
Base de connaissances en sécurité de l'information, organisée par thèmes offensifs, défensifs et de référence, réunissant des notes de praticiens,…
 nishikawaakira/waf-dojo
Hands-on AWS WAF training game with tutorials, scored labs, and exams where players write Web ACL rules to block real attack shapes while avoiding…
 vatsalgupta67/all-in-one-cybersecurity-resources
Liste de ressources en cybersécurité et de quelques sous-domaines différents de la cybersécurité
 akil-x/r00tlib-catalog
A community-curated knowledge hub and catalog for computer science, cybersecurity & software engineering books
 hunterdii/tryhackme-roadmap
Salut, aspirants hackers ! 🕵️♂️ Voici une liste de plus de 500 salles TryHackMe gratuites pour lancer votre parcours en cybersécurité. Ces salles…
 thyrlian/charles-proxy-mobile-guide
Guide étape par étape pour intercepter le trafic HTTP/HTTPS d'Android et d'iOS avec Charles Proxy, couvrant le proxy SSL, l'installation du…
 simplerhacking/evilginx3-phishlets
Ce dépôt fournit aux testeurs d'intrusion et aux red teams une vaste collection de modèles de phishing dynamiques conçus spécifiquement pour être…
 firmianay/ctf-all-in-one
Guide CTF open source couvrant le Pwn, l'ingénierie inverse et la sécurité web, avec des chapitres structurés, des exemples pratiques et une…
 zishanadthandar/pentest
Base de connaissances de pentesting basée sur Jekyll, avec des guides méthodologiques, des cheatsheets, des index d'outils, des feuilles de route de…
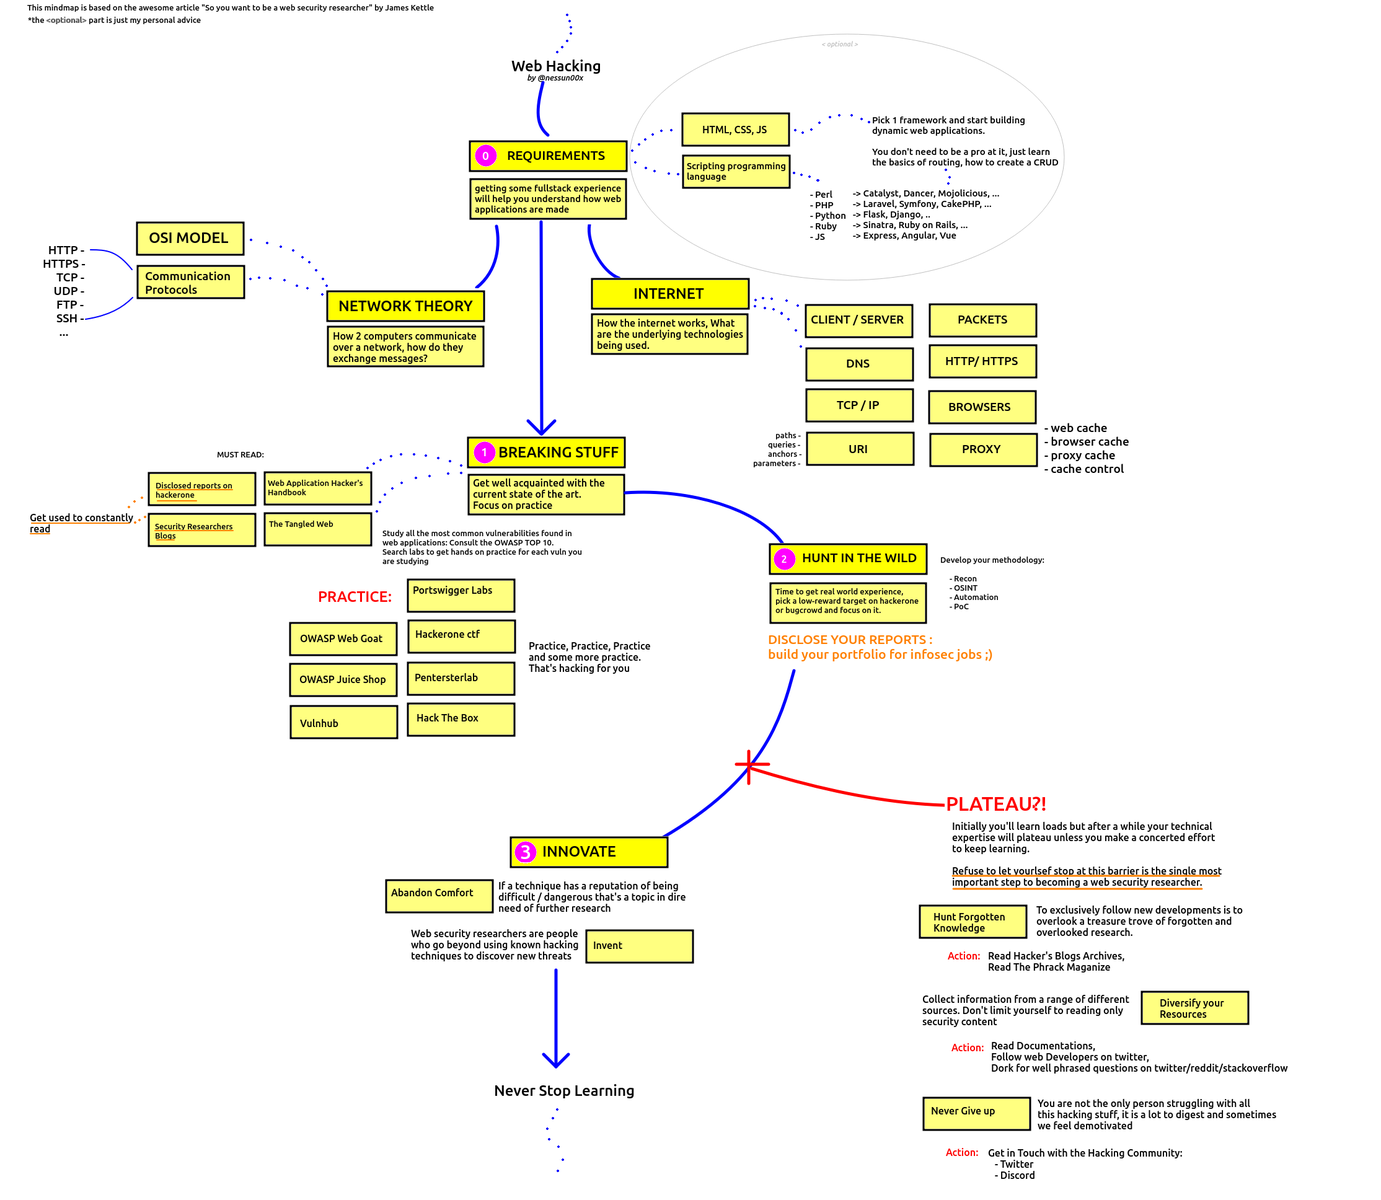 domssilva/vulnsearch
Un examen approfondi de certaines méthodologies de reconnaissance et de vulnérabilités d'applications web qui m'intéressent, où je fusionnerai toutes…
 dev-angelist/ejptv2-notes
Notes pour le test eLearnSecurity Junior Penetration Tester (eJPT) v2

 mevislobo2006/threatripper
Analyseur heuristique hors ligne qui évalue les SMS, messages de chat et liens suspects selon des indicateurs d'arnaque et d'hameçonnage, en…
 genai-security-project/genai-llm-top10
Top 10 OWASP pour les applications de grands modèles de langage
 owasp/blt
Monorepo des projets OWASP Bug Logging Tool : signalement de vulnérabilités participatif, workflows de bug bounty, espace de noms CVE, autopatching…
 rdelasierra-uy/portfolio
Vitrine professionnelle : writeups Hack The Box, rapports, études de cas GRC (ISO 27001/27002/27005/27035, ISO 31000 + MAGERIT), scripts de…
 slowmist/knowledge-base
Base de connaissances organisée sur la recherche en sécurité blockchain, les rapports d'audit, les guides et les traductions couvrant les contrats…