
Boîte à outils de sécurité cellulaire GTK4 et CLI avec 57 modules pour l'interface radio 2G GSM, 3G UMTS, 4G LTE et 5G NR, le réseau cœur, l'identité SIM, le suivi RF et l'analyse d'attaques.
Une boîte à outils GTK4 de sécurité cellulaire pour Linux, avec une CLI complète en arrière-plan. Des modules shell couvrant la 2G/GSM, la 3G/UMTS, la 4G/LTE et la 5G/NR, ainsi qu'une analyse passive sur captures et des kits CVE par génération.
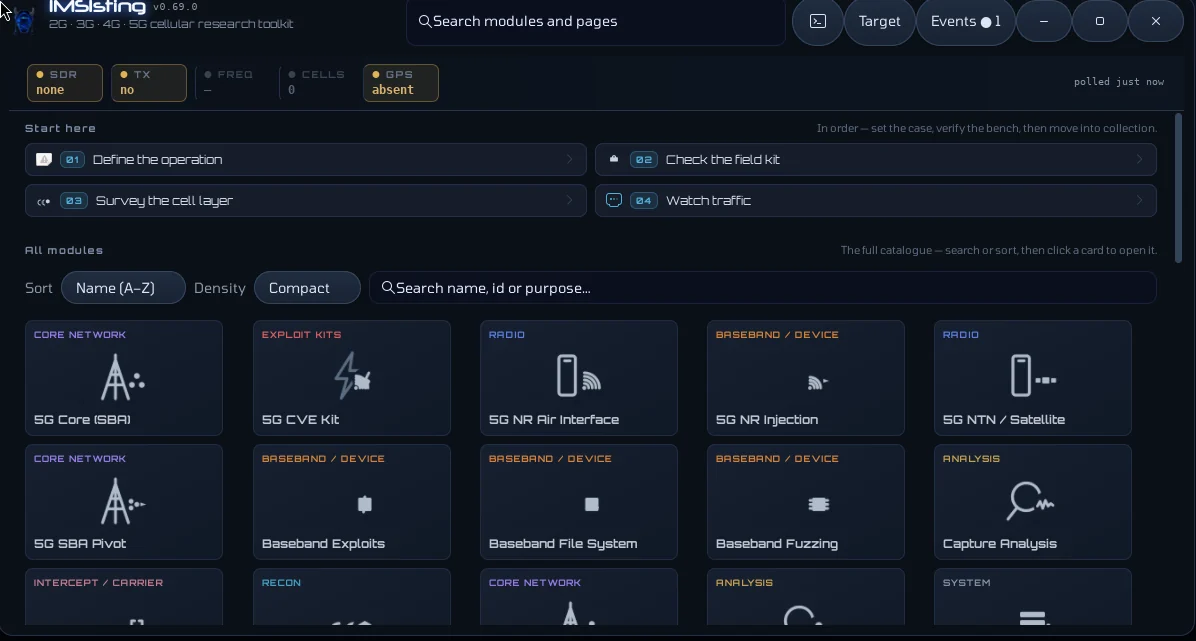
Chaque module est un script autonome. L'interface graphique est une vue sur ces modules, pas un conteneur — rien n'est verrouillé derrière l'interface.
Développement précoce, et honnête à ce sujet. Aucun module de cet arbre n'a été exécuté contre une vraie radio. Il n'y a pas de SDR sur la machine sur laquelle il a été construit, donc chaque chemin radio est écrit et relu mais non testé. La section Ce qui fonctionne réellement indique exactement ce qui l'est et ce qui ne l'est pas, et cela vaut la peine d'être lu avant de signaler un bug.
L'outillage cellulaire est divisé par couche et par génération. gr-gsm c'est la 2G. srsRAN
c'est la 4G/5G. Osmocom c'est la pile en dessous. Wireshark dissèque ce que vous
avez capturé mais ne le capturera pas, et aucun d'entre eux ne partage une vue cible.
Cet arbre est volontairement large : un seul bureau, un seul lanceur, un seul endroit où une étude de cellule, un décodage NAS, un message Diameter et un audit de chiffrement aboutissent tous dans le même TSV.
L'autre chose qu'il fait différemment : la plupart des outils vous disent qu'ils ont fonctionné. Celui-ci
est conçu pour vous dire quand ce n'est pas le cas. Chaque module a un --selftest, les
modules conditionnés par le matériel nomment la radio qui leur manque au lieu de renvoyer un
résultat vide, et un module qui ne peut pas faire son travail se termine avec un code non nul plutôt que de
signaler un succès.
Aucun module n'a de barrière d'approbation. Rien ne refuse parce qu'un drapeau ou une
variable d'environnement n'a pas été défini au préalable. Les options retirées --i-have-a-lab-and-authorisation,
--ack-isolated-lab, LTE_ARMED, NR_ARMED, MAP_ARMED, FEMT_S1_ARMED,
SBA_ARMED, BEXP_TX_ARMED, NRJ_TX_ARMED et JAMD_LAB_AUTHORISED sont
acceptées et ignorées, afin que les anciennes lignes de commande continuent de fonctionner. bash modules/00_deps.sh --preflight affiche l'état de la machine en une page.
Construire l'interface graphique :
cd native
meson setup builddir
meson compile -C builddir
Puis, depuis la racine du projet :
sudo ./imsisting.sh          # CLI menu
./imsisting.sh --list        # module list
./imsisting.sh --index       # the module index as TSV
./imsisting.sh --gui         # launch the GUI
./imsisting.sh --tui         # launch the TUI (modules listed by their menu keys)
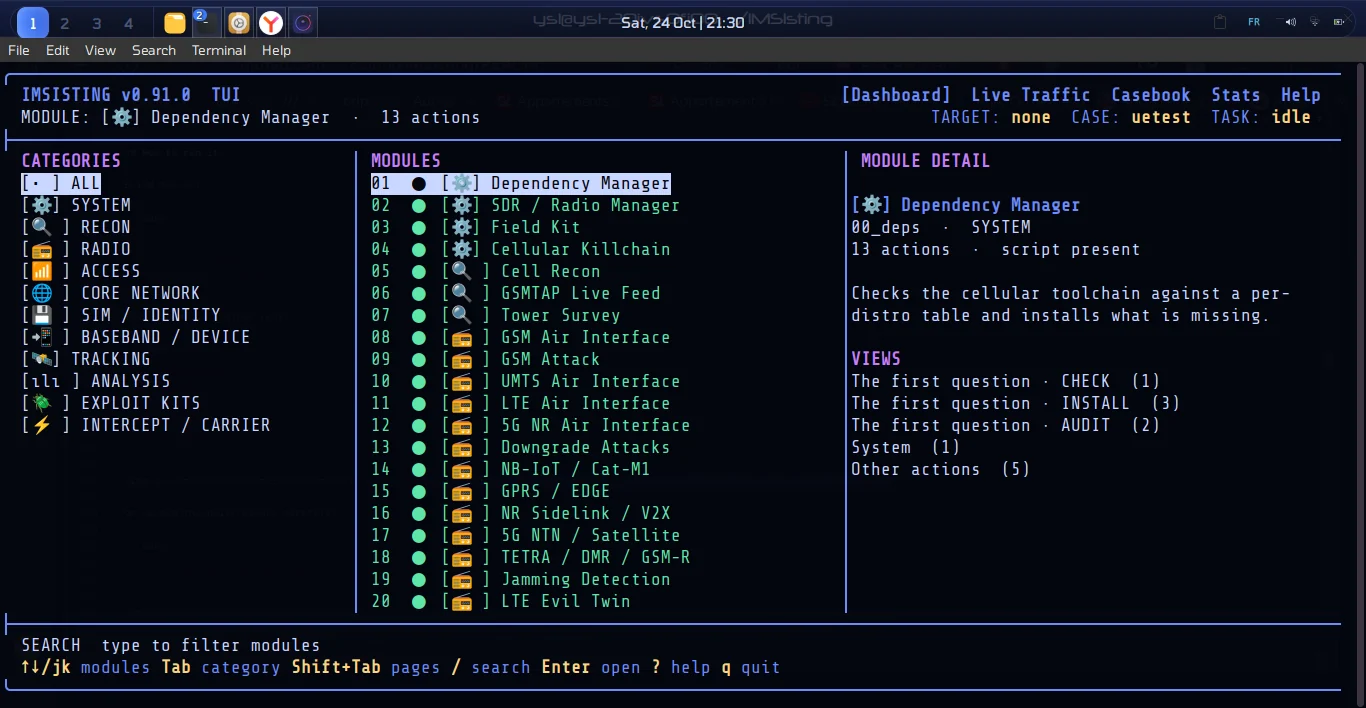
Ou lancez directement le binaire compilé :
./native/builddir/imsisting-gui
Raccourcis. Le dépôt fournit des wrappers bin/ afin que vous puissiez taper imsisting,
imsisting-gui, imsisting-tui sans le chemin complet. Ajoutez-les à votre PATH :
export PATH="$PWD/bin:$PATH"   # add to ~/.bashrc or ~/.profile
imsisting --list                # works from any directory
imsisting-gui                   # launch the GUI
imsisting-tui                   # launch the TUI
L'interface graphique demande votre mot de passe à chaque action via pkexec, et non une seule fois au démarrage.
Requises : GTK4 (4.14+), meson, ninja, un compilateur C, python3.
# Debian / Ubuntu
sudo apt install build-essential meson ninja-build libgtk-4-dev \
                 python3 python3-numpy python3-scipy

# Arch
sudo pacman -S base-devel meson ninja gtk4 python python-numpy python-scipy
Facultatif mais utilisé par certains modules : gnuradio + gr-gsm, srsRAN,
Open5GS/free5GC, tshark, pcsc-tools, gpsd, python3-cryptography.
00_deps indique ce qui est présent et ce qui manque, et distingue un outil
installé d'une pile réellement complète.
Un décodage vous donne une identité ; les tables de référence vous donnent un propriétaire. Elles sont publiques mais non fournies, car elles comptent des centaines de milliers de lignes et deviennent obsolètes — exécutez le récupérateur une fois par checkout :
tools/fetch-reference-data.sh            # ~2 500 PLMNs, ~6 300 ISPCs, ~67 000 PENs
tools/fetch-reference-data.sh --check    # what is present, without downloading
Les lookups distinguent trois états et la boîte à outils ne les confond jamais : ok (l'opérateur), absent (le registre a été lu et ne contient aucune ligne de ce type — c'est là le constat), et silent (la table n'est pas sur cette machine — la réponse est non observée, pas négative). 02_cell_recon --status-tsv rapporte le registre sous plmn_register ; 26_ss7_map --ispc affiche owner_state à chaque lookup.
data/opops/ est la moitié privée : des tables fournies par l'opérateur pour les préfixes de titres globaux, les blocs d'identité de cellules, les plages d'adresses du cœur de réseau et les identités SMSC. L'arborescence livre le chargeur et le schéma, jamais le contenu, et signale un fichier manquant comme silent plutôt que comme une réponse vide.
L'interface graphique s'ouvre sur un Dashboard — chaque module sous forme de carte, regroupé par catégorie. Cliquez sur une carte et le module s'ouvre dans son propre onglet. Six onglets sont permanents :
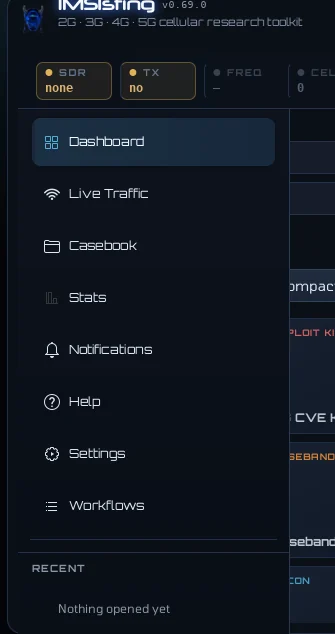
| Onglet | Ce qu'il est |
|---|---|
| Dashboard | Chaque module sous forme de carte, regroupé par catégorie. Le menu principal. |
| Live Traffic | Une vue GSMTAP en direct (ci-dessous). Commence à écouter dès que vous l'ouvrez. |
| Casebook | Dossiers, cellules sélectionnées, preuves/captures, chronologie, alertes IDS, nœuds de capteurs passifs et rapports HTML/JSON/TSV. La page Evidence conserve le navigateur de butin par module et l'aperçu. |
| Map | Une carte permanente pour tout ce que la boîte à outils a localisé : cellules, anneaux TA, trames géolocalisées et zones issues de loot/map/layers/*.tsv, dessinés sur un fond de carte Natural Earth intégré. Panoramique, zoom et bascule des couches. |
| Fleet | Les nœuds distants et ce que chacun a mesuré : classe, transport, rôle, capacités, dernière activité et retard de son flux d'événements. Interrogez un nœud, collectez une fenêtre de flux, copiez-la dans le dossier, ou envoyez un module s'y exécuter. |
| Stats | Nombre de modules et de collectes, une ligne d'état de santé, et les points forts de la boîte à outils. |
| Notifications | Ce que l'arborescence a décidé de vous signaler, du plus ancien au plus récent. |
| Help | Comment l'arborescence s'articule et comment la piloter. |
| Settings | Les faits sur l'environnement, plus les actions de sonde des dépendances et des SDR. |
| Workflows | Les chaînes enregistrées, exécutées depuis le panneau. |
Les onglets de modules apparaissent à côté de ceux-ci et peuvent être fermés ; les onglets permanents ne le peuvent pas.








