OWASP-Top-10-Neocloud-and-AI-Data-Center-Security-Risks

Cadre OWASP recensant les 10 principaux risques de sécurité dans les infrastructures de neocloud et de centres de données d'IA, couvrant le matériel,…

Cadre OWASP recensant les 10 principaux risques de sécurité dans les infrastructures de neocloud et de centres de données d'IA, couvrant le matériel,…

Analyse les clusters Kubernetes depuis n'importe quelle identité, signale les permissions dangereuses et les enchaîne en chemins d'escalade…

Un système de défense active propulsé par eBPF qui transforme votre serveur Linux en un honeypot trompeur. Il propose une redirection transparente du…

Implémentation de référence pour « Hard Stop: Kernel-Level Preemption and Containment for Rogue Agentic Execution ». Cordon Andon épistémique hors…

Une sécurité open source et cloud-native pour protéger tout, de la compilation à l'exécution

Self-hosted OWASP CTF kit: one box, one free GitHub org, no cloud dependencies

Lab Docker délibérément vulnérable avec un parc DNS routable et des clés de réponse lisibles par machine par cible, évaluant localement la précision,…

Agent de surveillance de sécurité et de sandboxing eBPF basé sur Aya

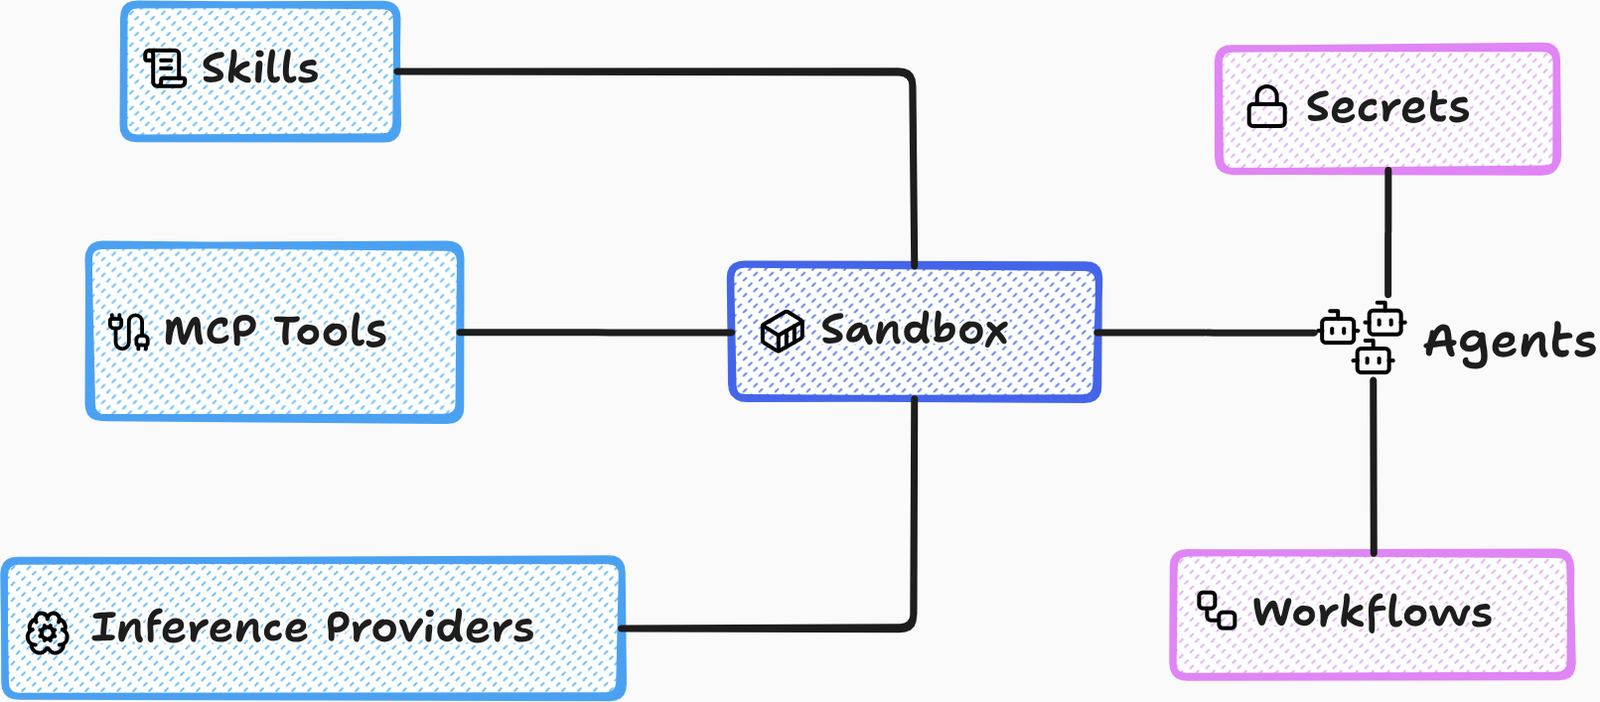
Sandboxed runtime for autonomous AI agents with declarative YAML policies enforcing filesystem, network, and process constraints, plus endpoint-bound…

Explain why a Linux TCP port may or may not be reachable

Agent Linux basé sur eBPF qui applique des politiques d'accès au niveau des exécutables dans l'espace noyau, en sandboxant les processus et en…

Policy-driven, layered isolation and containment

The system of action for AI-native cybersecurity—where intent becomes governed execution, evidence becomes operational memory, and every operation…

# Runtime WASM basé sur les capacités pour exécuter du code généré par IA non fiable Runtime WASM basé sur les capacités pour exécuter du code…

Un outil pour gérer les conteneurs docker vulnérables

Plateforme IA agentique Zero-trust. Prend en charge les déploiements SaaS et OnPrem (airgapped).

BPF LSM bloqueur pour CVE-2026-31431 (Copy Fail) - remédiation sans redémarrage pour OpenShift 4

Kubernetes DaemonSet pour détecter et corriger CVE-2026-31431 (GHSA-2274-3hgr-wxv6) — LPE algif_aead via la liste noire de modprobe