
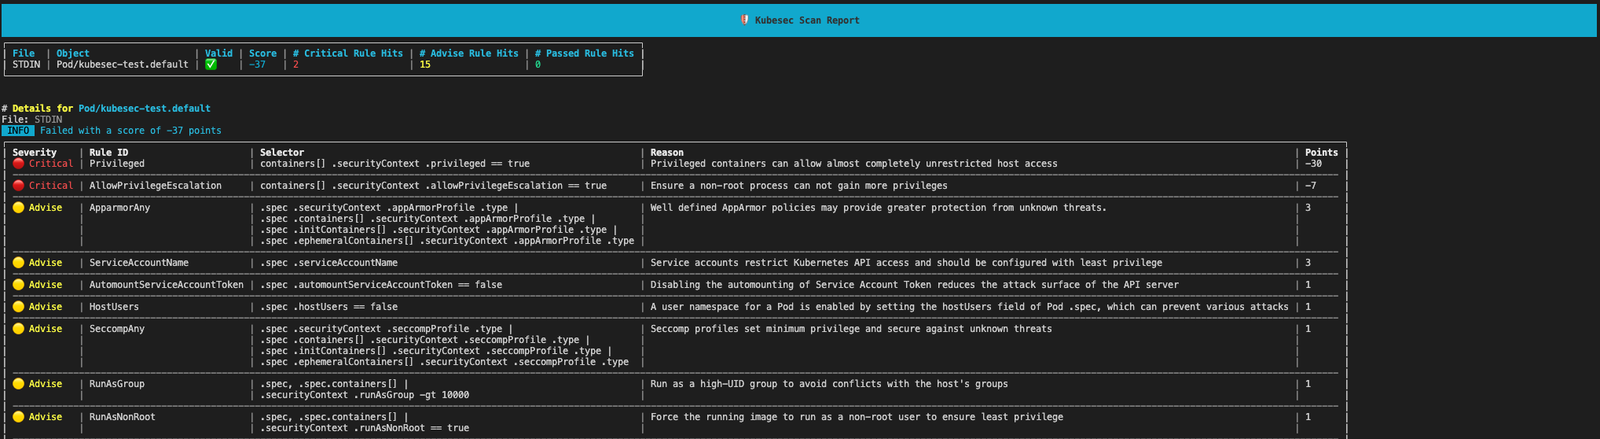
kubesec
 controlplaneio/kubesec
Analyse des risques de sécurité pour les ressources Kubernetes
cloud-infrastructure-securitydefensive-toolsstatic-analysis+7
1.5k
controlplaneio/kubesecAnalyse des risques de sécurité pour les ressources Kubernetes
 falcosecurity/falco
Agent de sécurité runtime cloud-native en temps réel pour Linux qui surveille les appels système et les métadonnées des conteneurs/Kubernetes afin de…
 google/gvisor
Met en bac à sable les conteneurs via un noyau applicatif en espace utilisateur qui intercepte les appels système, limite l'accès au noyau hôte et…
 anchore/syft
Outil CLI et bibliothèque pour générer une nomenclature logicielle à partir d'images de conteneurs et de systèmes de fichiers.
 nestybox/sysbox
Un "runc" open-source de nouvelle génération qui permet aux conteneurs rootless d'exécuter des charges de travail telles que Systemd, Docker,…
 securityronin/memory-forensic
Parcourez n'importe quel dump mémoire. Trouvez ce qui est caché. Forensique du noyau Linux + Windows à partir d'un seul binaire Rust statique — aucun…
 stackrox/kube-linter
KubeLinter est un outil d'analyse statique qui vérifie les fichiers YAML Kubernetes et les charts Helm afin de garantir que les applications qu'ils…
 open-policy-agent/opa
Moteur de politiques déclaratif qui permet l'autorisation et l'application de politiques à travers les services, Kubernetes, Terraform, Docker et les…

 wattocyber/offensive-one-liners
110 offensive-security one-liners for authorized testing and CTFs, grouped by category and kill-chain step.
 yandex-cloud-examples/yc-mk8s-sctphantom-mitigation
DaemonSet pour la mitigation de la vulnérabilité CVE-2026-64564 (SCTPhantom)
 kata-containers/kata-containers
Kata Containers est un projet open source et une communauté qui œuvrent à la construction d'une implémentation standard de machines virtuelles (VM)…
 wavestone-cdt/defcon-cicd-pipelines-workshop
Atelier pratique sur la sécurité des pipelines CI/CD avec lab Terraform, exploitation AWS, évasion Kubernetes et exercices de backdooring d'artefacts…
 aegrah/panix
Outil de persistance Linux personnalisable pour la recherche en sécurité et l'ingénierie de détection.
 suominen/ipv6_frag_escape
Suivi de IPV6_FRAG_ESCAPE (CVE-2026-53362, CVE-2026-53366), l'évasion de conteneur par fragmentation IPv6
 nccgroup/insject
insject est un outil pour sonder les conteneurs. Il vous permet d'exécuter une commande arbitraire dans un conteneur ou dans toute combinaison…
 spiralbl0ck/linux-kernel-infoleak-6.12.-leveraged-to-do-cross-container-info-leak.-
Le POC montre comment fuiter des éléments de postgresql en raison du sous-système hugefile. Basé sur…
 bishopfox/asminject
Fork fortement modifié du projet dlinject de David Buchanan. Injecte des payloads d'assemblage arbitraires (ou de binaires précompilés) directement…
 bishopfox/badpods
Une collection de manifests qui créera des pods avec des privilèges élevés.