

APIHarvester
 piratesshield/apiharvester
L'outil d'attaque API en un seul coup - trouve l'URL de l'API à partir de la racine donnée et simule les attaques automatisées
reconnaissancevulnerability-scannersweb-vulnerability-scanners+9
32
piratesshield/apiharvesterL'outil d'attaque API en un seul coup - trouve l'URL de l'API à partir de la racine donnée et simule les attaques automatisées
 monad-developers/ultrafuzz
End-to-end agentic smart contract fuzzing and threat hunting
 0sec-labs/0
Un harnais de cybersécurité pour des tests d'intrusion full-stack pilotés par LLM. Trouvez et corrigez les vulnérabilités de manière autonome, 24h/24…
 akha-security/akca
Scanner DAST orienté preuves en Go qui explore les applications web et les API, puis exécute des vérifications adaptatives de SQLi, XSS, RCE, SSRF et…
 rix4uni/wordlist
Collection organisée de wordlists personnalisées pour le fuzzing, l'énumération DNS, la découverte de paramètres et les identifiants par défaut,…
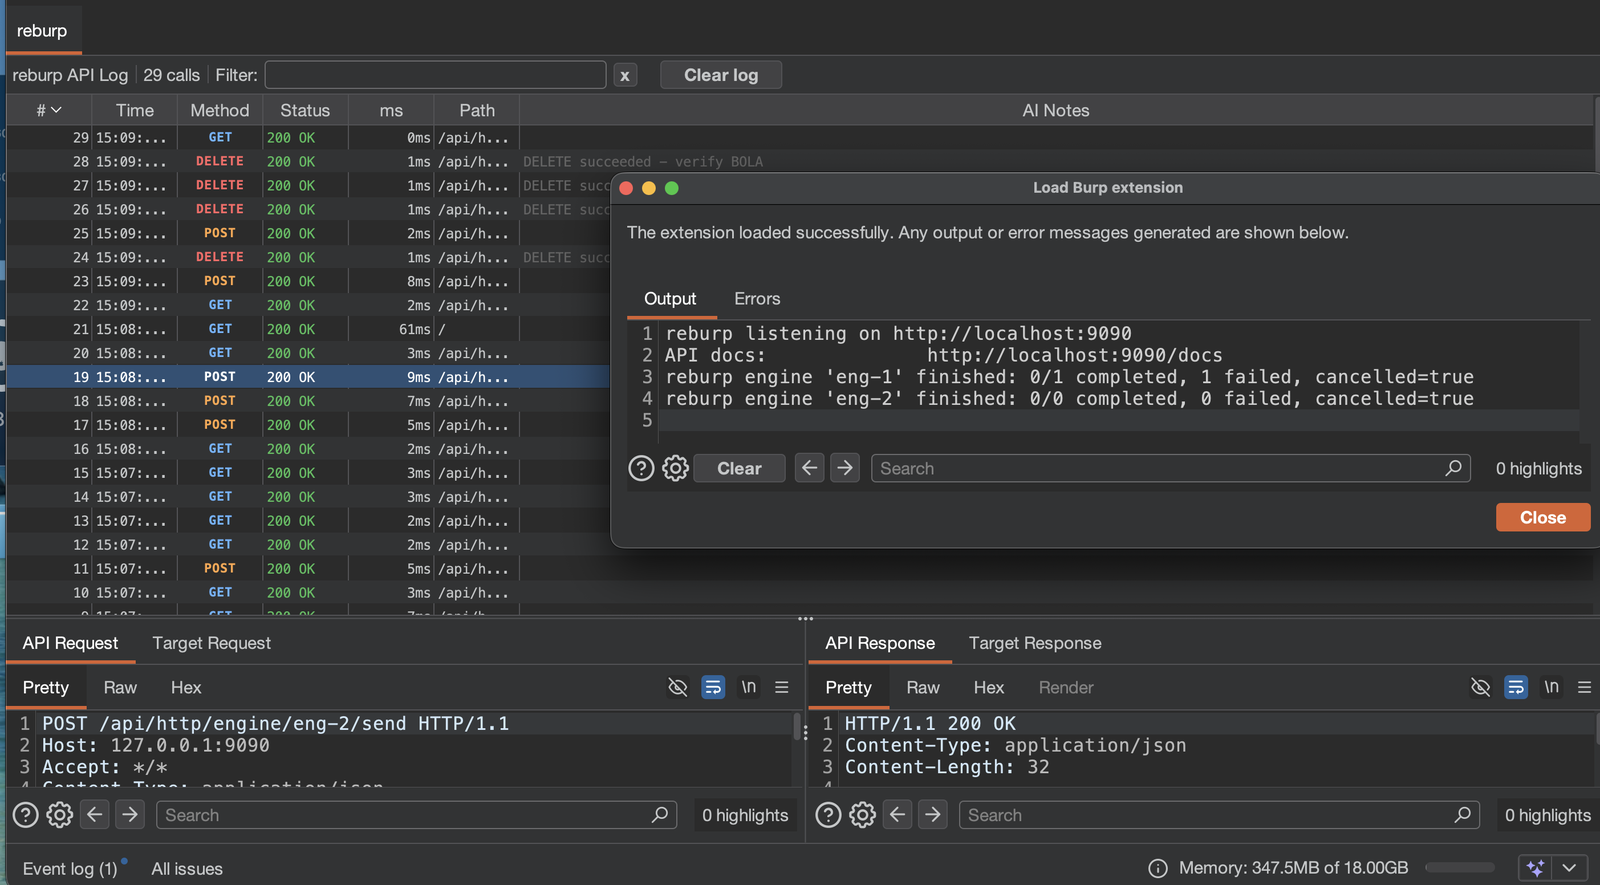 forefy/reburp
Une extension Burp Suite qui expose l'intégralité de l'API Montoya sous forme d'API REST locale, avec Swagger UI
 githubsecuritylab/seclab-taskflows-fuzzing
Un pipeline de fuzzing piloté par LLM propulsé par le GitHub Security Lab Taskflow Agent
 tihanyin/rex-skill
REx@Skill - Compétence d'exécution agentique de rétro-ingénierie pour la découverte de vulnérabilités binaires
 kabiri-labs/rcekit
RCE detection and confirmation toolkit that tests URLs or captured HTTP requests for command injection, SSTI, blind and OOB paths, returning tiered…
 safety-research/red-teaming-auto-mode
Research code for red-teaming AI auto-mode monitors, including simulation evals, fuzzing, and monitor implementations for Claude Code and Codex…
 veridiff/veridiff
Dynamic branch-divergence finder for native code -- traces two Frida executions and finds the exact instruction where they diverge.
 vighnesh91/omnisec-hex
Monorepo de sécurité local au navigateur avec six modules pour le triage mobile APK/IPA, le fuzzing DAST côté client, les annuaires OSINT, la…
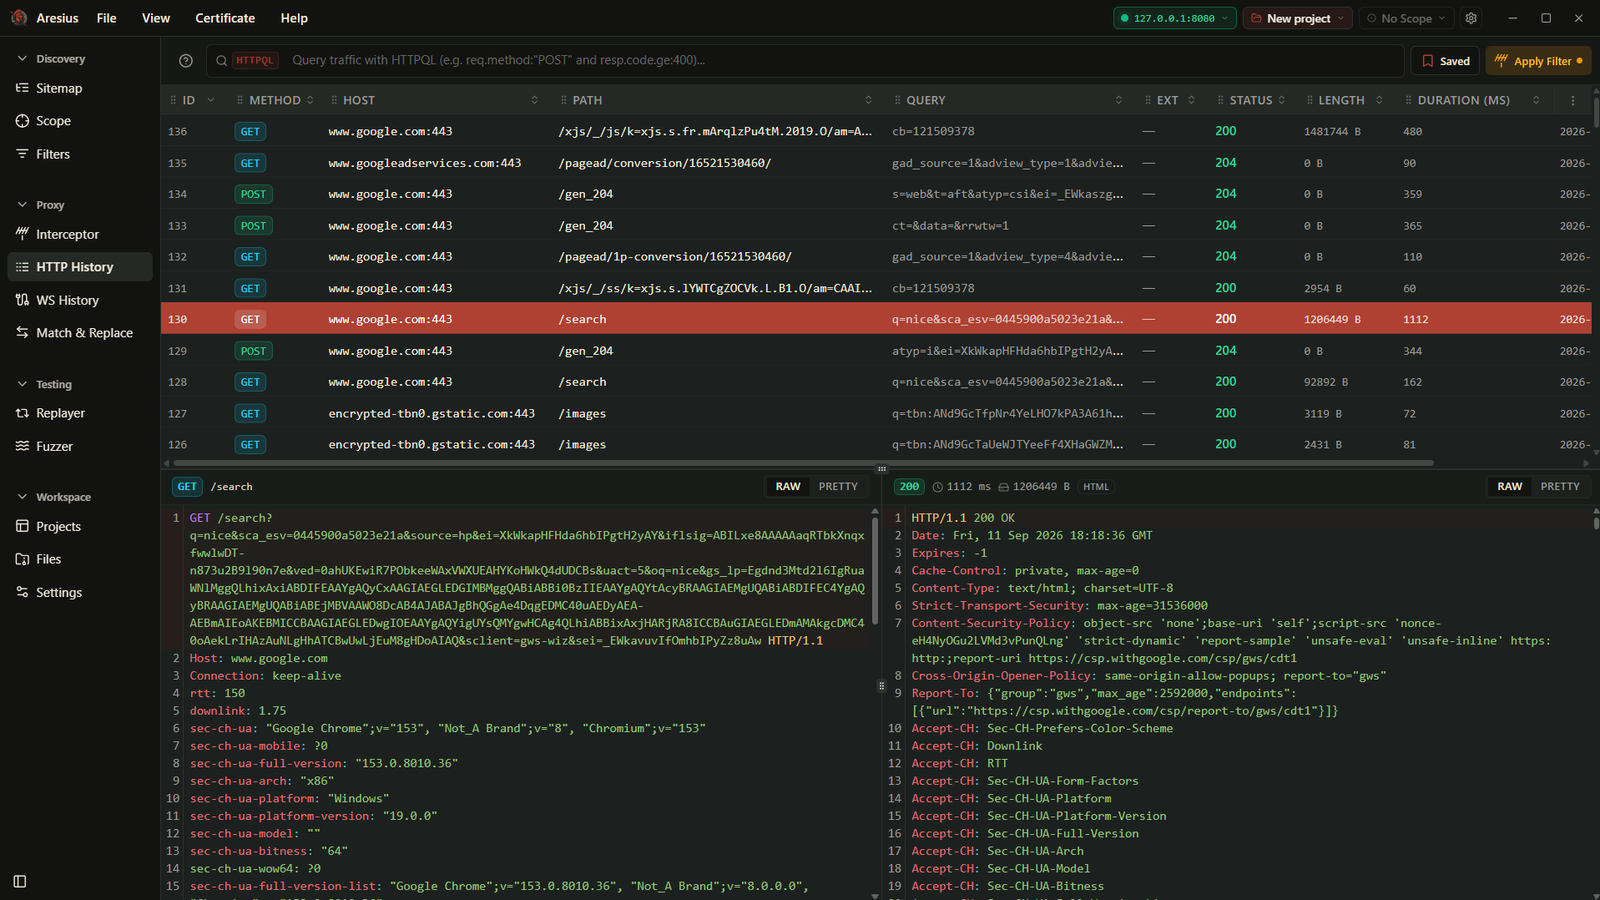 0xmarik/aresius
Native HTTP/HTTPS interception proxy for penetration testers and bug bounty hunters with live request tampering, request replay, high-speed fuzzing,…
 anonmoty/xxstrike
Scanner XSS basé sur XSStrike avec des fonctionnalités personnalisées. Détecte les vulnérabilités XSS dans les applications web.
 off-by-1-labs/flawed
Artefacts de type correctif avec défauts intégrés
 hahwul/gori
Un proxy d'interception HTTP rapide, piloté au clavier, et une boîte à outils de hacking et de pentesting pour le terminal.
 nathan-luevano/silica
Exhaustive differential validation of all 4.3B AArch64 instruction encodings.
 mycode83/godirb
Fast and easy-to-use directory brute-forcer written in Go.