awesome-c2-frameworks

Catalogue sélectionné de frameworks de command-and-control de 2026 pour les opérations de red team, avec des analyses détaillées par outil des…

Catalogue sélectionné de frameworks de command-and-control de 2026 pour les opérations de red team, avec des analyses détaillées par outil des…

Un framework de développement d'implants Windows pour l'ingénierie offensive et la recherche C2.

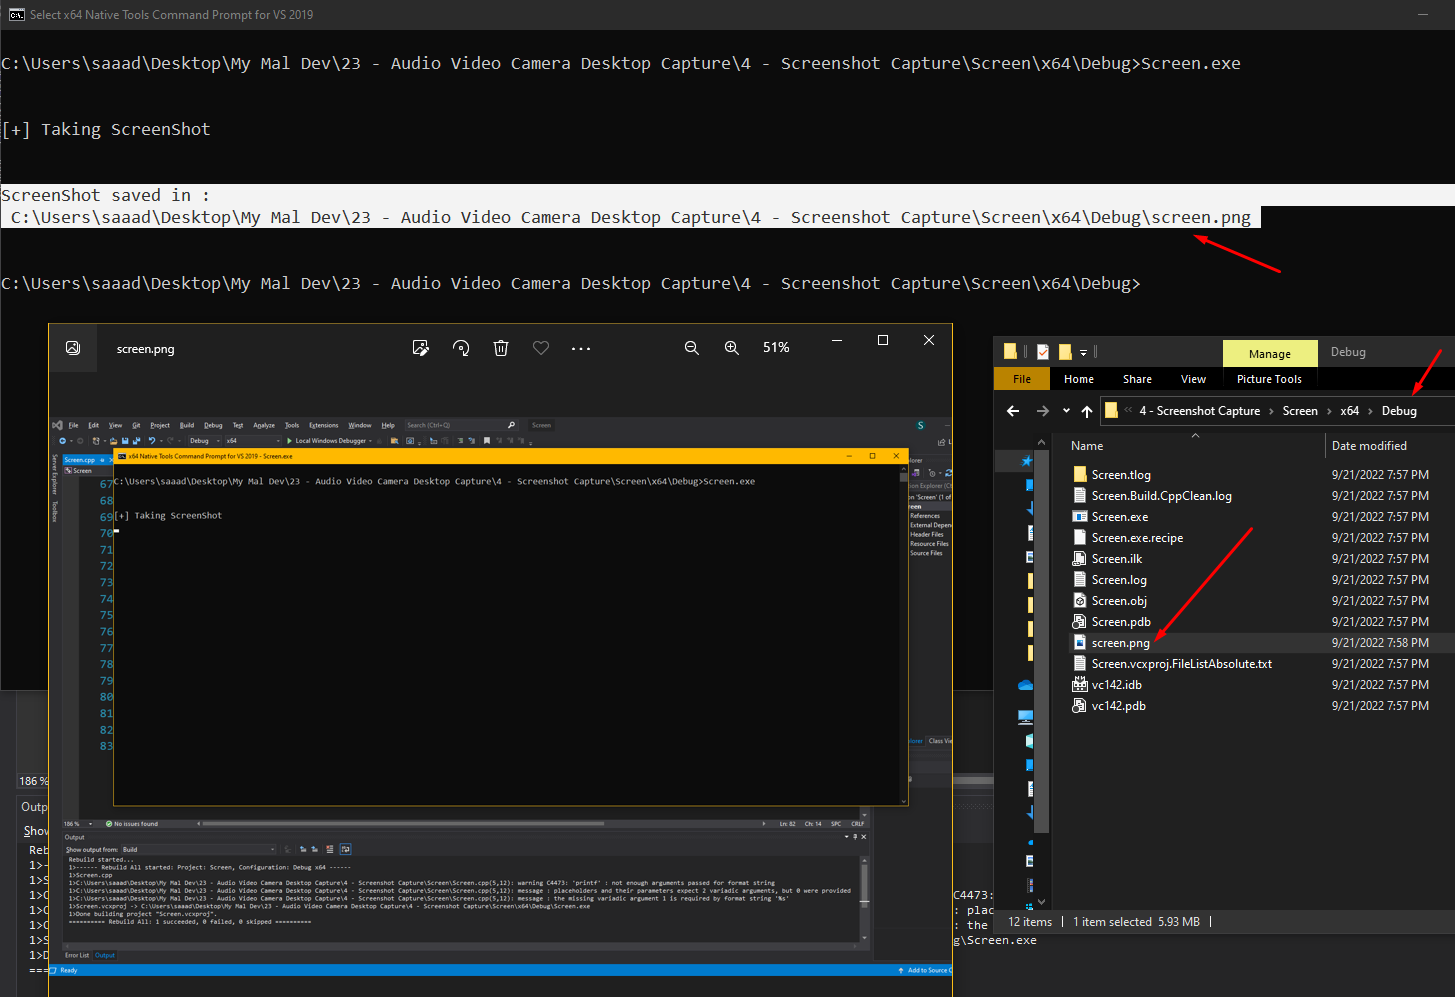
Module de post-exploitation C2 qui capture une capture d'écran du bureau de l'hôte compromis et l'enregistre sous le nom screen.png dans le…

Outil de persistance basé sur C# et Beacon Object File

Connectez-vous comme s'il n'y avait pas de pare-feu. En toute sécurité.

Agent de test de sécurité piloté par LLM qui exécute une boucle continue d'appels d'outils contre une cible, avec plus de 160 adaptateurs d'outils de…

A post exploitation framework / C2 for advanced Red Team operations

Projet global de sécurité offensive fournissant le middleware de commande et contrôle BANDWAGON et les charges utiles d'implant CART* pour les…

Fichier objet Beacon (BOF) pour forcer l'authentification du compte machine via IPP.

Compile et obfusque des payloads .NET et PowerShell pour les frameworks C2 Empire et Covenant, avec des profils de compilation configurables pour les…

Basé sur l'orchestration AI Agent + chaîne d'outils MCP + compétences en pentest, associé à un grand modèle de langage, entrée en langage naturel →…

Panneau de commande et de contrôle Flask et Socket.IO avec un agent d'extension de navigateur malveillante qui collecte des identifiants, exfiltre…

An advanced, lightweight Android Remote Admin Framework engineered for real-time monitoring, stealth interaction, and remote management through a…

Quelques notes et exemples sur les fonctionnalités de cobalt strike

Aide-mémoire sélectionnée de payloads de reverse shell en Bash, Netcat, PHP, PowerShell, Python, Perl, Ruby et msfvenom, ainsi que des webshells, de…

Framework d'émulation d'adversaires multiplateforme avec un implant Rust, un teamserver GraphQL et un DSL Eldritch pour des opérations red team…

Balise C2 Linux avec chargeur BOF ELF natif en mémoire, interrogation chiffrée AES-256-CFB et serveur C2 Python pour modules de post-exploitation…

Une base de connaissances pour le red teaming et la sécurité offensive.