

Gu3ssWeak
 b4sith-sec/gu3ssweak
Application Android délibérément vulnérable pour la recherche en sécurité mobile et la pratique du bug bounty - OWASP Mobile Top 10
android-securityvulnerability-analysismobile-app-pentesting+7
8
b4sith-sec/gu3ssweakApplication Android délibérément vulnérable pour la recherche en sécurité mobile et la pratique du bug bounty - OWASP Mobile Top 10
 mg1937/asc
Front-end rapide de décompilation d'APK Android qui interroge directement les artefacts DEX compilés, extrayant les classes et les références…
 ejfkdev/avdroot
Rootez un émulateur Android Studio en patchant son ramdisk avec Magisk — en pur Go.
 ejfkdev/ddc
DEX → Décompilateur Java en Rust — analyse rapide et progressive, CLI bilingue
 thakur2309/pagasus-pro
Python ADB-based Android device management and security audit toolkit with an interactive menu for root detection, permission dumps, debuggable app…
 newliver666/apk-reverse
Agent skill for Android APK reverse engineering: dex patching, unpacking, repacking, ad and paywall removal, native .so analysis, and runtime…
 ch0pin/rdx
A native APK and DEX decompiler written in Rust
 owasp/android-security-masterclass
Atelier de formation pratique à la sécurité Android OWASP avec 78 modules MASVS/MASTG associant des applications vulnérables, sécurisées et…
 danieldev23/frida-ssl-bypass
Boîte à outils Frida qui contourne l'épinglage de certificats SSL/TLS sur les applications Android, en hookant Java TrustManager, OkHttp, Conscrypt…
 google/artemis
Natural-language Android automation agent that drives real devices via ADB, captures Logcat and screenshots, and exposes an MCP server for AI IDEs…
 vighnesh91/omnisec-hex
Monorepo de sécurité local au navigateur avec six modules pour le triage mobile APK/IPA, le fuzzing DAST côté client, les annuaires OSINT, la…
 vighnesh91/ipaforge
Dependency-free Python CLI to unpack, inspect, edit, and rebuild iOS .ipa archives, converting plists and strings to XML while preserving Mach-O…
 amd2g2zz/kunglao-agent
The reverse-engineering expert agent: plans its own analysis path, derives every fact from raw evidence, and converges under mechanical verification…
 auroraoss/aurorastore
Client Android open source pour parcourir et télécharger des applications depuis Google Play avec connexion anonyme, usurpation d'appareil/locale et…
 stuxctf/slythestx
Outil d'audit de sécurité des applications mobiles axé sur l'automatisation de l'analyse SAST, l'identification des technologies sous-jacentes (React…
 alonemonkey/frida-ios-dump
Extrait les fichiers IPA déchiffrés des appareils iOS jailbreakés à l'aide de Frida pour la rétro-ingénierie, l'analyse de sécurité et les tests…
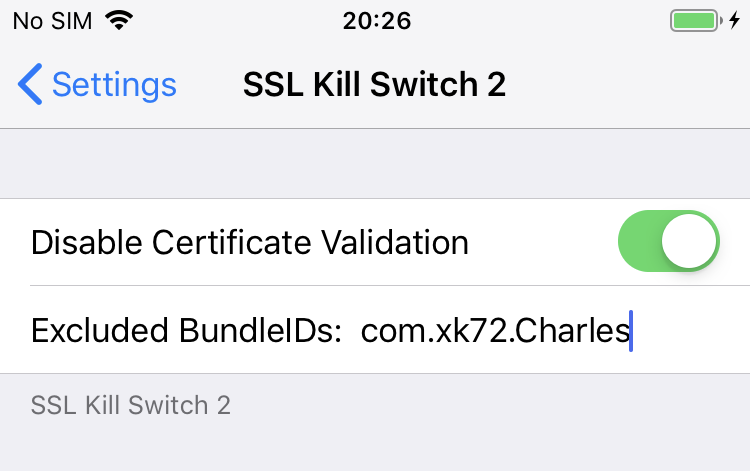 nabla-c0d3/ssl-kill-switch2
Outil Blackbox pour désactiver la validation des certificats SSL - y compris l'épinglage de certificats - dans les applications iOS et macOS.
 jwalker/frida-ios-dump-modern
Un outil de dump iOS Frida mis à jour prenant en charge les dernières API de Frida 17.5.2