

GPEWebDefender
 gopasteverything/gpewebdefender
Moniteur léger d'attaques web. Un binaire Go + SQLite. Pas OSSEC, pas un WAF.
defensive-toolsvulnerability-analysisinformation-gathering+8
2
gopasteverything/gpewebdefenderMoniteur léger d'attaques web. Un binaire Go + SQLite. Pas OSSEC, pas un WAF.

 ndaal_open_source/ndaal_public_auditd
Ensemble de règles Linux Auditd suivant les bonnes pratiques, avec 14 956 règles mappées à MITRE ATT&CK, un rôle de déploiement Ansible et des outils…
 liuz233/harde
Code de recherche pour HARDE, un harnais d'agent qui sonde et optimise de manière adaptative les composants pour la détection des risques à…
 microlaser/dns_watchdog_windows2
Script PowerShell qui surveille le trafic DNS Windows via pktmon pour détecter l'empoisonnement, l'usurpation, les réponses de résolveurs…
 haidang-infosec/phantom-grid
Un système de défense active propulsé par eBPF qui transforme votre serveur Linux en un honeypot trompeur. Il propose une redirection transparente du…
 joseluispino/hardstop
Implémentation de référence pour « Hard Stop: Kernel-Level Preemption and Containment for Rogue Agentic Execution ». Cordon Andon épistémique hors…
 pushkarreddyy/radioguard
Sous-service de défense cellulaire Zero-Trust pour Android (détection et routage sécurisé IMSI-Catcher, 2G SMS Blaster et 4G aLTEr)
 devinblack001/ddos-reduction-system
Adaptive two-stage Layer 4 DDoS mitigation gateway using behavioral traffic analysis, Random Forest classification, and kernel-level ipset/iptables…
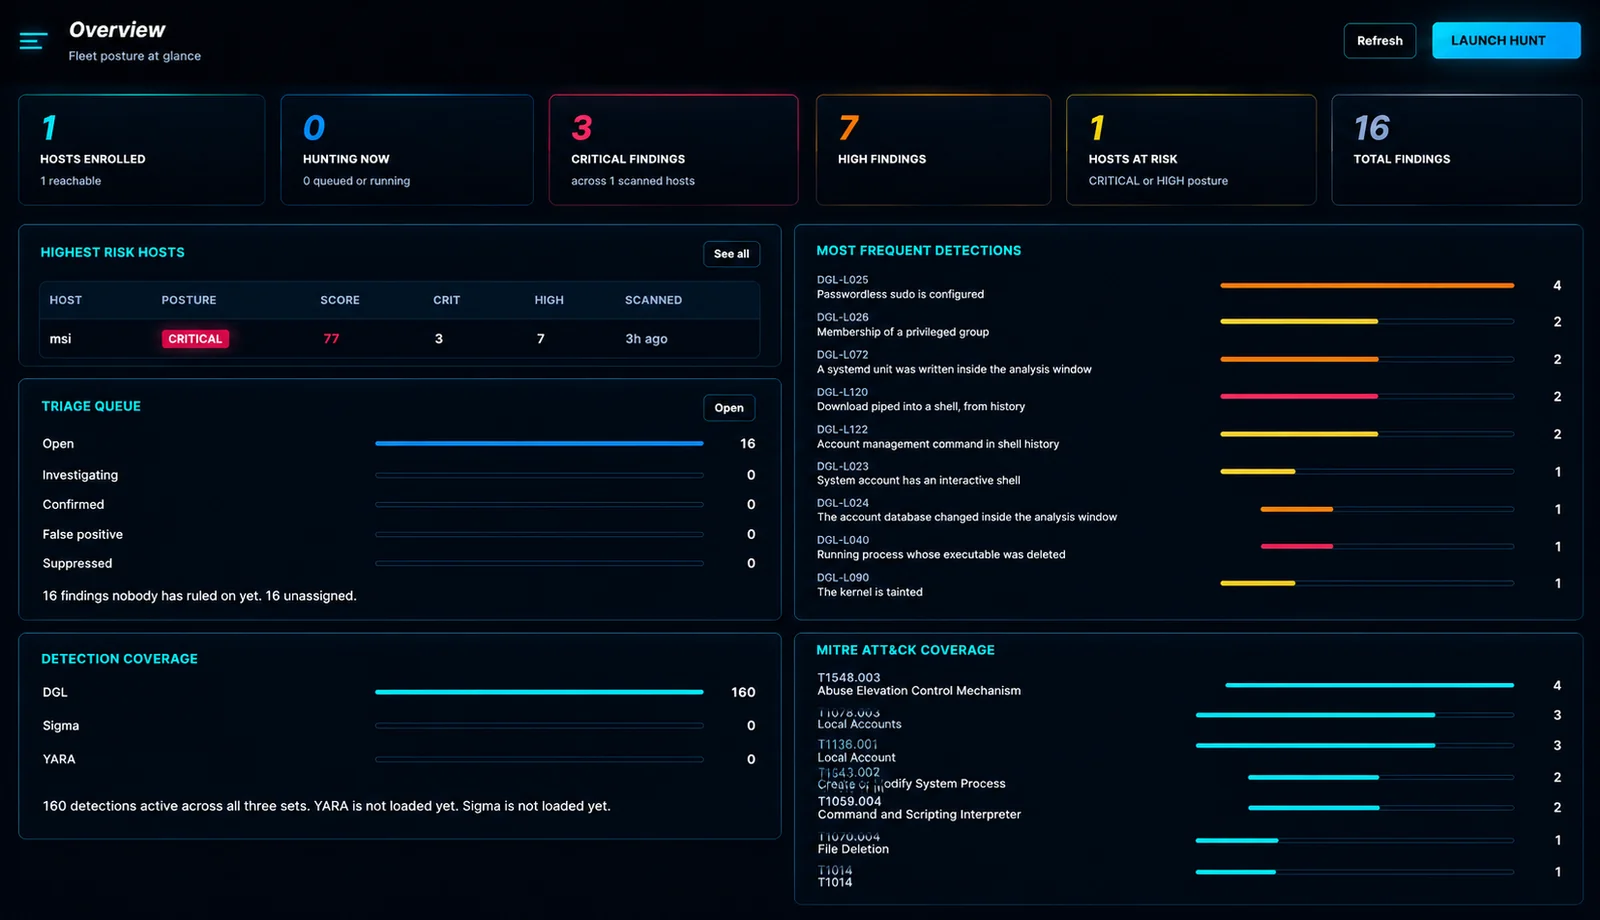 douglas-042/douglas-042-hq
Console centrale pour les collecteurs Douglas-042 HEADQUARTERS. Balaye une flotte, corrèle les résultats entre les hôtes et gère les flux IOC et la…
 bombinisecurity/bombini
Agent de surveillance de sécurité et de sandboxing eBPF basé sur Aya
 ivankovic/stop-bots
Automate stopping bad bots from accessing your server
 falconforceteam/falcondash
Tableau de bord Azure workbook qui visualise et explore les métriques de performance de détection, aidant les équipes de sécurité à mesurer et à…
 sonitbahl/sshintel
Honeypot SSH autonome permettant de capturer les interactions des attaquants et de les transformer en renseignements de sécurité structurés.
 safeagent-beihang/clawguard
Toolkit de sécurité pour agents IA d'entreprise offrant un audit préalable, un durcissement de configuration, une détection des menaces en temps réel…
 duggytuxy/syswarden
Host-local Linux security orchestrator enforcing nftables policy with HIDS/HIPS telemetry, bounded threat-intelligence feeds, out-of-band WAAP log…
 jdinovo/spade
SPaT Attack Detection and Evaluation dataset
 bert-janp/open-source-threat-intel-feeds
Ce dépôt contient des flux Threat Intel Open Source librement utilisables, qui peuvent être exploités sans exigences supplémentaires. Il comprend…
 gmh5225/crowarmor
Driver de sécurité du noyau Linux utilisant LSM pour durcir le système, surveiller et restaurer l'intégrité de la table des appels système, et…