Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
817 résultats
UnifiedThreatHunting preview

UnifiedThreatHunting

GitHubsims718718/unifiedthreathunting

Documente une méthodologie de chasse aux menaces structurée et reproductible couvrant les déclencheurs, les hypothèses SMART, les critères de…

defensive-toolsforensicsthreat-intelligence+6
108
il y a 2 jours
netscaler-ctx697096-checker preview

netscaler-ctx697096-checker

GitHubthomaspoppelgaard/netscaler-ctx697096-checker

Vérificateur en lecture seule pour Citrix NetScaler CTX697096 (CVE-2026-88771–88778) : vérifie la build, les préconditions des CVE et les risques de…

defensive-toolsioc-managementreconnaissance+9
12il y a 1 jour
aws-firmware-dump preview

aws-firmware-dump

GitHubradkawar/aws-firmware-dump

Acquiert les disques EBS d'une AMI AWS que vous pouvez lancer, en diffusant les snapshots via les API directes EBS vers un bucket S3 privé avec des…
cloud-infrastructure-securitydisk-forensicsscripting-automation+5
15il y a 2 jours
honeypot-stuff preview

honeypot-stuff

GitHubjeeberrr/honeypot-stuff

Des trucs comme des rapports d'analyse de malwares sur ce que j'ai capturé depuis mon honeypot

forensicsmalware-analysisthreat-intelligence+3
il y a 6 jours
IPA preview

IPA

GitHubseekbytes/ipa

Analyseur GUI pour l'exploration approfondie des fichiers PDF. Détectez les charges utiles malveillantes, comprenez les relations entre objets et…
defensive-toolsstatic-analysisvulnerability-analysis+6
882il y a 2 ans
spidump preview

spidump

GitHubwrongbaud/spidump

Outil de reconstruction d'images SPI flash via des captures d'analyseur logique

embedded-systems-securityiot-securityreverse-engineering+7
4il y a 11 jours
DeadMatter preview

DeadMatter

GitHubqsecure-labs/deadmatter

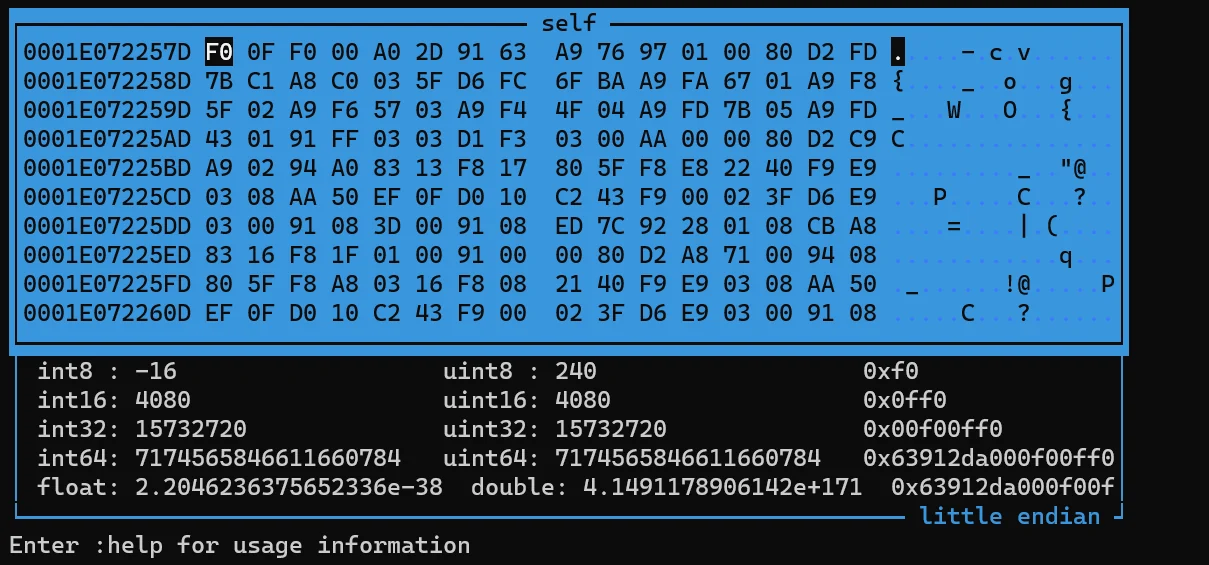
Outil d'extraction d'identifiants indépendant du décalage

password-crackingmemory-forensicshash-analysis+7
69il y a 1 an
PAGASUS-PRO preview

PAGASUS-PRO

GitHubthakur2309/pagasus-pro

Python ADB-based Android device management and security audit toolkit with an interactive menu for root detection, permission dumps, debuggable app…

android-securityvulnerability-scannersmobile-app-pentesting+8
534il y a 1 mois
DFIR-Companion preview

DFIR-Companion

GitHubhasamba/dfir-companion

Serveur compagnon de forensique DFIR + extension de capture
defensive-toolsioc-managementmemory-forensics+9
27il y a 2 jours
easy_triage preview

easy_triage

GitHubmsuhanov/easy_triage

Scripts pour le triage de systèmes compromis (Linux, ESXi, FreeBSD/NetScaler)

defensive-toolsscripting-automationforensics+4
9il y a 1 jour
Sandroid_Dexray-Intercept preview

Sandroid_Dexray-Intercept

GitHubfkie-cad/sandroid_dexray-intercept

Un outil d'analyse de logiciels malveillants Android qui crée des profils d'exécution complets en s'accrochant au comportement des applications à…

android-securitydynamic-analysis-sandboxingdynamic-code-analysis+8
10il y a 26 jours
OsintCase preview

OsintCase

GitHubemrekybs/osintcase

An OSINT investigation case mapping tool for organizing entities, relationships, evidence, and intelligence.
ioc-managementosintforensics+6
2il y a 5 jours
ubuntils preview

ubuntils

GitHubasmitdesai/ubuntils

CLI/TUI Python pour le triage forensique des systèmes Ubuntu — détecte et remédie aux mécanismes de persistance avec collecte d'artefacts,…
defensive-toolsioc-managementpersistence-mechanisms+7
5il y a 11 jours
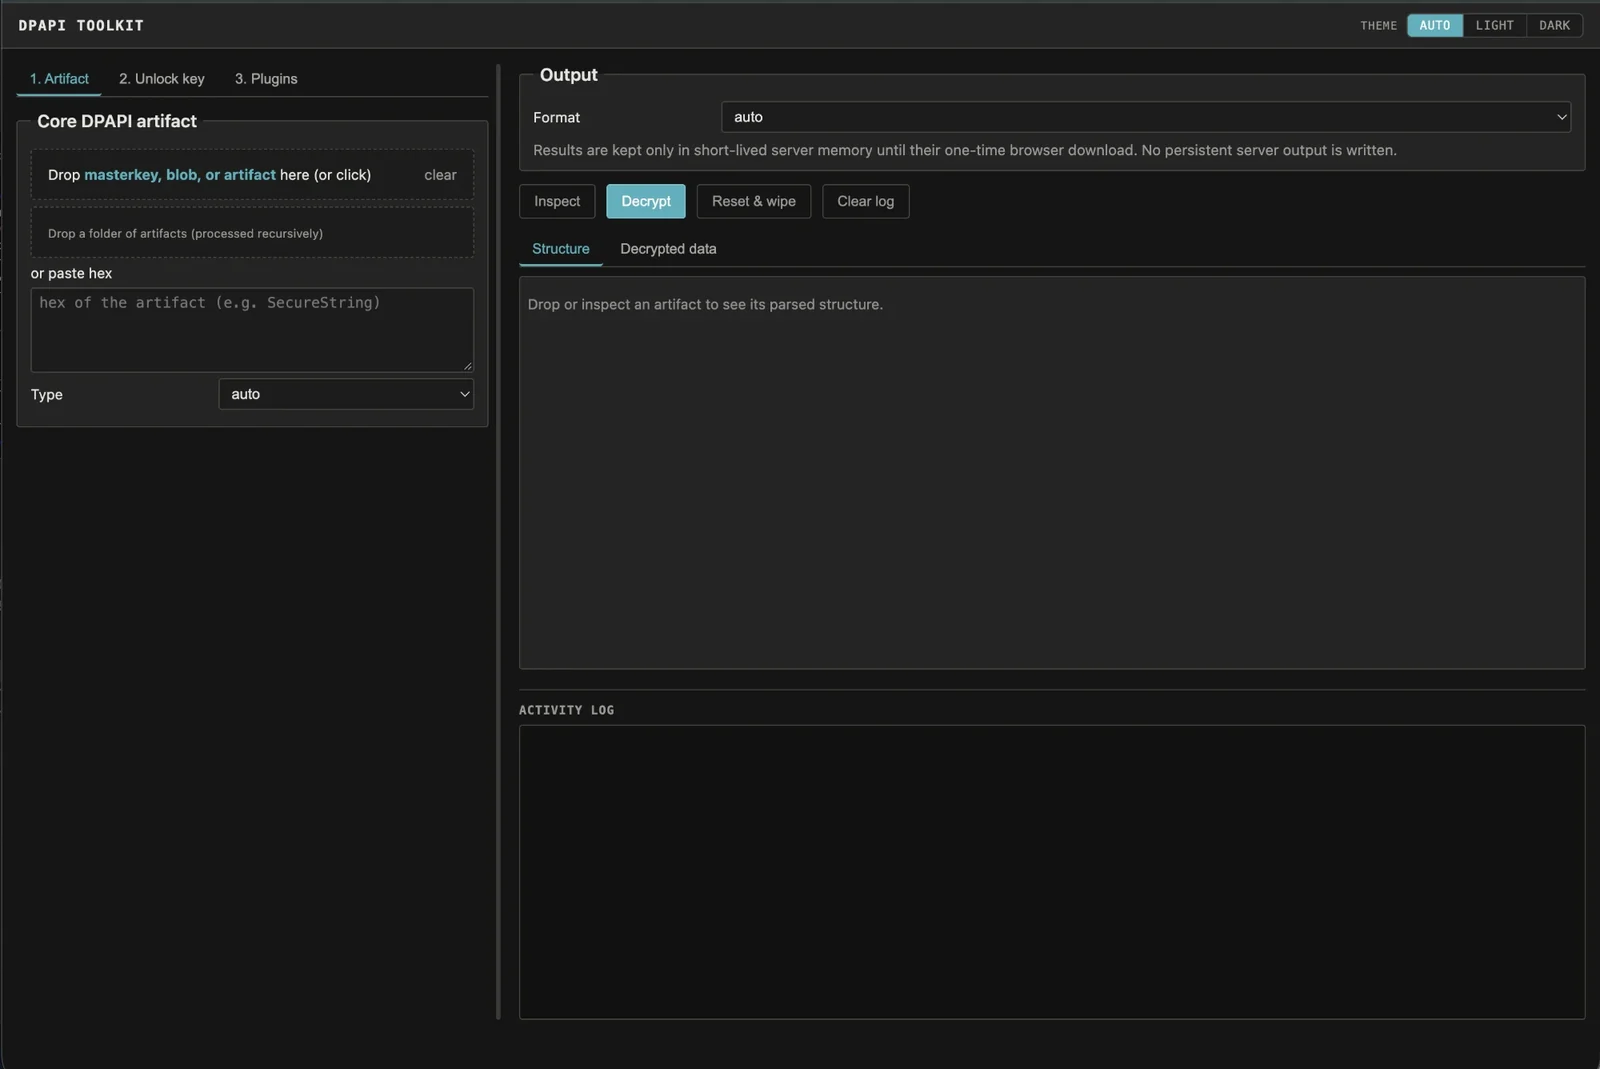
dpapi-toolkit preview

dpapi-toolkit

GitHubcrypt0p3g/dpapi-toolkit

Déposez n'importe quel artefact Windows DPAPI et il identifie le format ainsi que la clé principale exacte nécessaire, puis déchiffre une fois que…
password-crackingencryption-decryption-toolshash-analysis+7
28il y a 11 jours
blackarch preview

blackarch

GitHubblackarch/blackarch

Une distribution basée sur ArchLinux pour les testeurs d'intrusion et les chercheurs en sécurité.
vulnerability-scannersexploit-frameworksreverse-engineering+8
3.5kil y a 6 jours
frida-medit preview

frida-medit

GitHubgmh5225/frida-medit

Scanner de mémoire de processus CUI multiplateforme basé sur Frida pour trouver, filtrer, patcher et dumper la mémoire des processus en direct lors…
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+3
il y a 3 ans
frida-stalker-NtStrace preview

frida-stalker-NtStrace

GitHubgmh5225/frida-stalker-ntstrace

Traceur d'appels système basé sur frida-stalker sous Windows (x64).

dynamic-analysis-sandboxingdynamic-code-analysisreverse-engineering+4
3il y a 3 ans
CAPEsolo preview

CAPEsolo

GitHubcapesandbox/capesolo

Standalone Windows VM malware sandbox running capemon, with GUI triage viewer, YARA signatures, IOC extraction, network analysis, and…

defensive-toolsioc-managementdynamic-analysis-sandboxing+7
60il y a 3 jours
Précédent12…46Suivant