
bruno
 usebruno/bruno
IDE open source pour explorer et tester des API (alternative légère à Postman/Insomnia)
general-purpose-utilitiesscripting-automationapi-security-testing+3
47.3k
usebruno/brunoIDE open source pour explorer et tester des API (alternative légère à Postman/Insomnia)
 piratesshield/apiharvester
L'outil d'attaque API en un seul coup - trouve l'URL de l'API à partir de la racine donnée et simule les attaques automatisées
 vighnesh91/securiscan
Moteur de triage de sécurité Python en bibliothèque standard qui analyse les applications web, les API, les LLM et les packages mobiles via…
 devcop95/bugbounty-lab101
Un espace de travail complet pour le bug bounty destiné aux chercheurs HackerOne. Comprend l'application du périmètre, un pipeline automatisé de…
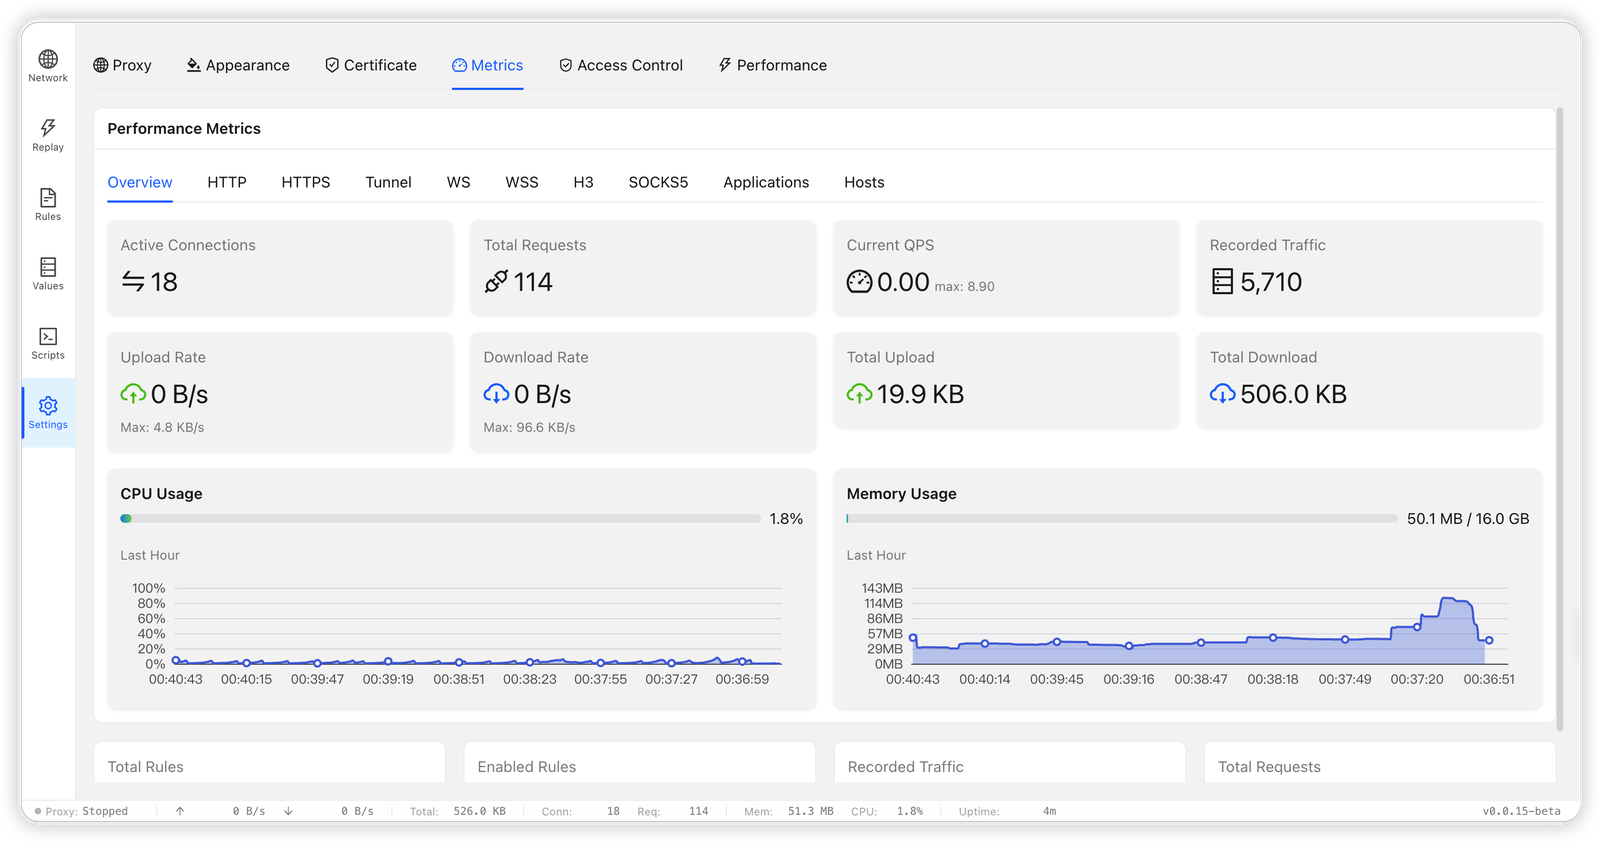 bifrost-proxy/bifrost
Proxy MITM HTTP/HTTPS/SOCKS5 haute performance en Rust avec interception TLS, réécriture de requêtes basée sur des règles, capture de trafic, points…
 akha-security/akca
Scanner DAST orienté preuves en Go qui explore les applications web et les API, puis exécute des vérifications adaptatives de SQLi, XSS, RCE, SSRF et…
 theqmaks/resolver
Cette extension intègre des services populaires de résolution de CAPTCHA dans BurpSuite afin de traiter différents types de CAPTCHAs sans…
 kamalx06/xxeripper
Scanner XXE en boîte noire détectant les injections in-band, basées sur les erreurs et blind out-of-band via un établissement de base statistique,…
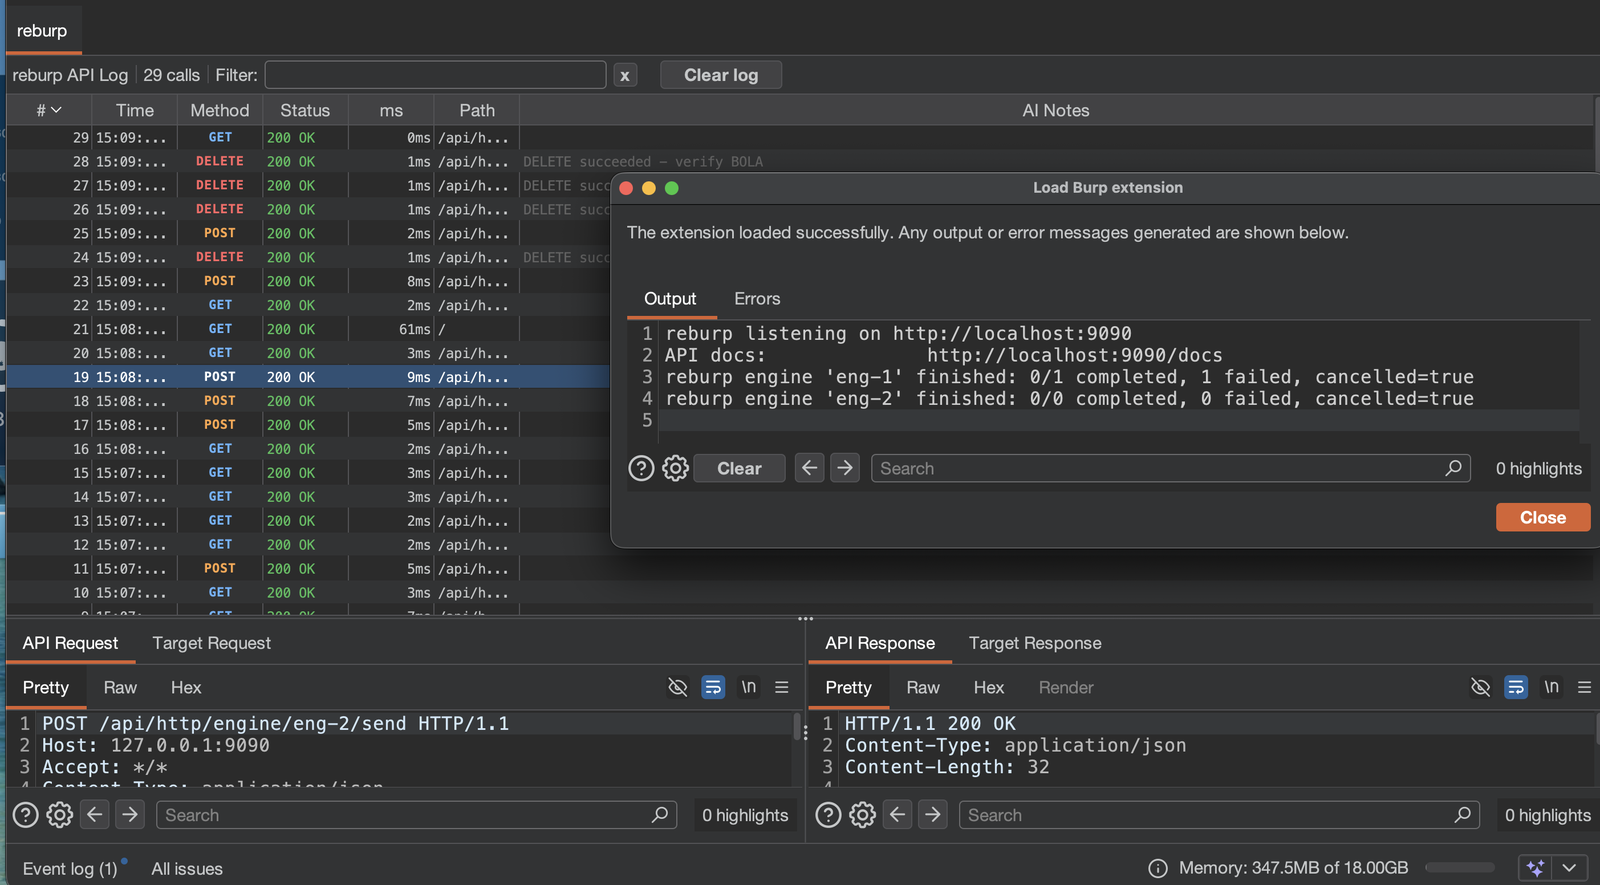 forefy/reburp
Une extension Burp Suite qui expose l'intégralité de l'API Montoya sous forme d'API REST locale, avec Swagger UI
 t0xodile-swig/http3-adapter
Extension Burp Suite qui intercepte les requêtes et les envoie via HTTP/3, en convertissant les réponses pour Burp, avec prise en charge des requêtes…
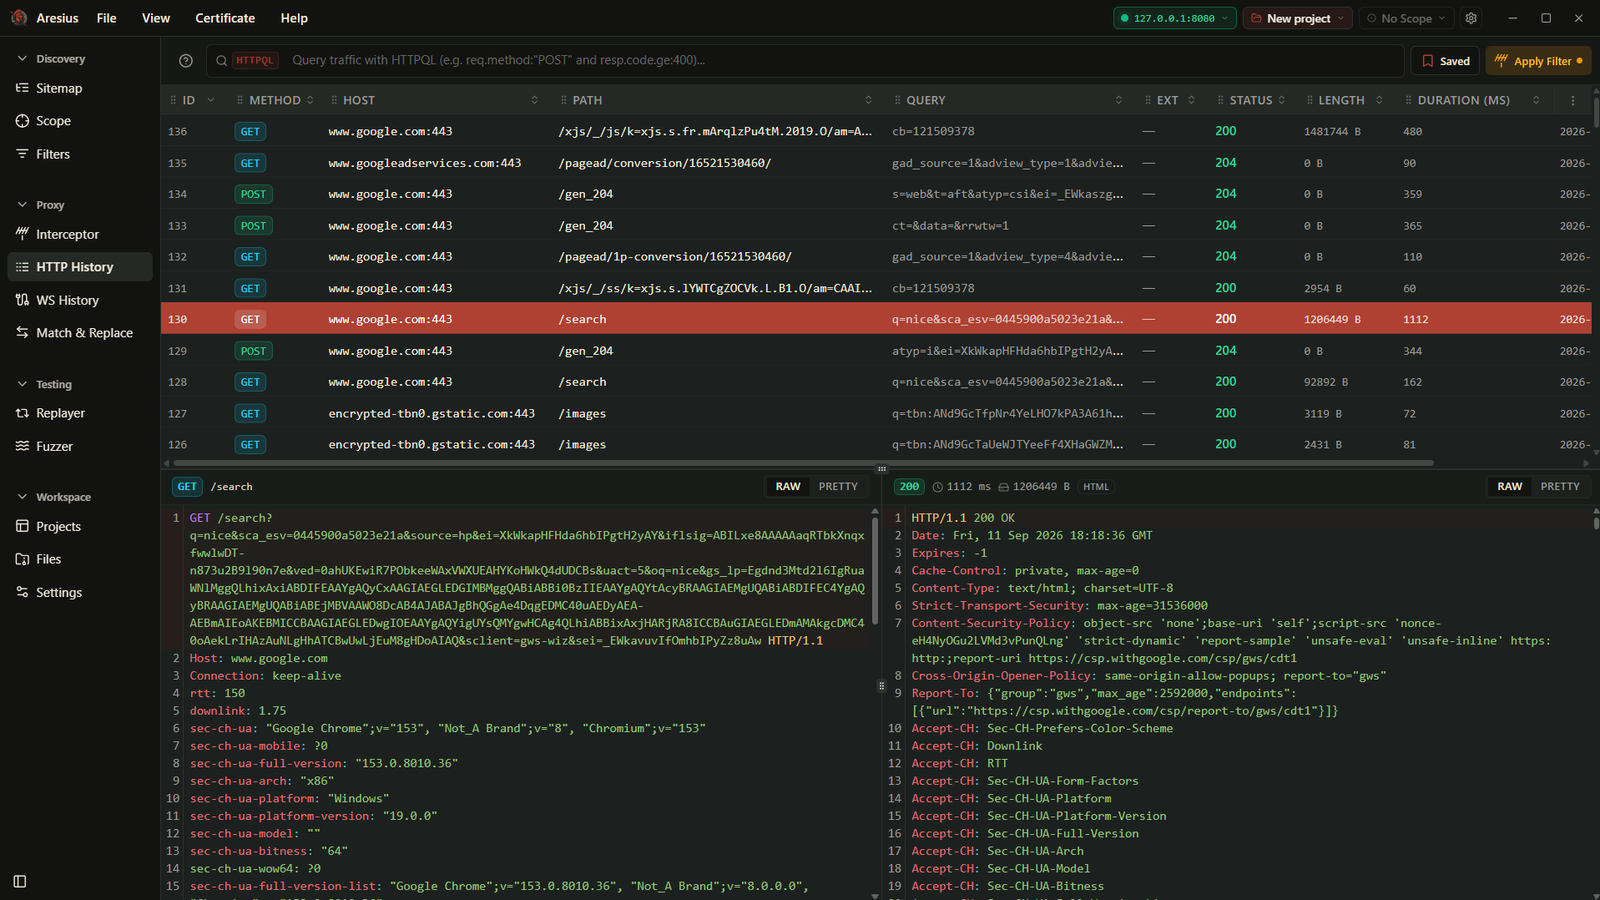 0xmarik/aresius
Native HTTP/HTTPS interception proxy for penetration testers and bug bounty hunters with live request tampering, request replay, high-speed fuzzing,…
 lumoslab-innovation/openhunterai
Équipe rouge IA locale d'abord pour la sécurité des applications web, API et LLM. Raisonnement de type attaquant, constats étayés par des preuves et…
 thoropass-public/area51
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 vid4l-07/roxy
Proxy d'interception HTTP en terminal avec TUI pour capturer, inspecter et modifier les requêtes en temps réel, ainsi qu'un Repeater pour renvoyer et…
 hahwul/gori
Un proxy d'interception HTTP rapide, piloté au clavier, et une boîte à outils de hacking et de pentesting pour le terminal.
 offensive360/sast-scan-action
GitHub Action for Offensive360 SAST scans and SARIF results. See the open-source program for eligibility and setup.
 offensive360/mcp-server
Serveur MCP qui exécute des analyses SAST sur des bases de code locales et renvoie les résultats avec leur sévérité et leurs correctifs, permettant…
 intelligencex/sdk
SDK pour interroger le moteur de recherche et l'archive de données Intelligence X, prenant en charge des sélecteurs comme l'e-mail, le domaine, l'IP…