

N0xis
 structio-labs/n0xis
Boîte à outils de rétro-ingénierie axée sur l'IA : analyse statique, décompilateur SSA, mémoire vive, provenance. Code source disponible (PolyForm…
static-analysisdynamic-analysis-sandboxingmemory-forensics+7
structio-labs/n0xisBoîte à outils de rétro-ingénierie axée sur l'IA : analyse statique, décompilateur SSA, mémoire vive, provenance. Code source disponible (PolyForm…
 rasetsuu/vmp-devirt
Plateforme de recherche pour la dévirtualisation de VMProtect assistée par trace : les front-ends de version alimentent un backend partagé…
 pdb333/cortex
Une boîte à outils d'analyse d'exécution Windows combinant analyse de mémoire, débogage, automatisation et API adaptées à l'IA.
 akatorich/kernelflirt
Débogueur au niveau du noyau Windows avec une interface de type OllyDbg/IDA, points d'arrêt logiciels et matériels, symboles PDB, décompilateur et 17…
 gmh5225/ida-claude-code-plugins
Plugins intégrant Claude Code à IDA Pro pour assister les workflows de reverse engineering et d'analyse binaire grâce au désassemblage et à la…
 gmh5225/ida_plugin_pcodegpt
Plugin IDA Pro qui utilise OpenAI GPT-3.5/GPT-4 pour automatiser les tâches de rétro-ingénierie telles que le nommage de fonctions, l'explication de…
 123wwwa/flowname
Next-generation JavaScript identifier recovery with LLMs.
 ablation-tool/ablation
Framework de rétro-ingénierie avec désassemblage, décompilation, analyse de teinte, comparaison de versions et recherche sémantique, plus l'analyse…
 mrphrazer/binary-cartography
Webinaires techniques sur l'ingénierie inverse, l'analyse de malwares et la protection logicielle.
 ngwg/ceasta
disassembler, decompiler and debugger in one, with a built-in mcp server: point an ai at a binary and it can debug it, not just read it. ida-style…
 tihanyin/rex-skill
REx@Skill - Compétence d'exécution agentique de rétro-ingénierie pour la découverte de vulnérabilités binaires
 gmh5225/gmh5225
Chaîne d'outils de recherche en sécurité basée sur LLVM : NeverC, un compilateur croisé C23, et NeverD, un moteur d'analyse binaire et de…
 recurse-labs/recurse
Agentic reverse engineering IDE with a pure-Rust multi-architecture disassembler, native decompiler, debugger, and LLM agent for binary analysis and…
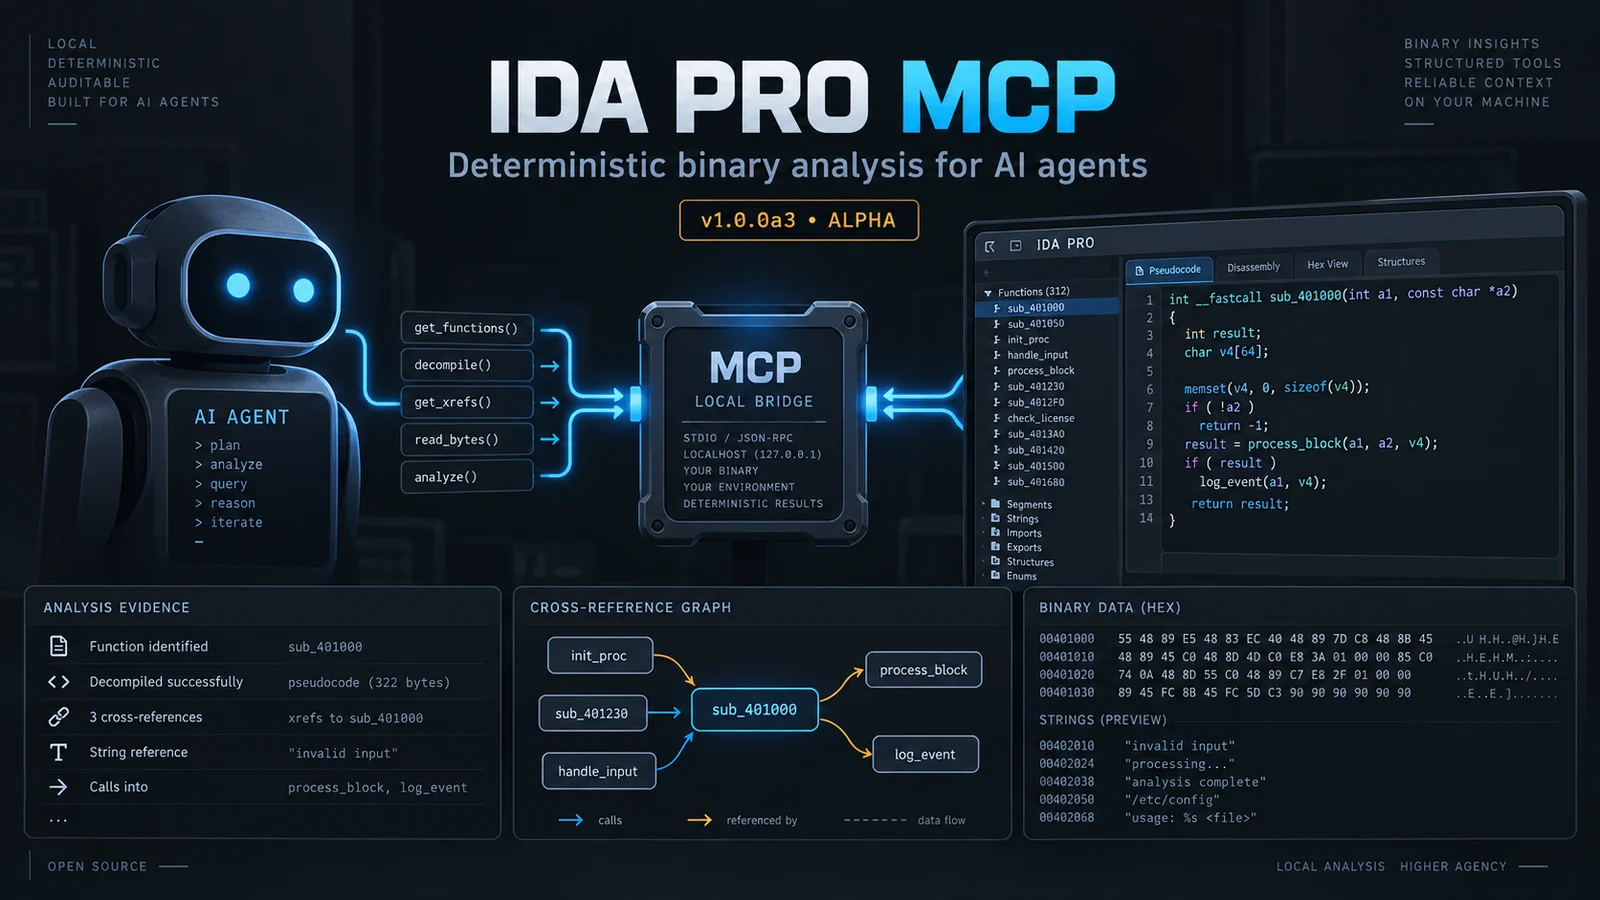 grecandrei/ida-pro-mcp
Local-first, deterministic MCP server for IDA Pro/Home: 109 strict-schema reverse-engineering operations, evidence-backed findings, and policy-gated…
 ylca0/idalib-cli
CLI natif pour agent encapsulant IDA Pro IDALib pour une analyse binaire sans état avec sortie JSON : désassemblage, décompilation Hex-Rays, CFG,…
 gmh5225/enigma-
Réimplémentation en C++ du cœur analytique de Ghidra sans dépendances JVM, offrant une analyse binaire embarquable, les fondations Pcode/Sleigh et…
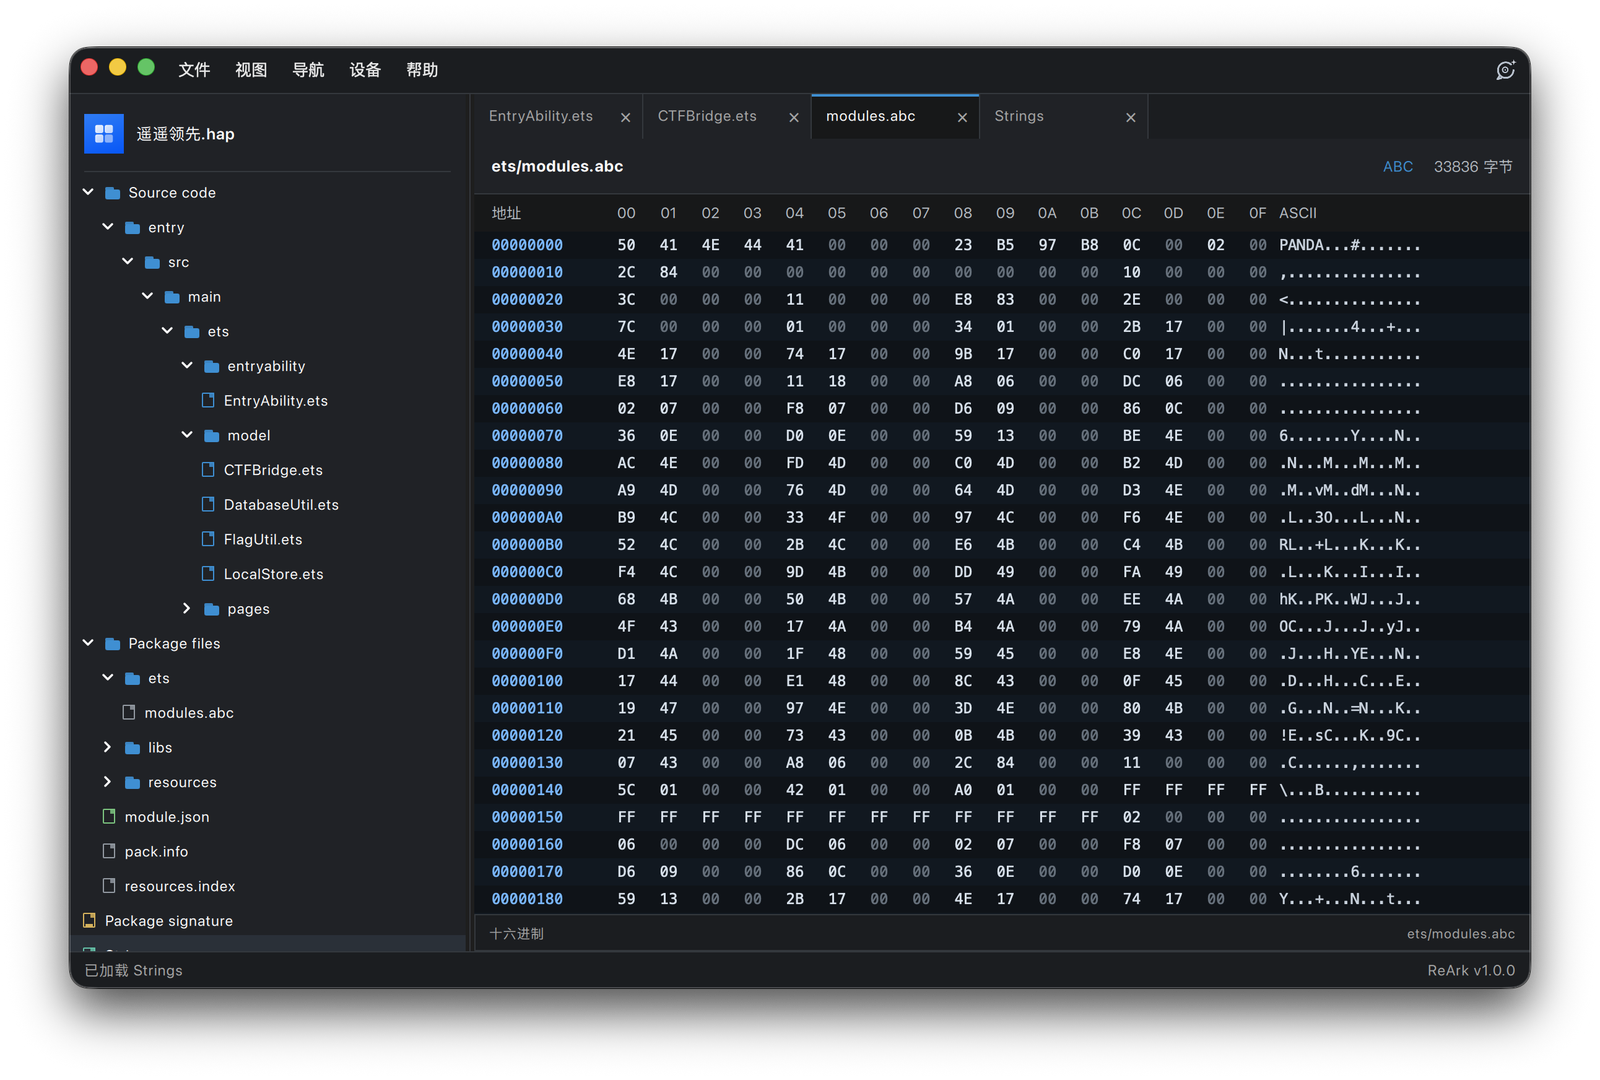 lkimuk/reark
An intelligent reverse engineering analysis tool designed for multiple target platforms, currently supporting HarmonyOS (HAP/APP/ABC) and Android…
 gavmor/x86-cpp-reversing-skill
Compétence Claude Code pour la rétro-ingénierie de binaires C++ x86 32 bits little-endian (vtables, RTTI, récupération d'héritage)