
ip-obfuscation
 hackinglz/ip-obfuscation
Génère des adresses IP et des URL obfusquées à l'aide d'astuces DWORD, octales, hexadécimales, IPv6-mapped et de faux domaines @ pour les tests…
impersonation-toolsphishingwaf-bypass+6
44
hackinglz/ip-obfuscationGénère des adresses IP et des URL obfusquées à l'aide d'astuces DWORD, octales, hexadécimales, IPv6-mapped et de faux domaines @ pour les tests…
 kamalx06/xxeripper
Scanner XXE en boîte noire détectant les injections in-band, basées sur les erreurs et blind out-of-band via un établissement de base statistique,…
 mmarting/unwaf
Outil Go qui découvre passivement la véritable IP d'origine derrière un WAF/CDN en utilisant plusieurs sources OSINT, puis vérifie les candidats via…
 ammarion/waf-detector
🛡️ Outil de détection WAF & CDN haute performance. Identifiez les couches de protection (Cloudflare, Akamai, AWS, Fastly, et plus encore), exécutez…
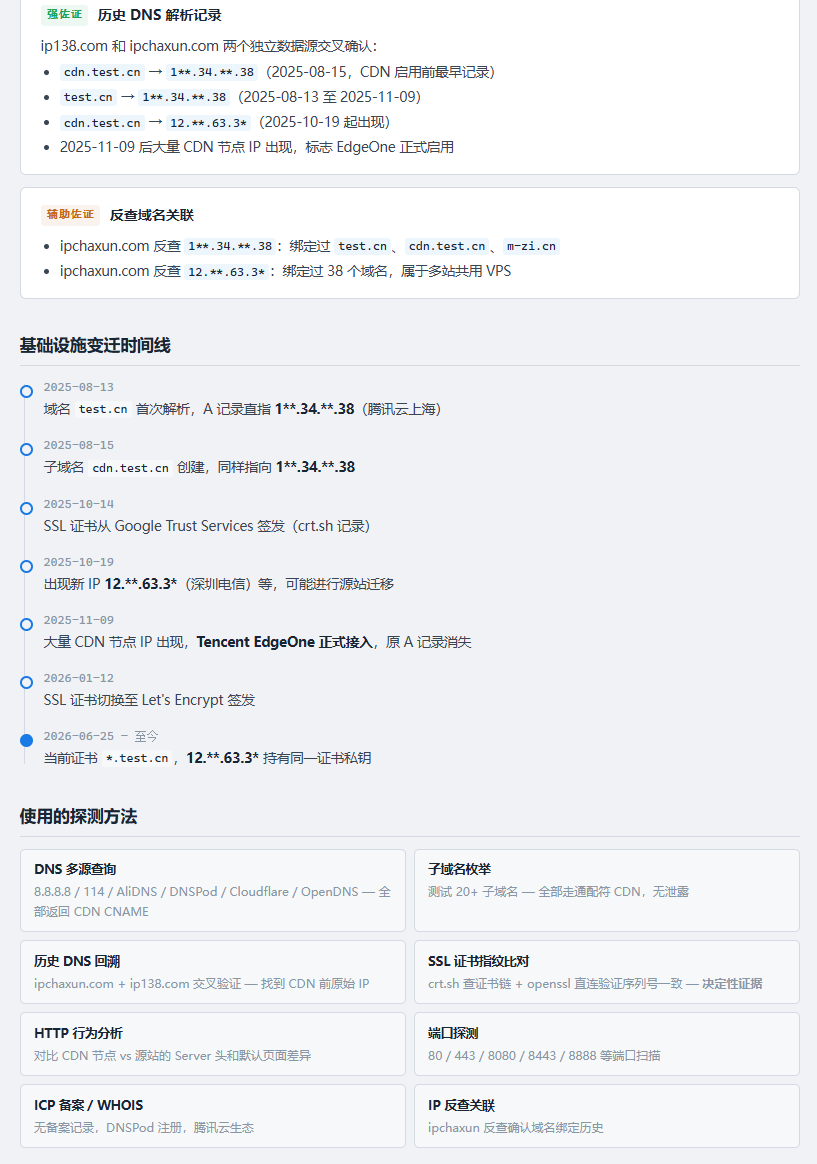 0xshe/fuck-cdn
Compétence de découverte automatisée des IP d'origine CDN pour Claude Code qui exécute plus de 40 méthodes OSINT priorisées, recoupe les candidats…
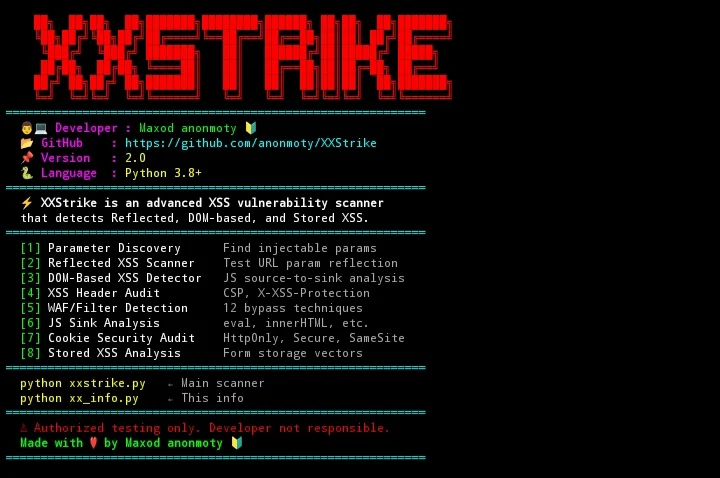 anonmoty/xxstrike
Scanner XSS basé sur XSStrike avec des fonctionnalités personnalisées. Détecte les vulnérabilités XSS dans les applications web.
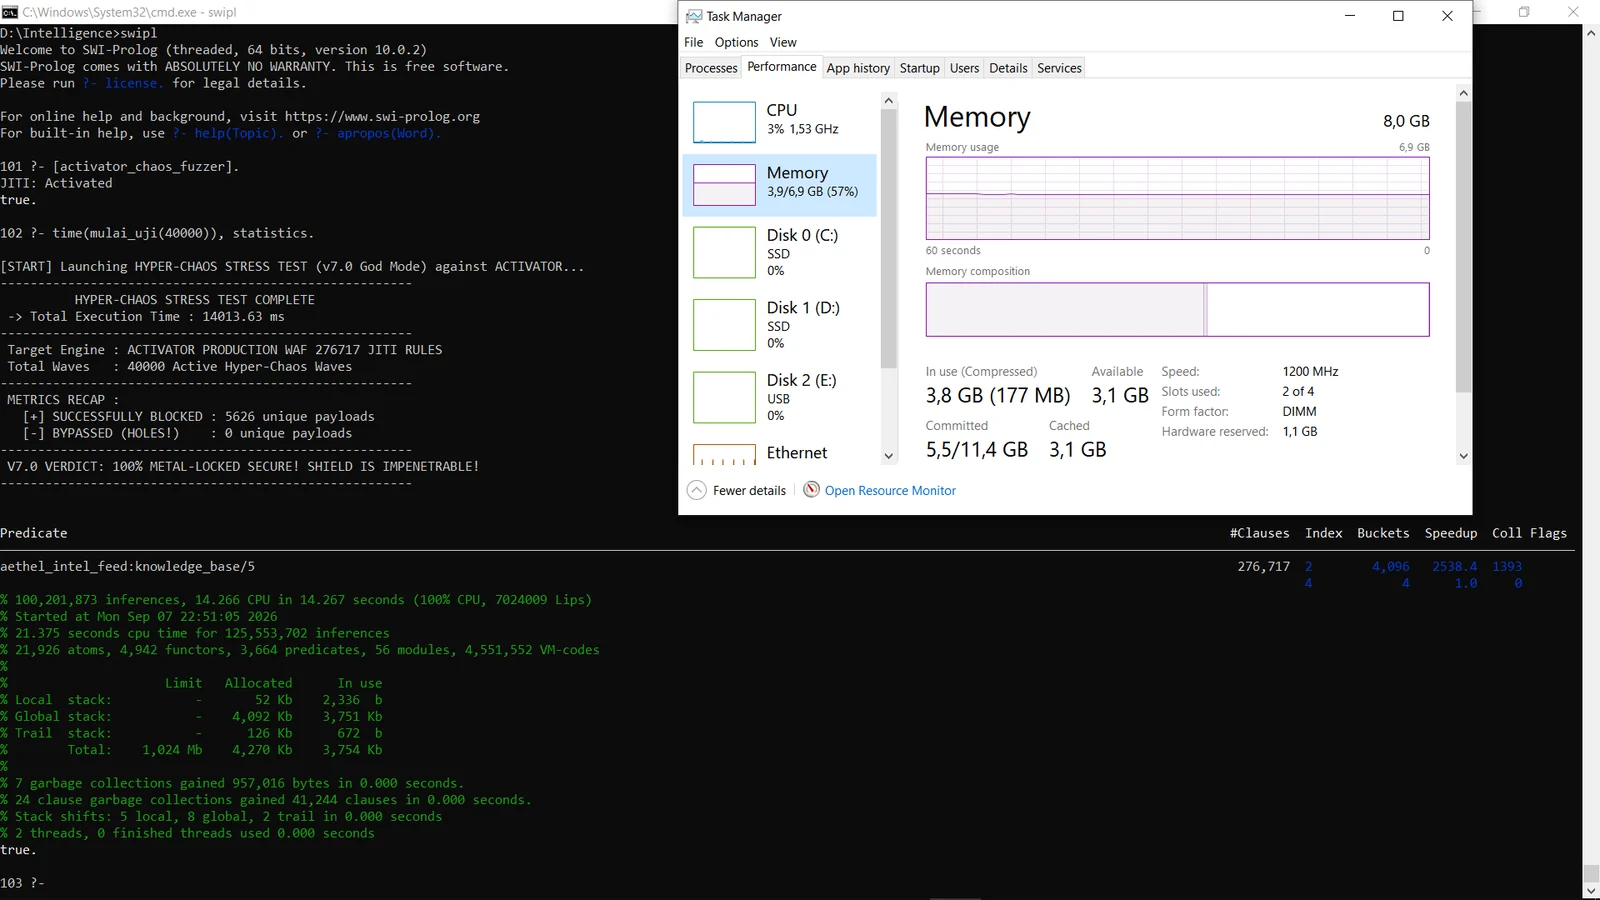 lokinpendawa/aethel_core
Next-gen logical WAF engine built in SWI-Prolog. Features an inductive learning brain running at 2M+ LIPS with an integrated recursive decoder to…
 wi3memake/react2shell-scanner
Framework d'évaluation de sécurité en ligne de commande pour les applications React et Next.js, analysant les composants serveur React pour détecter…
 qassam-315/cve-2026-23918-elite-auditor
Script de reconnaissance élite pour auditer la pile HTTP/2 d'Apache contre les corruptions mémoire (CVE-2026-23918). Fonctionnalités : forçage de…
 robrankin/cve-2021-44228-waf-tests
Test de la protection WAF contre CVE-2021-44228 Log4Shell
 manishkanyal/log4j-scanner
Un scanner de vulnérabilité Log4j est utilisé pour identifier les CVE-2021-44228 et CVE_2021_45046.
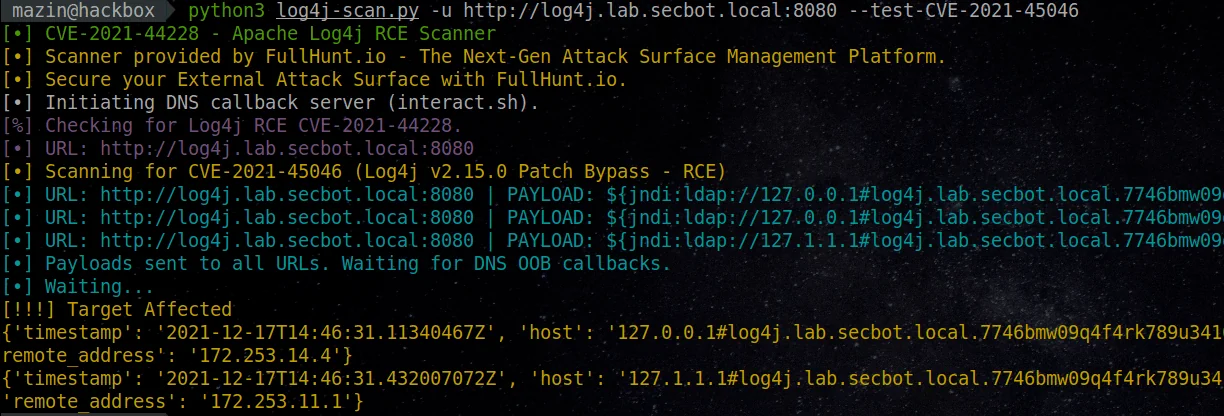 ananya-0306/log-4j-scanner
Un scanner entièrement automatisé, précis et complet pour détecter la vulnérabilité log4j RCE CVE-2021-44228
 ultrafunkamsterdam/undetected-chromedriver
Chromedriver Selenium personnalisé | Zéro configuration | Passe tous les systèmes anti-bots (comme Distil / Imperva/ Datadadome / CloudFlare IUAM)
 venomous/cloudscraper
Un module Python pour contourner la page anti-bot de Cloudflare.
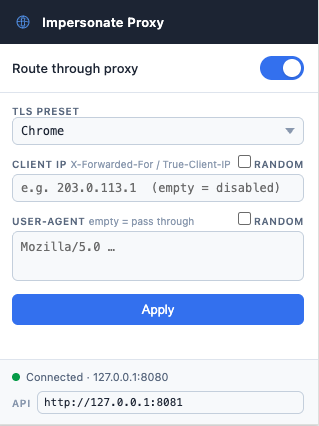 ytkoka/impersonate-proxy
A local MITM proxy that lets you control TLS fingerprints (JA3/JA4), HTTP/2 fingerprints, HTTP header order, and User-Agent — all from a single YAML…
 c00ln3t/log4shellauditor
Un agent Go autonome et réflexif pour l'audit de sécurité de bout en bout, le contournement de WAF, la vérification LDAP hors bande (OOB),…
 sleeyax/burp-awesome-tls
Extension Burp pour contourner la prise d'empreinte TLS. Contourne les WAF, usurpe n'importe quel navigateur.
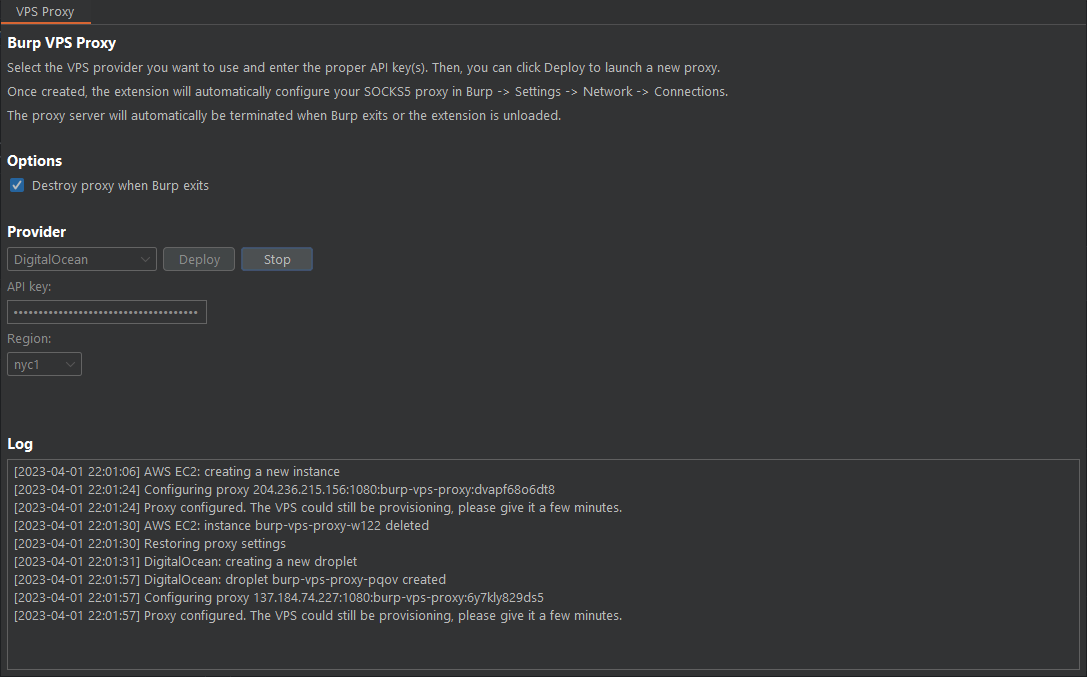 d3mondev/burp-vps-proxy
Cette extension Burp Suite permet la création et la suppression automatiques d'un proxy SOCKS5 en amont sur les services cloud populaires.