

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
miniDumpReader — Analyse les fichiers Windows MiniDump (MDMP) avec Kaitai Struct, en extrayant les chaînes de la mémoire et en les comparant à des règles YARA pour le tri forensique et l'analyse de logiciels malveillants. | Kitploit
Outils/GitHubGitHub/gmh5225/minidumpreader
Criminalistique MémoireAnalyse ForensiqueAnalyse de MalwareCriminalistique NumériqueAnalyse de BinairesRéponse aux Incidents
GitHubgmh5225/minidumpreader

miniDumpReader

Analyse les fichiers Windows MiniDump (MDMP) avec Kaitai Struct, en extrayant les chaînes de la mémoire et en les comparant à des règles YARA pour le tri forensique et l'analyse de logiciels malveillants.

Voir le dépôt
7il y a 3 ansPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

Description

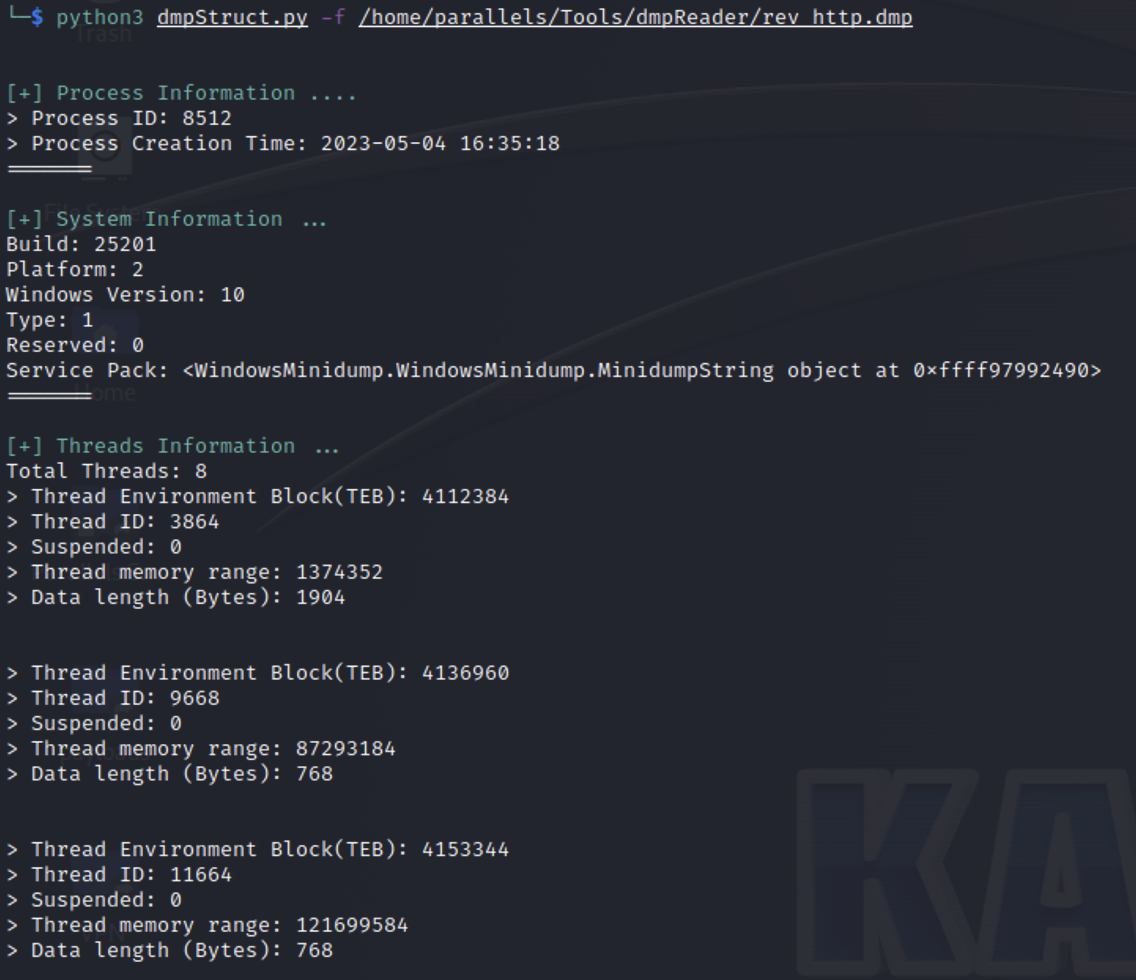
miniDumpReader est un lecteur de MiniDump (MDMP) Windows qui s'appuie sur Kaitai Struct (https://kaitai.io) pour analyser les vidages mémoire Windows.
Alt text

Prérequis

python3 -m pip install kataistruct

Utilisation

──(parallels㉿kali-linux)-[~/Tools/miniDumpReader]
└─$ python3 dmpStruct.py -h                                               
usage: dmpStruct.py [-h] [-f FILE] [-X] [-y YARA]

[*] Usage: dmpStruct.py -f <*.dmp>

options:
  -h, --help            show this help message and exit
  -f FILE, --file FILE  Provide a DMP file (minidump)
  -X, --hex             Writing data in hex into memoryStrings.txt
  -y YARA, --yara YARA  Yara rule(s) directory or file.

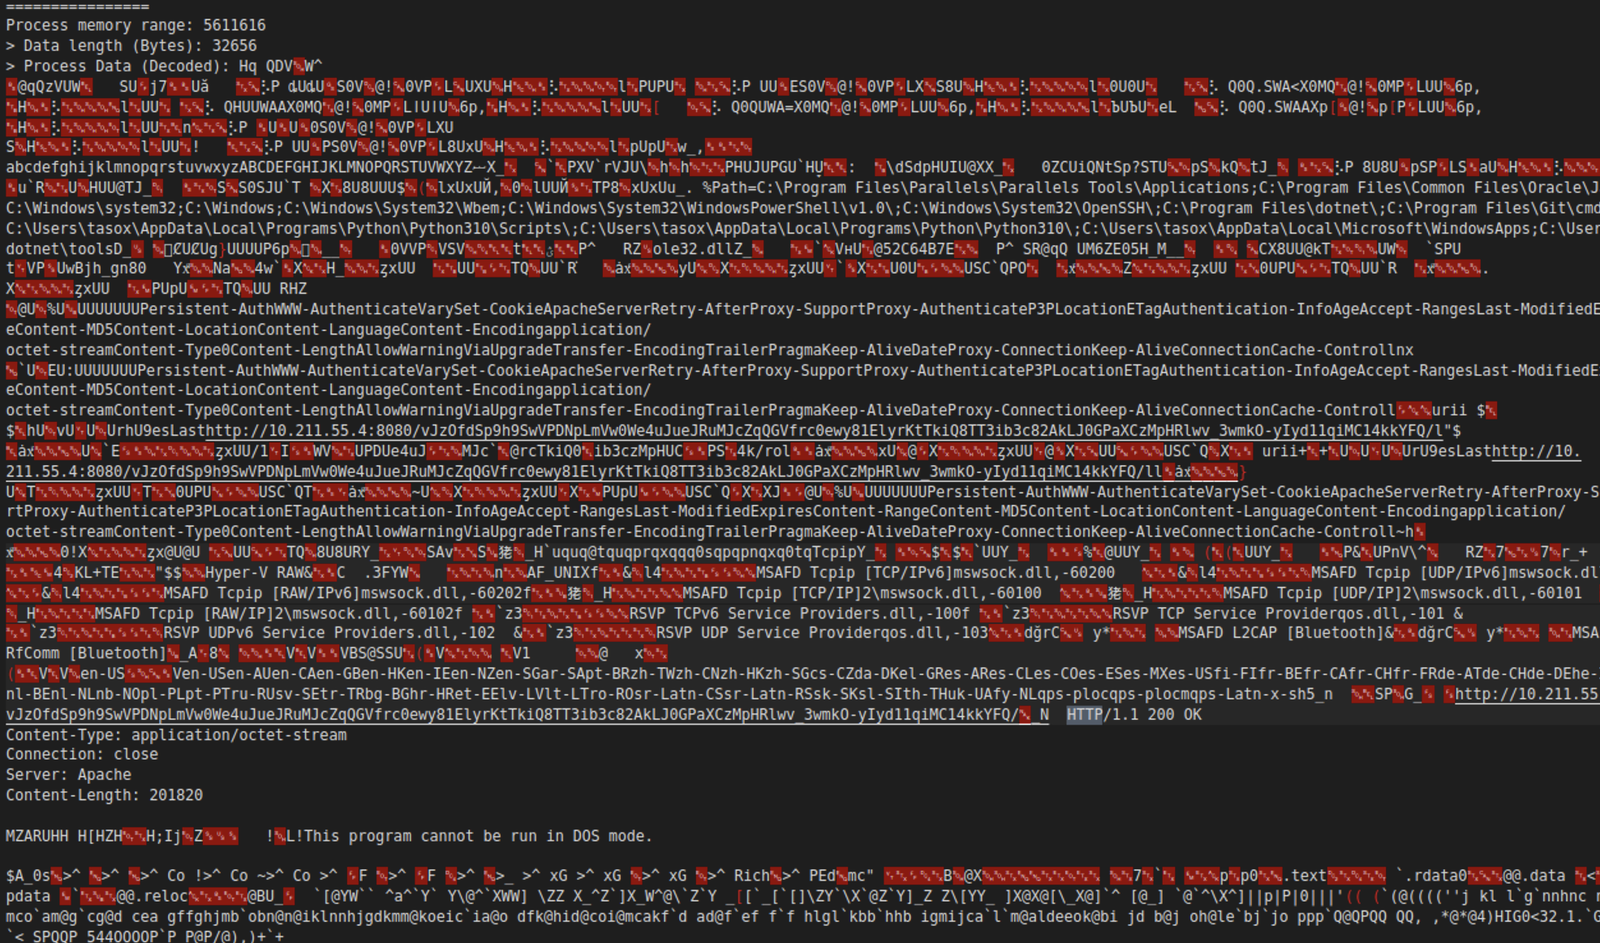
Les résultats sont enregistrés automatiquement dans memoryStrings.txt

# Scan DMP with Yara
python3 dmpStruct.py -f /home/parallels/Tools/miniDumpReader/rev_http.dmp -y /home/parallels/Tools/miniDumpReader/Yara/rules
# Writing Hex strings to memoryStrings.txt
python3 dmpStruct.py -f /home/parallels/Tools/miniDumpReader/rev_http.dmp -y /home/parallels/Tools/miniDumpReader/Yara/rules -X
python3 dmpStruct.py -f /home/parallels/Tools/miniDumpReader/rev_http.dmp -X
Alt text

Télécharger l’outil