
 lascc/dfirhub
Recherchez les artefacts forensiques Windows, voyez où chacun se trouve sur le disque et copiez la commande KAPE pour le collecter. Construit également des scripts de collecte et convertit les règles Sigma dans le navigateur.

DFIRHub est une référence pour les artefacts forensiques Windows. Il répertorie les cibles KAPE du dépôt KapeFiles d'Eric Zimmerman, indique ce que chacune collecte et fournit la commande à exécuter. Il convertit également les règles Sigma en requêtes pour votre SIEM.
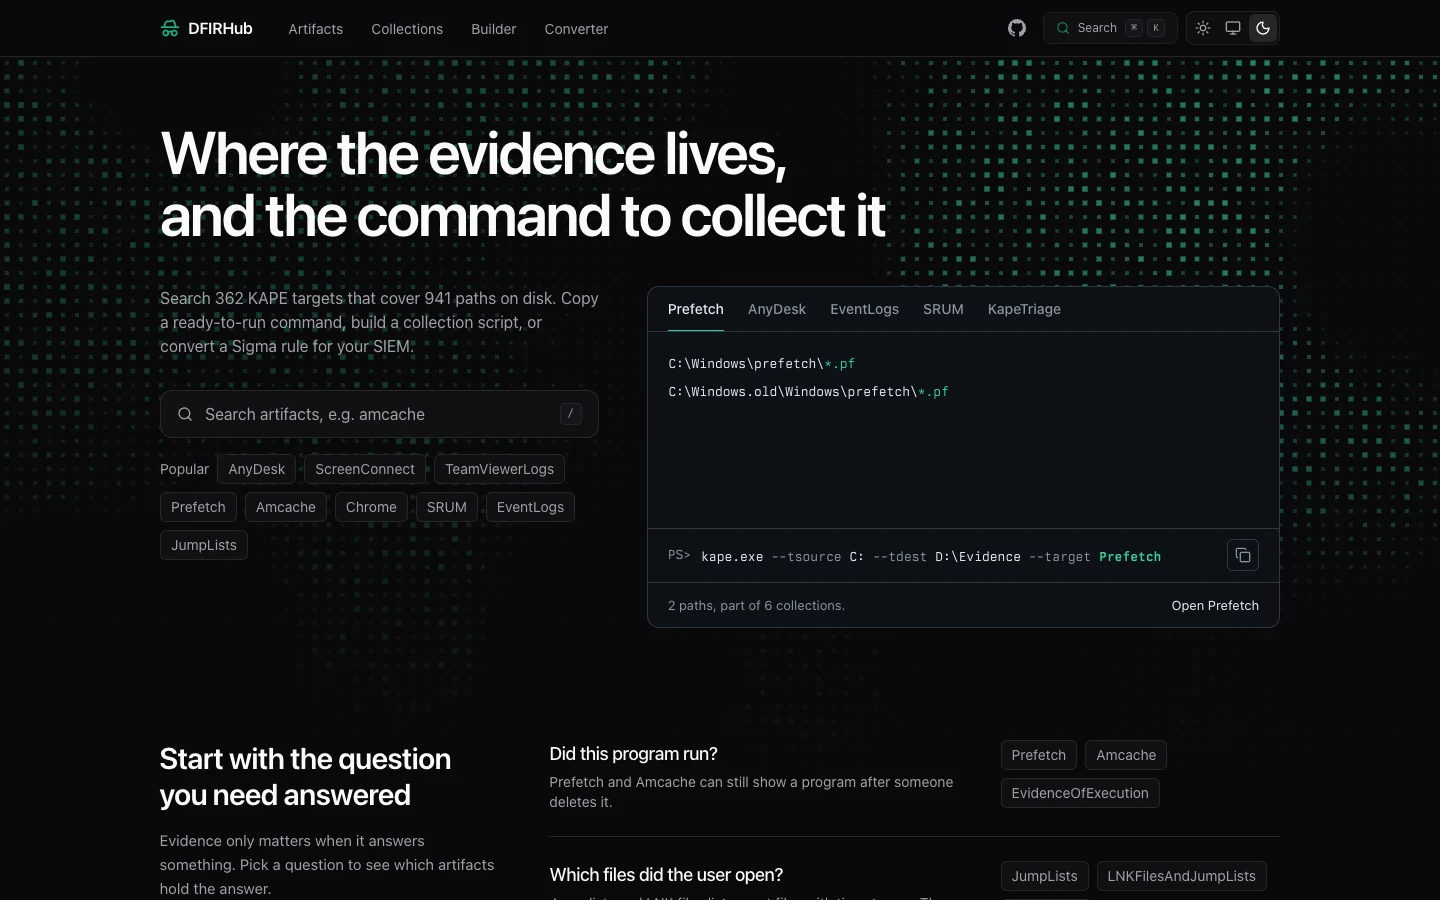
Vous pouvez rechercher des artefacts par nom, ou partir d'une question sur la page d'accueil, comme « Ce programme s'est-il exécuté ? ». Chaque page d'artefact liste les chemins collectés par KAPE, ajoute des notes et renvoie vers des recettes CyberChef pour les données qu'il contient. Un panneau latéral construit la commande de collecte pour KAPE, PowerShell, Batch ou WSL.
Les collections regroupent des artefacts liés. Le générateur de commandes KAPE part d'un scénario d'incident, combine cibles et modules, et exporte une commande KAPE, un fichier batch _kape.cli ou un script de secours ; son URL conserve tous les choix sauf les secrets. Des liens courts ouvrent directement un artefact : /prefetch fonctionne pour les plus populaires, et /a/<slug> fonctionne pour tous les artefacts.
La section registre liste les artefacts du registre Windows issus du fichier batch DFIRBatch.reb du dépôt RECmd d'Eric Zimmerman. Chaque page affiche la ruche, le chemin de clé et les valeurs, les liens de référence du fichier batch, ainsi que la commande RECmd ou KAPE qui les analyse.
La section journaux d'événements liste les ID d'événements Windows issus des cartes EvtxECmd du dépôt evtx d'Eric Zimmerman. Chaque page, à /eventlogs/<channel>/<id>, affiche les champs extraits par EvtxECmd, les recherches de valeurs, un exemple d'événement, les liens de référence de la carte, ainsi que la commande EvtxECmd ou KAPE qui analyse le journal. Lorsque plusieurs journaux utilisent le même ID, /eventlogs/<id> les liste ; sinon, la page redirige vers l'unique journal concerné.
Le convertisseur transforme une règle Sigma en l'un des 17 backends, dont Splunk, Elastic, KQL, Loki et CrowdStrike. Il exécute pySigma dans le navigateur via Pyodide. Vous pouvez également rechercher dans le dépôt SigmaHQ et importer une règle depuis les résultats.
Le site est en thème sombre par défaut. Le commutateur de l'en-tête propose aussi un thème clair et un réglage automatique qui suit votre navigateur. Chaque page d'artefact dispose de sa propre image d'aperçu social, générée au moment du build.
Vous avez besoin de Node 24 et de Bun 1.4. Les données KapeFiles, RECmd et evtx sont des sous-modules git, initialisez-les donc après avoir cloné le dépôt.
git clone https://github.com/LasCC/DFIRHub.git
cd DFIRHub
git submodule update --init --recursive
bun install
bun run dev
Ouvrez http://localhost:4321.
| Commande | Description |
|---|---|
bun run dev | Démarre le serveur de développement |
bun run build | Construit le site. Génère aussi une image sociale par artefact, environ 90 secondes au total |
bun run preview | Sert localement la version de production |
bun run test | Exécute les tests |
bun astro check | Vérifie les types du projet |
bun run check | Vérifie le lint et le formatage avec Ultracite |
bun run fix | Corrige les problèmes de lint et de formatage |
bun run sigma:index | Reconstruit l'index des règles Sigma depuis SigmaHQ |
Le site est déployé sur Netlify. Deux workflows GitHub Actions maintiennent les données à jour. Les deux nécessitent un secret NETLIFY_BUILD_HOOK, que vous créez dans Build hooks sur Netlify et ajoutez aux secrets du dépôt dans GitHub.
| Workflow | Planification | Ce qu'il fait |
|---|---|---|
update-kapefiles.yml | Hebdomadaire (lun. 00:00 UTC) | Met à jour les sous-modules KapeFiles, RECmd et evtx et déclenche une reconstruction Netlify |
update-sigma-rules.yml | Mensuel (1er, 02:00 UTC) | Reconstruit l'index des règles Sigma depuis l'API SigmaHQ, le commit et déclenche une reconstruction |
Vous pouvez également lancer l'un ou l'autre des workflows manuellement avec workflow_dispatch.
| Raccourci | Action |
|---|---|
/ ou Cmd+K | Ouvrir la recherche |
Cmd+Shift+K | Ouvrir la recherche Sigma (page convertisseur) |
g h | Aller à l'accueil |
g a | Aller aux artefacts |
g c | Aller aux collections |
g r | Aller aux artefacts du registre |
g e | Aller aux journaux d'événements |
g b | Aller au constructeur |
g s | Aller au convertisseur |
j / k | Descendre / monter dans une liste |
? | Afficher tous les raccourcis |
Astro et React, Tailwind CSS, Pagefind, Pyodide, Satori pour les images sociales, et Netlify.
DFIRBatch.reb, la source de la section registre : ses chemins de clés, noms de valeurs, commentaires et liens de référence (MIT). Chaque page de registre renvoie au fichier batch et aux références qu'il cite.





