

SyscallRevenant
 silentisvox/syscallrevenant
Appels système indirects propres avec falsification d'appels système.
exploitationids-ips-evasionreverse-engineering+6
1
silentisvox/syscallrevenantAppels système indirects propres avec falsification d'appels système.
 kamalx06/tornadoc2
Framework C2 basé sur le pull avec dix transports natifs, des gestionnaires multi-profils concurrents, des tâches signées ECDSA et un serveur…
 capture0x/confirmesc
Énumérateur de privesc Linux qui confirme l'exploitabilité et vous donne la commande exacte pour obtenir un shell root - sans recherche dans…
 capture0x/adstrike
Framework red-team Active Directory modulaire alimenté par IA pour les tests d'intrusion autorisés, l'énumération AD, l'analyse des chemins…
 cumakurt/mudos
Outil de test DDoS multi-vecteurs en ligne de commande avec 129 vecteurs d'attaque volumétriques, protocolaires, applicatifs et par amplification…
 p3ng0s/archlive
ISO live d'équipe red team pour accès physique, basée sur Arch Linux
 gmh5225/mcp-god-mode
Avez-vous déjà souhaité qu'il fasse tout ? 148 outils Infosec/Admin PUISSANTS sur un seul serveur MCP.
 brutelogic/unkover
Testeur de contournement d'accès Bash 403/401 qui sonde une URL avec usurpation d'en-tête, altération de méthode, normalisation de chemin et…
 affolter-engineering/xssearch
Scanner XSS basé sur Rust avec sélection de payloads sensible au contexte, détection et contournement de WAF, crawling, callbacks XSS aveugles et…
 joda32/adit
Reconnaissance Active Directory et audit de sécurité en lecture seule via ADWS (net.tcp/9389), en Go
 kr0no/bloodhound-shell
Une interface de ligne de commande interactive pour l'API BloodHound.
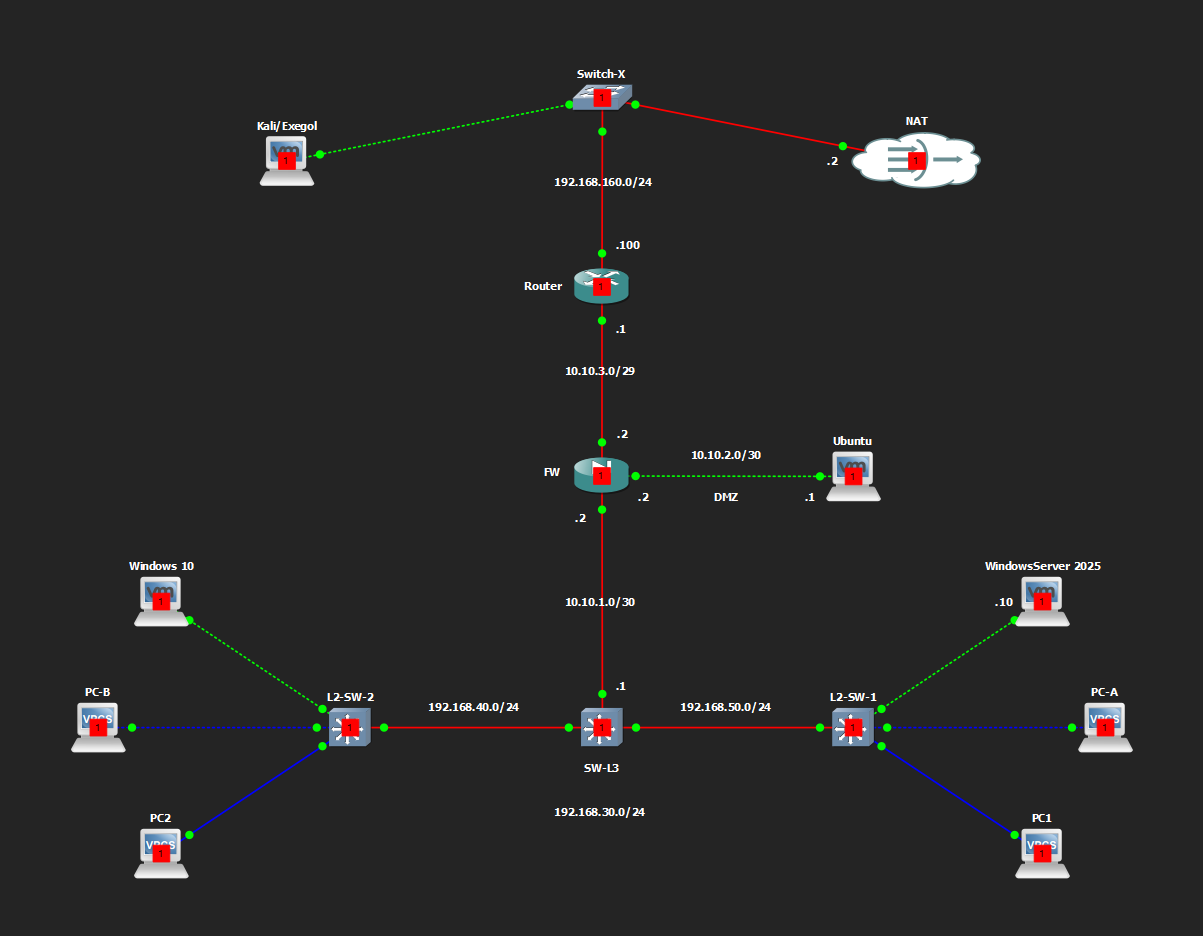 ko0ler/homelab
Labo domestique GNS3 documentant un réseau segmenté avec un pare-feu Cisco ASAv, un cœur L3, une DMZ et un domaine Active Directory pour s'exercer en…
 ripits-sec/couchpotato
Outil d'élévation de privilèges Windows qui patche ETW et AMSI et utilise des appels système indirects pour abuser de SeImpersonatePrivilege, élevant…
 joda32/yowie
Découvre les services SaaS auxquels une organisation est abonnée, en utilisant uniquement des données observables de l'extérieur. Conçu pour la…
 yukibtc/redknife
Un couteau suisse pour la sécurité offensive.
 bittersecurity/decepticon
Agent autonome de red team LLM qui planifie et exécute des chaînes d'attaque complètes—reconnaissance, exploitation, élévation de privilèges,…
 gach0ng/agentstalker
Framework d'audit de sécurité de bout en bout pour les agents LLM : modélisation statique AST et de teinte, synthèse d'attaques, rejeu en sandbox…
 yslxotwod/wifisting
GTK4 wireless security toolkit with 57 standalone shell modules for Wi-Fi, Bluetooth, RF, Zigbee, NFC and router-side attacks, plus MITM, recon,…