
GreeDoS_V2
 mrechofi/greedos_v2
Un outil DoS multi-vecteurs pour les Red Teamers en cybersécurité.
payload-generationexploitationscripting-automation+4
16il y a 7 mois
mrechofi/greedos_v2Un outil DoS multi-vecteurs pour les Red Teamers en cybersécurité.
 gmh5225/injection-2
Collection organisée de techniques d'injection de processus Windows, avec des liens vers des articles sur Conhost, PROPagate, KernelCallbackTable,…
 nu11secur1ty/kousei
Framework Python/Go qui génère des requêtes PoC d'injection SQL, automatise les attaques sqlmap et gère des scripts d'exploitation modulaires avec…
 joshuaprovoste/deserializer
Analyseur de code statique basé sur l'AST avec cartographie relationnelle agentique alimentée par LLM pour découvrir les chemins RCE Python et les…
 k3ystr0k3r/metis
Framework d'exploitation Python modulaire avec une console de style Metasploit, des modules Exploit et Auxiliary à enregistrement automatique, des…
 zju-llm-safety/trace
Framework de jailbreak agentique pour les agents basés sur des LLM utilisant la décomposition de tâches basée sur des schémas, des stratégies de…
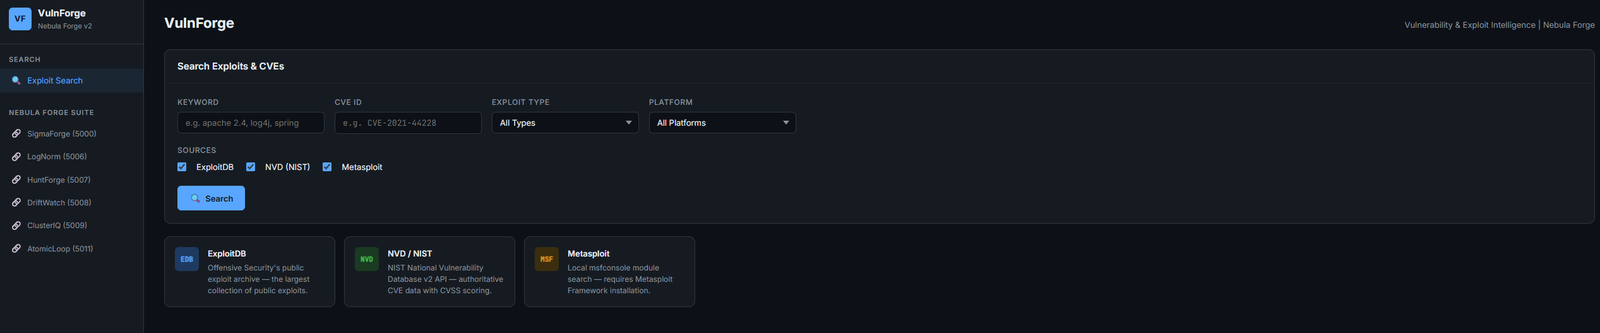 rootless-ghost/vulnforge
Renseignement sur les vulnérabilités et les exploits — recherche ExploitDB, NVD, Metasploit avec mappage CVE→ATT&CK et intégration LogNorm/HuntForge…
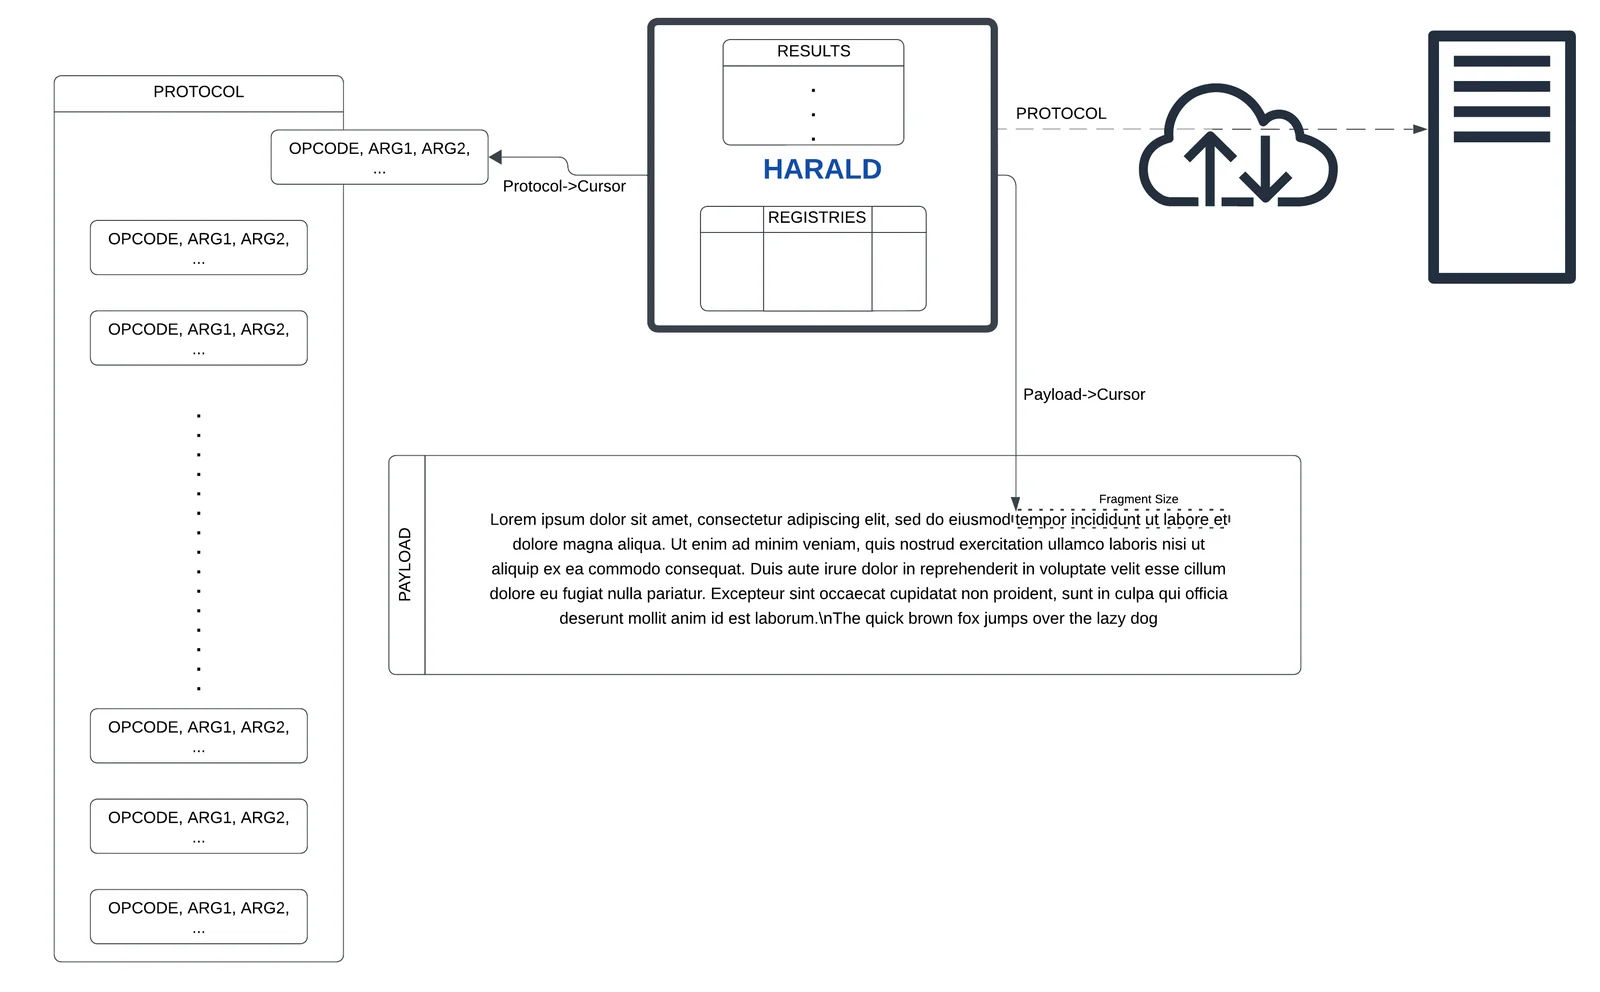 gmh5225/harald
Un CPU minimal en mémoire pour la création de protocoles à la volée et agnostiques
 mrhenrike/embedxpl-forge
Framework d'évaluation de la sécurité des appareils embarqués — 700 modules, 350 CVE, 55 fournisseurs, moteur de groupes APT. Couvre les routeurs,…
 iterat0r/cnaemulator
Harnais autonome d'émulation et de test pour les scripts Aggressor de Cobalt Strike (.cna) qui valide la syntaxe, simule les API Beacon et exécute…
 kamalx06/xxeripper
Scanner XXE en boîte noire détectant les injections in-band, basées sur les erreurs et blind out-of-band via un établissement de base statistique,…
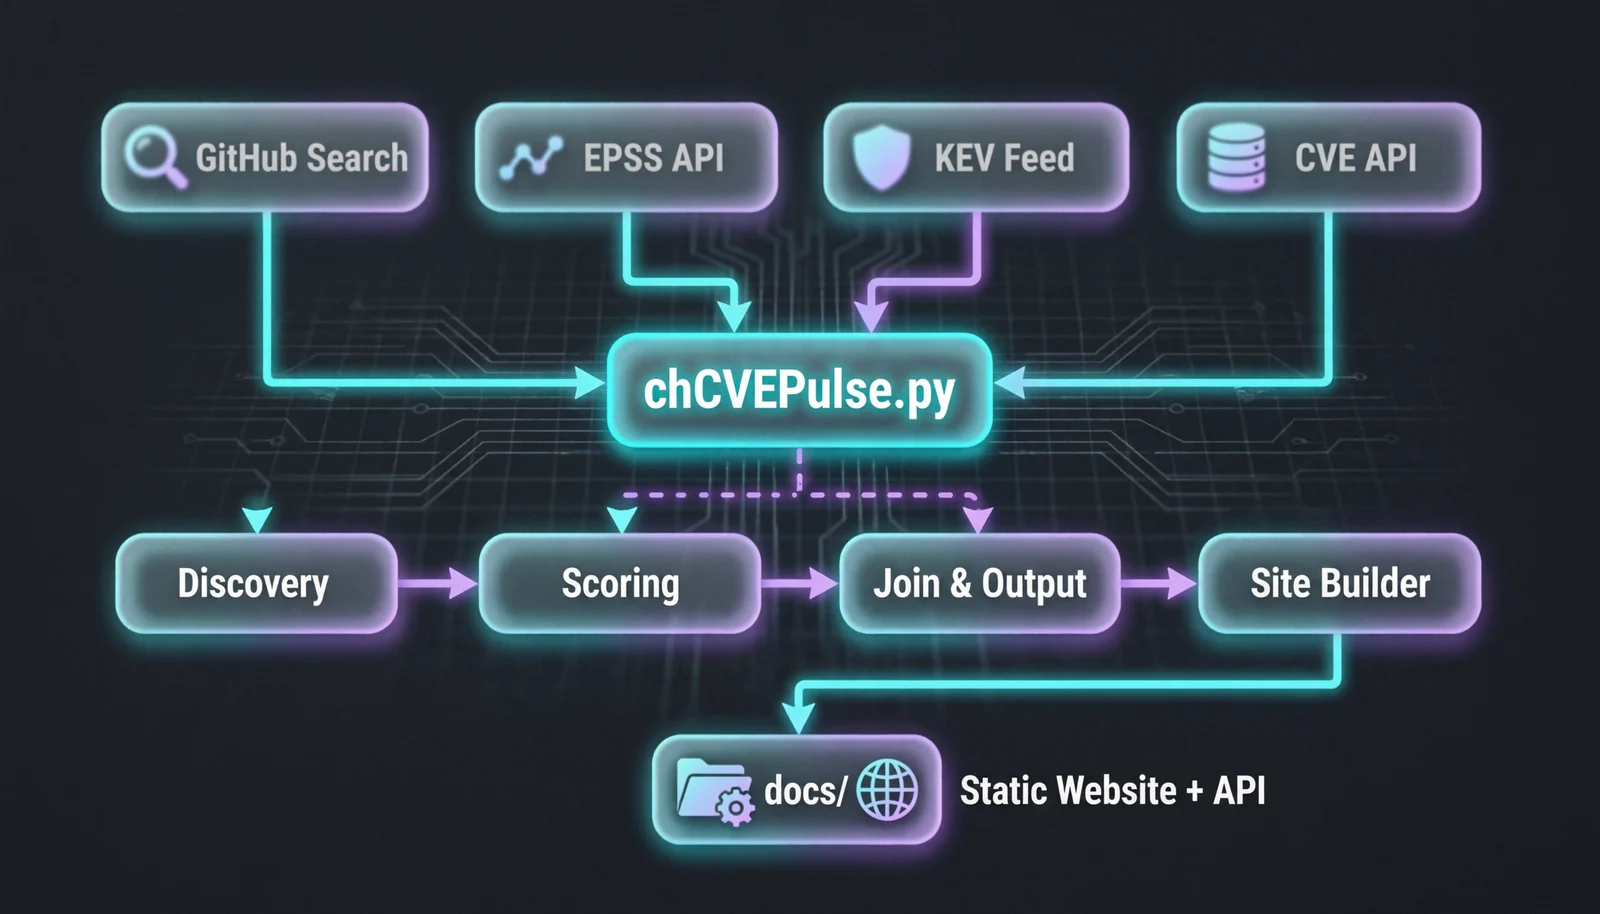 ch4120n/ch4120n-cve-pulse
Agrégateur de PoC (Proof-of-Concepts) CVE en direct avec recherche intelligente et renseignement sur les menaces
 tihanyin/rex-skill
REx@Skill - Compétence d'exécution agentique de rétro-ingénierie pour la découverte de vulnérabilités binaires
 gmh5225/github-gato
Outil d'énumération et d'attaque des runners auto-hébergés GitHub
 kabiri-labs/rcekit
RCE detection and confirmation toolkit that tests URLs or captured HTTP requests for command injection, SSTI, blind and OOB paths, returning tiered…
 rurixis/msrkit
Un concept consistant à utiliser une chaîne ROP associée à une primitive WRMSR pour appeler des fonctions du noyau et mapper des pilotes non signés…
 s1n6h/pentest-harness
Harnais d'agent IA auto-hébergé pour les pentests autorisés, le bug bounty, les laboratoires de sécurité et les CTF. Basé sur des plugins, prise en…
 snailsploit/claude-red
Curated library of 78 offensive security SKILL.md modules that prime Claude with expert red team methodology across web, AD, wireless, cloud, and…