

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
136 résultats
lockjaw preview

lockjaw

GitHubg13net/lockjaw

Framework C2 Windows modulaire avec un teamserver Rust, un implant Zig, des appels système indirects, un contournement de l'AMSI, une injection…
penetration-testing-frameworksexploit-frameworkspersistence-mechanisms+9
26
il y a 5 jours
voidsec-proxy preview

voidsec-proxy

GitHubvoidsecsoftwares/voidsec-proxy

Boîte à outils de sécurité offensive multi-modules pour le chaînage de proxys SOCKS5, l'analyse de ports, l'énumération DNS, le cassage de hachages,…

password-crackingreconnaissanceencryption-decryption-tools+8
4il y a 25 jours
ThreadlessInject preview

ThreadlessInject

GitHubccob/threadlessinject

Injection de processus threadless utilisant le hooking de fonctions à distance.

payload-generationshellcodepost-exploitation+4
822il y a 2 ans
RunPE preview

RunPE

GitHubnettitude/runpe

Chargeur réflexif en C# pour binaires non gérés.

payload-generationimpersonation-toolsshellcode+6
444il y a 3 ans
ShellcodeFluctuation preview

ShellcodeFluctuation

GitHubmgeeky/shellcodefluctuation

Une technique avancée d'évasion en mémoire qui fait fluctuer la protection mémoire du shellcode entre RW/NoAccess et RX, puis chiffre/déchiffre son…

payload-generationshellcodepost-exploitation+4
1.1kil y a 4 ans
rizin preview

rizin

GitHubrizinorg/rizin

Framework de rétro-ingénierie de type UNIX et ensemble d'outils en ligne de commande.
embedded-systems-securitystatic-analysisexploitation+7
3.9kil y a 2 jours
keystone preview

keystone

GitHubkeystone-engine/keystone

Framework d'assembleur multi-architecture qui convertit le code source assembleur en code machine pour Arm, x86, MIPS, PowerPC, RISC-V, et plus…

general-purpose-utilitiespayload-generationreverse-engineering+4
2.6kil y a 2 mois
Empire preview

Empire

GitHubbc-security/empire

Empire est un framework de post-exploitation et d'émulation d'adversaires utilisé pour aider les Red Teams et les testeurs d'intrusion.

penetration-testing-frameworksexploit-frameworkspayload-generation+16
5.2kil y a 26 jours
Pokemon-Shellcode-Loader preview

Pokemon-Shellcode-Loader

GitHubtechryptic/pokemon-shellcode-loader

Marre de regarder de l'hex toute la journée et de voir des '\x41' ? Vous préférez regarder Lugia/Charmander ? J'ai la solution pour vous.

payload-generationshellcodered-teaming+3
128il y a 4 ans
TangledWinExec preview

TangledWinExec

GitHubdaem0nc0re/tangledwinexec

PoCs et outils pour l'investigation des techniques d'exécution de processus Windows
ids-ips-evasionreverse-engineeringshellcode+6
958il y a 8 mois
siofra preview

siofra

GitHubcybereason/siofra

Simule le chargeur PE de Windows pour identifier les vulnérabilités de détournement de DLL, génère des DLL armées avec des charges utiles shellcode…
privilege-escalationvulnerability-scannerspayload-generation+4
511il y a 9 ans
KeeFarceReborn preview

KeeFarceReborn

GitHubd3lb3/keefarcereborn

Une DLL autonome qui exporte les bases de données en clair une fois injectée dans le processus KeePass.

password-attackspayload-generationdata-exfiltration+3
299il y a 3 ans
Dirty-Vanity preview

Dirty-Vanity

GitHubdeepinstinct/dirty-vanity

Un POC pour la nouvelle technique d'injection, abusant de l'API Windows fork pour contourner les EDR.…

exploitationshellcodepost-exploitation+4
677il y a 3 ans
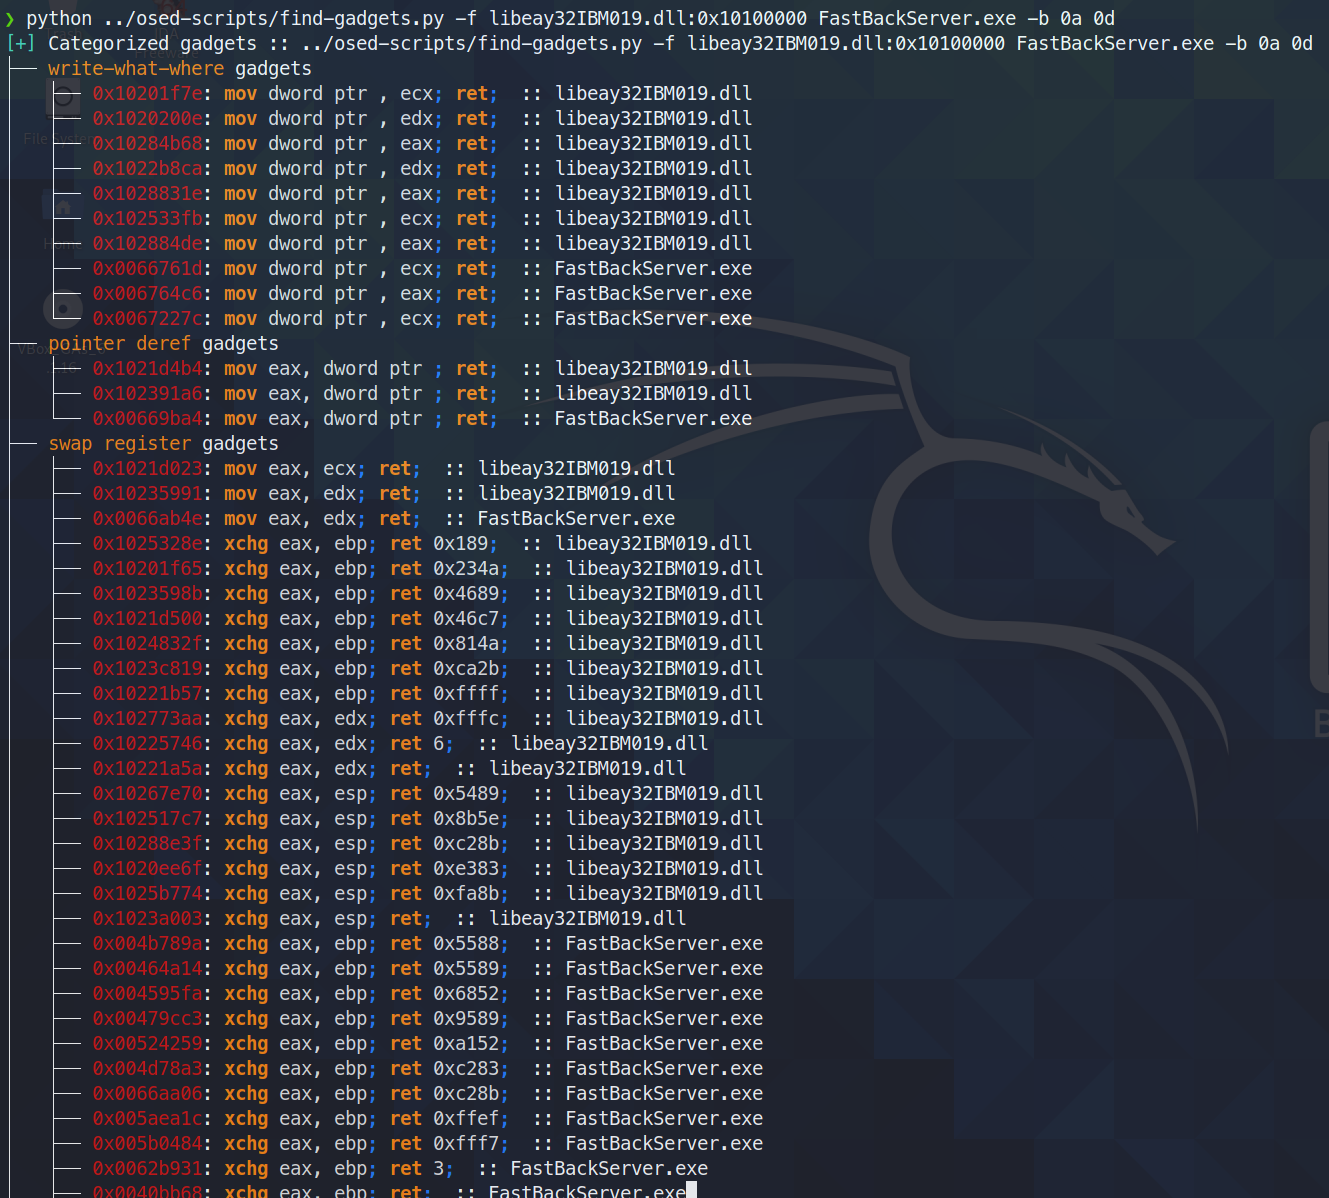
scare preview

scare

GitHubnetspooky/scare

Un REPL et émulateur d'assembleur multi-architecture pour votre ligne de commande.
dynamic-analysis-sandboxingreverse-engineeringshellcode+4
311il y a 1 an
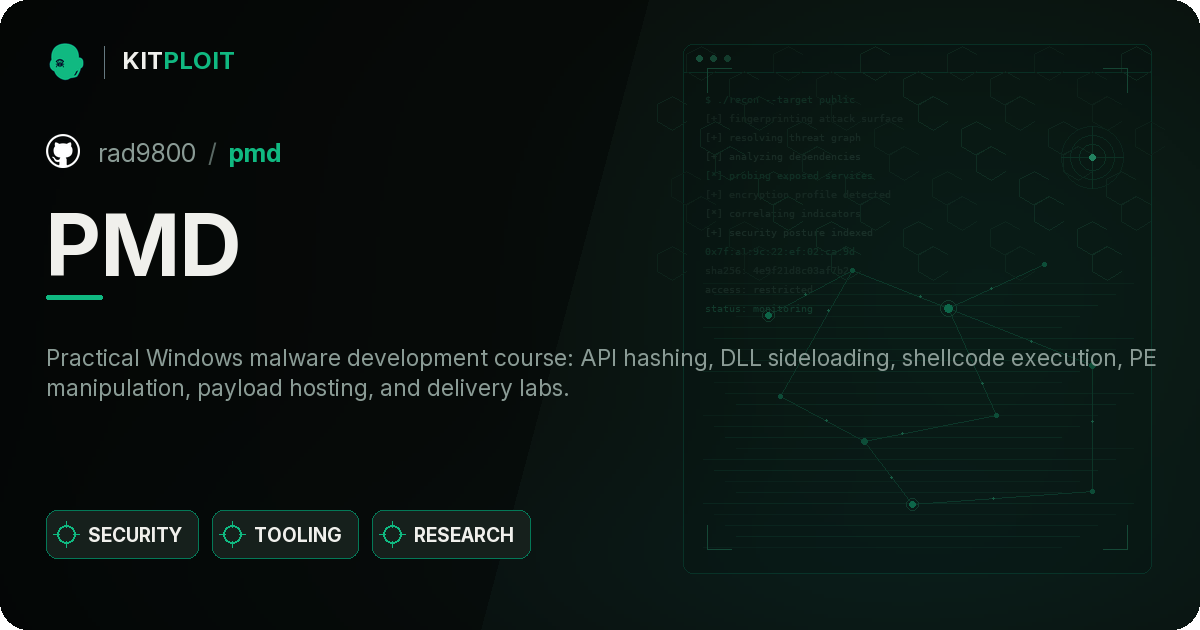
osed-scripts preview

osed-scripts

GitHubepi052/osed-scripts

Outillage sur mesure pour le cours de développement d'exploits en mode utilisateur Windows d'Offensive Security (OSED)
exploitationreverse-engineeringdebuggers+5
622il y a 2 ans
PMD preview

PMD

GitHubrad9800/pmd

Cours pratique de développement de malwares Windows : hachage d'API, chargement latéral de DLL, exécution de shellcode, manipulation de PE,…
reverse-engineeringshellcodemalware-analysis+6
159il y a 1 an
LibTP_Gadget preview

LibTP_Gadget

GitHubsaerxcit/libtp_gadget

Bibliothèque Crystal Palace pour relayer les appels d'API Nt via le Threadpool. Mise à jour pour les gadgets d'appel.
ids-ips-evasionpost-exploitationred-teaming+3
23il y a 10 mois
SILVERPICK preview

SILVERPICK

GitHubwinterknife/silverpick

Framework de développement de shellcode en mode utilisateur Windows (WUMSDF)

exploitationshellcodered-teaming+2
158il y a 2 mois
Précédent12…8Suivant