Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
awesome-latency-attacks — Index organisé des attaques et défenses liées à la latence, à l'énergie-latence et au timing (disponibilité) en apprentissage profond — complément à la soumission à ACM Computing Surveys. | Kitploit
Outils/GitHubGitHub/guzonghua/awesome-latency-attacks
Analyse des VulnérabilitésRenseignement sur les MenacesApprentissage AutomatiqueArticles et RechercheApprentissage et ÉducationRessources OrganiséesSécurité de l'IAAttaque Adversariale
GitHub
guzonghua/awesome-latency-attacks

awesome-latency-attacks

Index organisé des attaques et défenses liées à la latence, à l'énergie-latence et au timing (disponibilité) en apprentissage profond — complément à la soumission à ACM Computing Surveys.

Voir le dépôtSite web
12142il y a 2 moisPas encore vérifié
Partager

Awesome Deep Learning Latency Attacks & Defenses Awesome License: CC BY 4.0

View the interactive site

Ce dépôt est maintenu comme ressource complémentaire de l'étude « Deep Learning Latency Attacks and Defenses: A Cross-Domain Survey ». Il recense des articles, des liens vers du code, des notes de taxonomie et des figures sur les menaces d'atteinte à la disponibilité orientées latence dans les systèmes d'IA déployés.

La liste se concentre sur les attaques et les défenses qui affectent le coût au moment de l'inférence ou au niveau du système — latence, énergie, pression sur le débit et dépassements d'échéances — plutôt que sur les attaques qui ne modifient que les prédictions du modèle. Elle comprend actuellement 110 travaux (71 attaques en phase d'inférence, 13 attaques en phase d'entraînement, 26 défenses).

Recherchez et filtrez le catalogue dans le tableau interactif sur GitHub Pages.


Vue d'ensemble

Figure 1. Vue d'ensemble de la structure de l'étude.
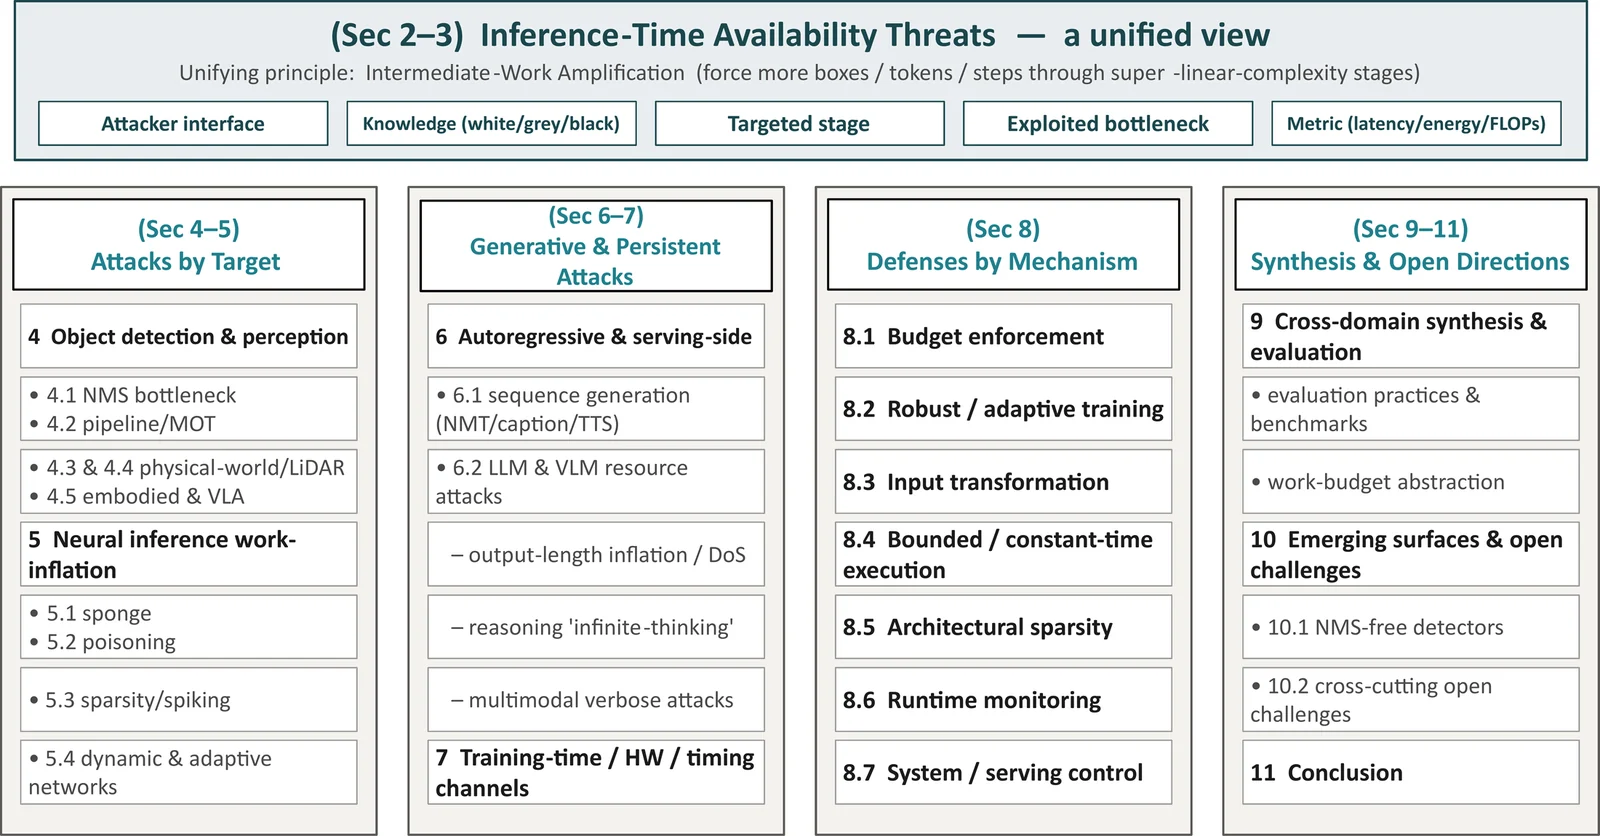
Figure 2. Les attaques par latence comme menaces de disponibilité au niveau système.
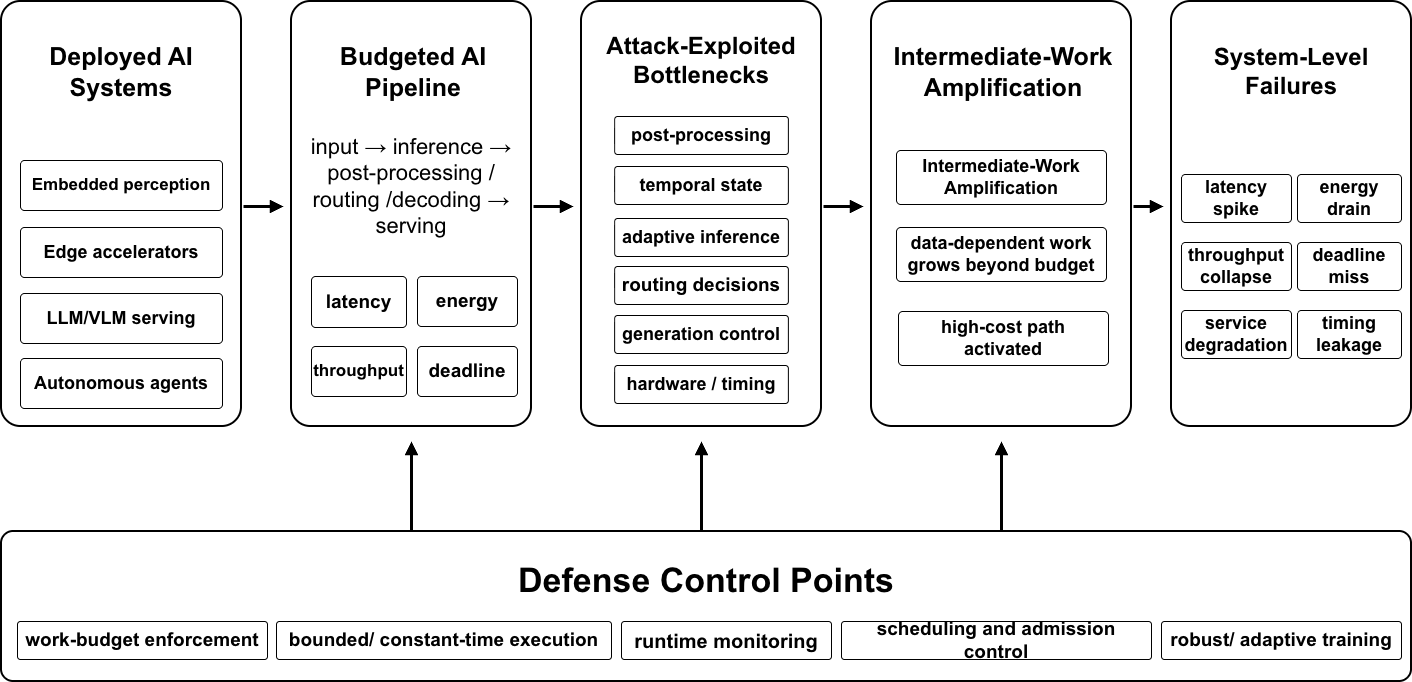
Les attaques par latence sont des attaques de disponibilité : plutôt que de corrompre une prédiction, l'attaquant gonfle le temps de calcul à l'inférence, l'énergie ou la latence en temps réel d'un modèle afin qu'un consommateur temps réel (un contrôleur de véhicule, un service interactif, un capteur alimenté par batterie) manque son échéance ou épuise ses ressources — souvent alors que la prédiction elle-même reste nominalement correcte. Cela relie les systèmes d'IA déployés, les goulots d'étranglement exploités par les attaques, l'amplification du travail intermédiaire, les défaillances au niveau système et les points de contrôle des défenses.

Chaque famille d'attaques partage un mécanisme que nous appelons amplification du travail intermédiaire : l'attaquant force une étape en aval (NMS, auto-attention, décodage autorégressif, routage d'experts) à traiter davantage d'objets intermédiaires, de tokens ou d'étapes qu'une entrée bénigne n'en générerait. Comme ces étapes ont une complexité dans le pire des cas super-linéaire, une augmentation modeste du nombre produit une augmentation disproportionnée du coût. La défense inter-domaines naturelle est un budget de travail — un plafond imposé sur les objets/tokens intermédiaires par unité de temps.



Attaques en phase d'inférence

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    259
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    257

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →