 thomaspoppelgaard/netscaler-ctx697096-checker
Vérificateur en lecture seule pour Citrix NetScaler CTX697096 (CVE-2026-88771–88778) : vérifie la build, les préconditions des CVE et les risques de mise à niveau, et balaye les IoC publics pour détecter une compromission.

Vérificateur de préconditions et d'exposition en lecture seule pour le bulletin de sécurité Citrix NetScaler ADC / NetScaler Gateway CTX697096, couvrant CVE-2026-88771 à CVE-2026-88778, et pour CTX697174, couvrant CVE-2026-88779 (l'attaque par plantage SAML), et pour CTX697191, couvrant CVE-2026-107406 (SAML, exécution de code à distance), et pour CTX697263, couvrant PHP CVE-2026-109618 / CVE-2026-109619 (« php2shell », interface de gestion), et pour CTX697305, couvrant 28 CVE publiées le 12 novembre 2026.
Licence en termes simples : gratuite pour tous - exécutez-la, modifiez-la, partagez-la, utilisez-la dans votre entreprise ou pour la réponse aux incidents de vos clients. La seule chose interdite : utiliser le code pour construire un outil concurrent. Questions ou autres besoins : [email protected].
⚠️ CVE-2026-88771 et CVE-2026-88772 sont exploitées dans la nature et figurent dans le catalogue CISA KEV. Mettez à niveau immédiatement et considérez une compromission sur les appliances exposées à Internet.
🚨 NOUVEAU – CTX697305 (12 novembre) : 28 CVE, critiques, tous les NetScaler affectés. Installez 14.1-73.58, 13.1-64.39, 14.1-73.58 FIPS ou 13.1-37.293 FIPS/NDcPP. CTX697305 corrige 28 failles de sûreté mémoire (jusqu'à CVSS 9.5). CVE-2026-120868 (traitement des paquets, 9.3) s'applique à tout déploiement dans la configuration par défaut, et CVE-2026-107412 (9.5) à tous les vservers Gateway et AAA. Le bulletin ne liste aucun contournement et aucune exploitation à ce jour. Les versions corrigées contiennent également toutes les corrections antérieures (CTX697096, CVE-2026-88779, CVE-2026-107406, php2shell), c'est donc la version à installer. Le vérificateur v1.19 compare votre version à celles-ci, indique lesquelles des 28 préconditions CVE votre configuration remplit, et renvoie VULNERABLE (code de sortie 2) pour toute version inférieure à la correction.
php2shell est corrigé (27 octobre) : installez 14.1-73.49, 13.1-64.32, 14.1-73.49 FIPS ou 13.1-37.286 FIPS/NDcPP. Citrix a mis à jour CTX697263 avec les versions corrigées. Elles contiennent également les corrections CTX697096, CVE-2026-88779 et CVE-2026-107406. Le vérificateur v1.18 compare votre version à celles-ci ; sur une version sans la correction, une interface de gestion ouverte à n'importe quelle source (ou relayée par un vserver de répartition de charge) est désormais VULNERABLE (code de sortie 2), et une interface restreinte est un
[CHECK].
php2shell (21 octobre) : les CVE PHP-2026-109618 et CVE-2026-109619 atteignent l'interface de gestion NetScaler. Deux failles d'exécution de code à distance pré-authentification dans PHP lui-même (CVSS 9.2 chacune), exploitées depuis le 17 octobre. L'interface de gestion de NetScaler exécute PHP sur le NSIP, sur chaque SNIP disposant d'un accès de gestion et sur l'IP de cluster ; Gateway et AAA ne sont pas affectés. Citrix : toutes les versions prises en charge inférieures aux versions corrigées ci-dessus sont affectées ; NetScaler Console et SVM ne le sont pas. Tant que vous n'avez pas mis à niveau, restreignez l'accès à l'interface et à l'API aux hôtes d'administration à l'aide d'ACL (CTX228148). Le vérificateur v1.17 indique si le PHP de l'appliance dispose de la correction, si l'interface de gestion est restreinte, et fournit des pistes de recherche dans les journaux. Contexte : l'analyse du firmware de Remko Weijnen.
CVE-2026-107406 (8 octobre) : faille SAML critique, exécution de code à distance, mettez à jour À NOUVEAU. CTX697191, CVSS 9.5 : un débordement mémoire SAML menant à une exécution de code à distance ou à un déni de service. Sur les versions déjà corrigées pour CTX697096 et CVE-2026-88779 (14.1-73.37 à 73.41, 13.1-64.23 à 64.28, 14.1-FIPS 73.37 à 73.41, 13.1-FIPS/NDcPP 37.279 à 37.282), vous êtes affecté lorsque l'appliance est un SAML IdP (
add authentication samlIdPProfile) ; sur les versions plus anciennes, lorsqu'elle est un SAML SP ou IdP. Corrigé dans 14.1-73.46, 13.1-64.29, 14.1-73.46 FIPS et 13.1-37.283 FIPS/NDcPP. Le bulletin ne liste aucun contournement. Les déploiements hybrides Secure Private Access utilisant NetScaler sont également affectés. Le vérificateur v1.16 contrôle votre version et votre configuration SAML par rapport à ces versions.
CVE-2026-88779 (3 octobre) : l'attaque SAML dispose désormais d'un correctif, et les appliances SAML doivent à nouveau être mises à jour. Les requêtes SAML forgées qui font planter les NetScaler corrigés depuis le 2 octobre correspondent à CVE-2026-88779 (CTX697174, CVSS 8.7, attaques ciblées ; inscrite sur la liste Known Exploited Vulnerabilities de la CISA depuis le 4 octobre, échéance fédérale américaine le 7 octobre). Vous êtes affecté si votre configuration contient
add authentication samlActionouadd authentication samlIdPProfile. Corrigé dans 14.1-73.41, 13.1-64.28, 14.1-73.41 FIPS et 13.1-37.282 FIPS/NDcPP, donc une appliance déjà mise à jour pour CTX697096 doit être mise à jour à nouveau. En attendant, Citrix propose des signatures Global Deny List via NetScaler Console, ou une politique responder fournie par le support Citrix. Le vérificateur v1.15 contrôle votre version par rapport à ces versions, indique si une politique d'atténuation SAML couvre chaque vserver Gateway/AAA, et signale les tentatives d'injection du 2 octobre jusqu'au correctif de CVE-2026-88779 comme « may have run ».
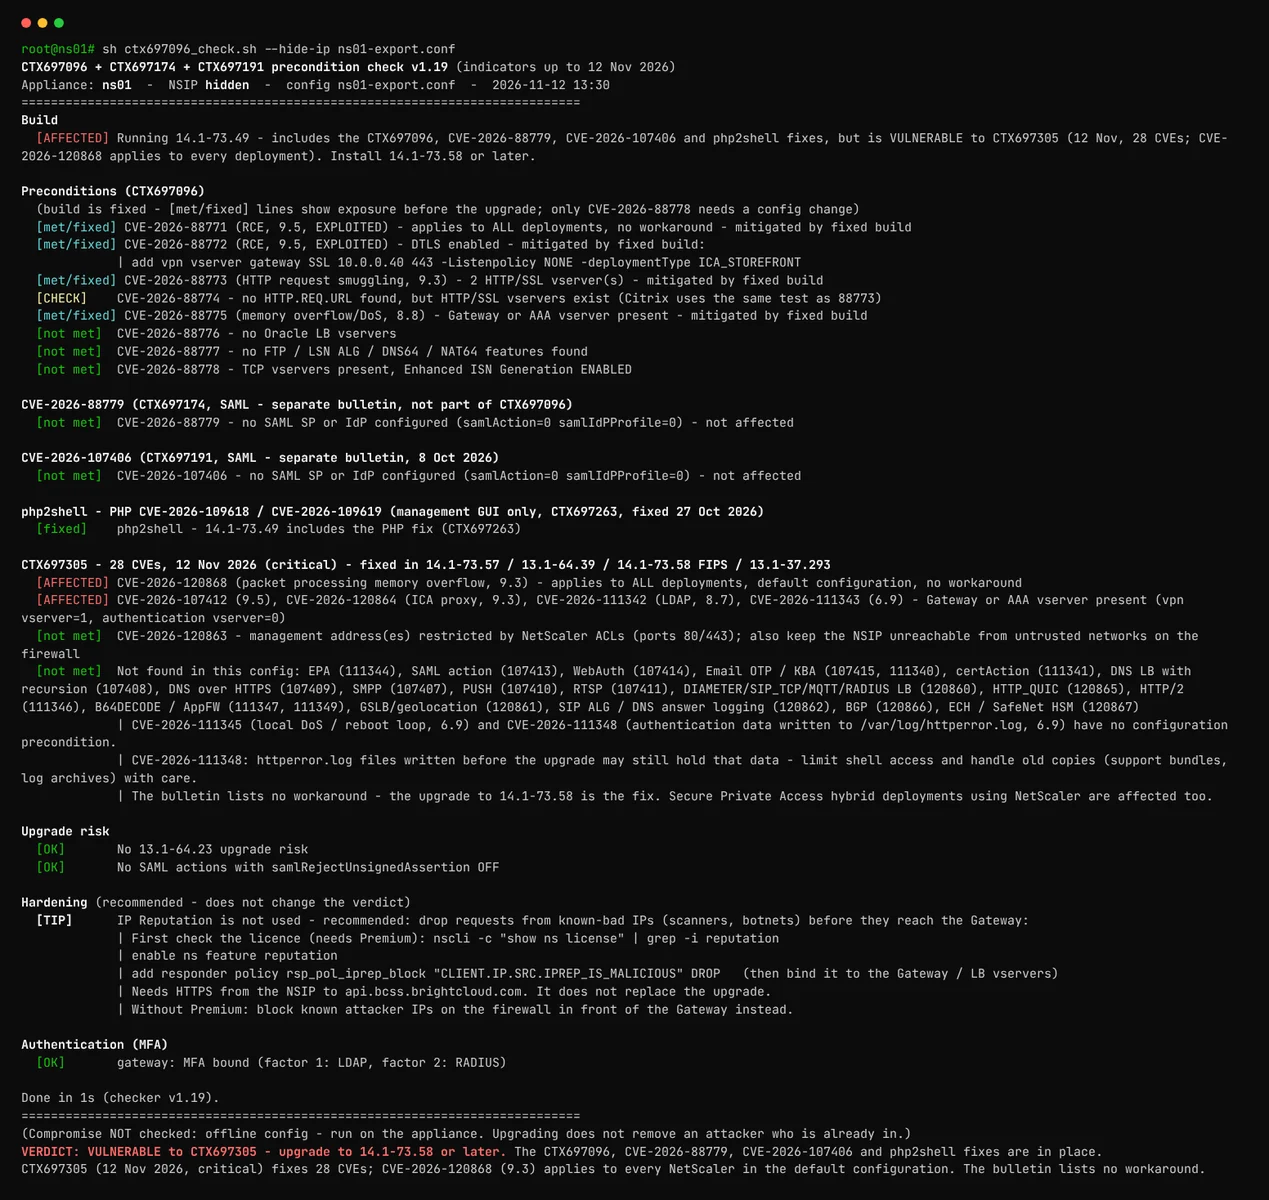
Une exécution propre sur une appliance de laboratoire corrigée, raccourcie (« ... »). Les commandes se trouvent dans Utilisation ; des exemples de sortie pour d'autres résultats se trouvent dans Exemple de sortie.
❤️ Nouveau : vous pouvez désormais soutenir ce projet. Le vérificateur est gratuit et le reste – s'il vous a fait gagner du temps, une contribution volontaire est appréciée.
Il répond à quatre questions pour chaque NetScaler :







